Allgemein Event

Wieder dabei: VSHN an der DINAcon 2026

10. Sep. 2026

Am Mittwoch, 18. November 2026, trifft sich die Schweizer Community für digitale Nachhaltigkeit wieder im Kongresszentrum Bern, zu einer weiteren Ausgabe der DINAcon. Und dieses Jahr sind wir nicht nur dabei, wir sponsern den Apéro.

Warum wir immer wieder dabei sind

Die DINAcon ist die einzige Konferenz in der Schweiz, die sich ganz der digitalen Nachhaltigkeit widmet, organisiert vom gemeinnützigen Verein CH Open, bei dem VSHN schon lange Mitglied ist. Sie bringt Menschen aus IT, Verwaltung, Politik und Zivilgesellschaft zusammen, die sich für dieselbe Frage interessieren wie wir: Wie stellen wir sicher, dass digitale Infrastruktur langfristig den Menschen dient und nicht nur dem nächsten Quartal.

Wir waren die letzten Jahre schon dabei und genau diese Mischung ist es, die uns immer wieder zurückbringt: weniger Verkaufsgespräche, dafür echte Diskussionen über Datenschutz, Open Source und digitale Souveränität mit den Menschen, die Politik und Praxis in der Schweiz tatsächlich mitgestalten.

Dieses Jahr sponsern wir den Apéro

Dieses Mal steigen wir als Apéro-Sponsor ein. Wenn die letzten Vorträge vorbei sind, geht die Konferenz in den Abend-Apéro über und die Getränke gehen auf uns. Eine kleine Geste, aber genau in solchen Momenten entstehen oft die besten Gespräche: aus einem kurzen Hallo am Gang wird schnell eine spannende Diskussion bei einem Glas Wein.

Halt Ausschau nach unserem Logo vor Ort und komm an die Bar. Falls dir dein Drink schmeckt, weisst du jetzt, wem du danken kannst. 🙂

Was dich erwartet

Die DINAcon 2026 rechnet mit über 300 Teilnehmenden und mehr als 35 Vorträgen zu vier Schwerpunktthemen: KI, öffentliche Verwaltung, Mobilität und nachhaltige Digitalisierung. Zu den Keynote-Speaker:innen gehören Gina Plat vom Open Source Program Office des niederländischen Innenministeriums, Florian Dieminger, Senior Engineering Manager bei Firefox Enterprise, und Alexander Smolianitski, Head of Open Source Products beim Zentrum Digitale Souveränität (ZenDiS).

Wenn du die Debatte um digitale Souveränität verfolgst, wird dir dieses Line-up bekannt vorkommen. Es ist dasselbe Gespräch, das sich durch die meisten Events zieht, bei denen wir dieses Jahr dabei waren, und genau die Gesellschaft, die wir suchen.

Tickets sichern

Tickets gibt es über Eventfrog.

Wir sehen uns am 18. November in Bern. Halt Ausschau nach unserem Logo und sprich uns an!

Markus Speth

Marketing, Communications, People

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein

Betrieb nach Stundenaufwand einkaufen: eine Wette gegen Automatisierung

5. Sep. 2026

ISG hat im Juli einen Beitrag für Sourcing-Verantwortliche veröffentlicht, in dem ein Satz steht, den man zweimal lesen sollte: Ein Vertrag über den Applikationsbetrieb könne „vertraglich lebendig und kommerziell überholt“ sein. Die Argumentation: Verträge, die heute unterschrieben werden, laufen teilweise bis 2030. Bis dahin erledigen eingebettete Agenten Arbeit, die heute als menschlicher Aufwand abgerechnet wird, und ein Vertrag, der den Wert in Aufwand misst, misst dann das Falsche.

Für den praktischen Teil ist keine KI-Prognose erforderlich. Er gilt heute schon, und er hat mit Agenten nichts zu tun:

Wer Betrieb nach Stunden bezahlt, hat jemanden beauftragt, der nicht motiviert ist zu automatisieren, weil sein Umsatz mit jeder Automatisierung sinkt.

Das ist kein Vorwurf, sondern Arithmetik. Und es lohnt sich, sie zu verstehen, bevor du einen Vertrag über drei Jahre unterschreibst.

Der stärkste Einwand zuerst

Ein guter Anbieter automatisiert ohnehin. Reputation ist real, Kunden reden miteinander, und niemand überlebt im Schweizer IT-Dienstleistungsmarkt, der Stunden verrechnet, die ein Skript erledigen sollte. Alles richtig.

Nur behandelt dieser Einwand Automatisierung als Haltung. Sie ist eine Investition, und jemand muss sie vorschlagen.

Betriebsqualität entsteht fast immer aus Vorarbeit. Ein Alarm, der nicht mehr auslöst, ein Upgrade, das ohne Aufsicht durchläuft, ein Restore, der getestet ist statt erhofft: dahinter stehen Engineering-Stunden, die investiert werden müssen, lange bevor sie sich auszahlen. Im Stundenmodell bezahlst du diese Stunden, und das ist in Ordnung. Das Problem liegt eine Stufe früher. Vorschlagen muss die Arbeit der Anbieter, und jeder solche Vorschlag kürzt seinen eigenen künftigen Umsatz. Die Frage ist deshalb nicht, ob er automatisieren will, sondern warum er es je zur Sprache bringen sollte.

Zur Sprache bringen kann es ohnehin nur er. Du siehst deine Rechnung. Er sieht, welche wiederkehrende Handarbeit dahintersteckt und welcher Teil davon ein Skript sein könnte. Ein Vorschlag, der nie gemacht wurde, hinterlässt keine Spur: keine abgelehnte Offerte, keinen Protokolleintrag, nichts, was du im Quartalsmeeting aufgreifen könntest. Die Automatisierung, die dir fehlt, ist die, von der du nie erfahren hast.

Manche Anbieter bringen es trotzdem zur Sprache: um den nächsten Auftrag zu gewinnen, weil sich Engineers nicht beliebig einstellen lassen und frei gewordene Kapazität die einzige Art zu wachsen ist, oder schlicht, weil man gute Leute nicht hält, indem man sie jahrelang dieselbe Handarbeit wiederholen lässt. Alles real. Umsatzpositiv wird Automatisierung im Stundenmodell dadurch trotzdem nicht, bestenfalls umsatzneutral, denn die eingesparten Stunden müssen anderswo verkauft werden. Und diese Antriebe sind nicht deine. Sie stehen in keinem Vertrag, und du kannst nicht nachsehen, ob sie noch wirken.

Drei Arten, Betrieb zu bezahlen

Nach Aufwand

Du bezahlst Stunden, im Vertrag meist als Time and Material bezeichnet. Das belohnt Anwesenheit und ist ehrlich darin, was es ist: Du kaufst Zugang zu Menschen.

Das Modell passt, wenn sich die Arbeit vorab nicht spezifizieren lässt. Genau darum passt es zur Beratung und nicht zu einem laufenden Service.

Pro Ticket oder pro Incident

Du bezahlst die Anzahl der Ausfälle. Das ist noch schlechter, und es kommt häufiger vor, als es sollte, weil es nach Bezahlung von Resultaten aussieht. Belohnt wird der Anbieter, der viele Tickets effizient abarbeitet. Das ist nicht derselbe Anbieter wie der, dessen Systeme nur wenige Tickets erzeugen. ISG formuliert denselben Punkt aus Kundensicht: Der stärkste Anbieter ist womöglich nicht der, der Tickets am schnellsten löst, sondern der, bei dem Störungen gar nicht erst zu Tickets werden. Ein Vertrag pro Ticket kann die beiden nicht unterscheiden und bezahlt den ersten besser.

Fixpreis pro Instanz, pro Service oder pro Service Level

Du bezahlst ein laufendes Ergebnis, kalkuliert, bevor jemand weiss, wie viel Arbeit darin steckt. Damit wechselt die Automatisierung die Seite der Bilanz. Jede verhinderte Störung, jedes automatisierte Upgrade, jeder wegoptimierte Alarm senken die Erbringungskosten des Anbieters, und die Differenz behält er. Dein Preis bewegt sich nicht. Dein Service Level auch nicht. Was sich ändert, ist das Ziel des Anbieters: weniger Störungen statt mehr verrechenbarer Stunden. Diese Ausrichtung kaufst du ein, und sie ist mehr wert als der Rabatt, den du sonst verhandelt hättest.

Das ist unser Modell für den laufenden Betrieb. Application Operations wird pro Applikation und pro Service Level Indicator verrechnet, ab CHF 800 pro Monat. Ein schlechter Monat wird also nicht zur grösseren Rechnung. Deshalb können wir den Vergleich auch offen hinschreiben: dieselbe 24×7-Abdeckung intern aufzubauen heisst vier bis sechs Engineers zu je CHF 150’000 bis 200’000 pro Jahr, und wir liefern das Äquivalent für weniger als die Kosten einer halben Vollzeitstelle. Diese Zahl ist nur möglich, weil die Automatisierung bei uns auf der Margenseite statt auf der Umsatzseite liegt.

Sei skeptisch gegenüber jedem, der behauptet, sein Modell komme ganz ohne Stundenanteil aus, uns eingeschlossen. Bei uns verläuft die Grenze entlang der Schichten, und sie wird von der Zuständigkeit, nicht von der Technik, gezogen. Plattform und Infrastruktur, also der Kubernetes-Unterbau, die Managed Data Services sowie Server, Storage und Netzwerk darunter, sind im Fixpreis gepatcht, change-managed und gesichert. Ein Plattform-Patch, der etwas kaputt macht, ist unser Problem, also spielen wir ihn ein, ohne zu fragen. Dein Container-Image bleibt deins, weil nur deine Testsuite weiss, ob dein Produkt eine aktualisierte Extension überlebt. Applikationsspezifische Engineering-Arbeit, die du zusätzlich beauftragst, etwa CI/CD, Observability oder einen Business-Continuity-Test, wird separat offeriert, ebenso die Beratung.

Der übliche Einwand darauf lautet: dann sind unsere Abhängigkeiten unser Problem. Die brauchbare Antwort ist Renovate in deiner CI/CD. Updates kommen als Pull Requests an, deine Tests sind das Tor, dein Team merged. Automatisiert von deiner Seite, ohne die Entscheidung zu verschieben.

Entscheidend ist deshalb nicht, ob ein Anbieter je nach Anzahl der Stunden verrechnet, sondern ob er den laufenden Betrieb deines Service nach Stunden verrechnet. Der Anreiz wirkt auf der fixen Schicht, und dort entsteht der grösste Teil der Arbeit.

Wie sich das von aussen zeigt

Das Preismodell deines Anbieters siehst du nicht direkt. Du siehst seine Symptome. Monatliche Change Freezes. Ein Jira-Ticket für einen DNS-Eintrag. Vier Wochen Vorlaufzeit für eine Konfigurationsänderung, die zehn Minuten dauert. Das sind die Spuren eines Prozesses, den niemand einen Grund hatte zu automatisieren, und sie kommen in der Schweizer Unternehmens-IT häufig genug vor, dass „Change Freeze vermeiden“ als Suchbegriff eingetippt wird.

Bei diesen Symptomen geht es nicht nur um fehlende Automatisierung im Hintergrund, sondern darum, wer den Knopf drücken darf. Ein Anbieter kann den DNS-Eintrag intern längst automatisiert haben und dich trotzdem ein Ticket schreiben lassen. Interne Automatisierung spart ihm Kosten. Dir Selbstbedienung zu geben, streicht eine Position von der Rechnung. Im Stundenmodell gibt es dafür keinen Grund und pro Ticket erst recht nicht.

Vorsicht ist hier bei der Kausalität geboten: Blast Radius, Funktionstrennung und Auditpflichten sind echte Gründe, eine Produktionsänderung durch eine Kontrolle zu führen. Die Frage ist nicht, ob es eine Kontrolle gibt, sondern ob sie eine Leitplanke oder eine Warteschlange ist. Eine Leitplanke ist ein Pull Request mit Policy-Prüfung, Freigabe und Audit-Trail: dein Team führt die Änderung selbst aus, und die Kontrolle greift innerhalb weniger Minuten. Eine Warteschlange ist derselbe Anspruch ohne die Vorarbeit. Leitplanken kosten den Anbieter einmal Engineering-Zeit und danach nichts. Warteschlangen verrechnen sich pro Vorgang.

Dasselbe gilt für den Change Freeze selbst. Er entsteht auch aus echtem Risikomanagement, aus Audit-Fenstern und aus dünner Testabdeckung, und ein gut geführter Anbieter kann aus guten Gründen einen haben. Die lohnende Frage ist deshalb nicht, ob es den Freeze gibt, sondern ob er kleiner wird. Ein Anbieter, dessen Ökonomie Automatisierung belohnt, kann dir sagen, dass seine manuelle Oberfläche kleiner ist als vor drei Jahren, und ungefähr um wie viel. Ein Anbieter, der nach Stunden verrechnet, hat keinen solchen Trend zu berichten und misst ihn meist gar nicht.

„Fixpreis heisst doch nur, dass gespart wird“

Die ehrliche Fassung dieses Einwands lautet: ein Anbieter, der gleich viel erhält, ob er gut oder schlecht arbeitet, driftet Richtung schlecht.

Die Antwort ist das Service-Level-Agreement. Verfügbarkeitszusagen und Service Credits bepreisen den Nachteil in der Rechnung des Anbieters selbst, sodass zu wenig Investition als Rechnung auftaucht, die er sich selbst stellt. Das ist ein echter Mechanismus, und er ist der Grund, warum der Fixpreisbetrieb überhaupt funktioniert.

Genau darum ist ein Fixpreisprojekt etwas anderes. Ein Projekt endet. Danach gibt es nichts mehr in der Hand, keine Gutschrift einzufordern, und das Betriebsmodell danach ist dein Problem. Laufender Betrieb ist die einzige Konstellation, in der der Anbieter im dritten Jahr noch dasteht, wenn die Abkürzung aus dem ersten Jahr sichtbar wird.

Wo Beratung genau richtig ist

Nichts davon heisst „keine Berater beauftragen“. Wir verkaufen selbst Beratung, zu CHF 250 pro Stunde, und tun nicht so, als wäre es anders.

Stunden sind das richtige Instrument für eine abgegrenzte Veränderung: ein Architektur-Review, eine Migration, ein Plattform-Assessment, die Ausbildung deines Teams. Der Umfang ist offen, das Mandat endet, und Aufwand zu bezahlen ist die einzige ehrliche Art, etwas zu bepreisen, dessen Form man vorher nicht kennt.

Der Fehler ist eine Kategorienverwechslung, kein Lieferantenproblem. Er besteht darin, den laufenden Betrieb als offenen Stundenstrom einzukaufen und sich im zweiten Jahr zu wundern, warum derselbe Alarm immer wieder ausgelöst wird. Plane die Veränderung als Projekt. Kaufe den Betrieb als Service. Unser eigenes Partnernetzwerk funktioniert genau nach dieser Trennung: Beratungsunternehmen konzipieren und bauen die Plattform, wir betreiben sie, weil 24/7-Betrieb innerhalb eines Beratungsgeschäfts still und leise die Beratungsmarge auffrisst.

Die Exit-Frage, die fast niemand stellt

Hier steht der schärfste Gedanke des ISG-Beitrags. Jede Exit-Klausel, die du je gelesen hast, deckt die Daten ab. ISGs Fassung geht einen Schritt weiter: Kann der Kunde die Intelligenz behalten, die im Betriebsmodell steckt?

Nach drei Jahren Betrieb ist der wertvolle Gegenstand nicht der Datenbank-Dump. Es ist alles, was über den Betrieb deiner Workload gelernt wurde: die Runbooks, die auf deinen realen Traffic getrimmten Alarmschwellen, das Upgrade-Verfahren, das den Kontakt mit deinen Extensions überlebt hat, der Restore-Test, die Infrastrukturdefinitionen. Liegt das alles im proprietären Werkzeugkasten eines Anbieters, dann berechtigt dich dein Exit-Recht zu deinen Daten und zu einem Neuanfang bei null. Du baust drei Jahre Betriebswissen neu auf und entdeckst es auf demselben Weg wie beim ersten Mal, nämlich durch eine Störung nach der anderen.

Stelle die Frage also direkt: ist die Automatisierung, die meinen Service betreibt, Open Source, und bekomme ich sie?

Bei uns ist die Antwort in guter Form, weil das Werkzeug öffentlich zugänglich ist. Project Syn und Commodore, die die Cluster konfigurieren und betreiben, AppCat, das die Managed Services selbst definiert, und K8up, das die Backups fährt, liegen offen auf GitHub, unter BSD-3-Clause und Apache-2.0. Dein Team oder ein neuer Anbieter kann nachlesen, wie dein Service betrieben wird, und dieselben Werkzeuge einsetzen, ohne uns zu fragen. Was deinen Service betreibt, ist keine Blackbox zur Miete, sondern ein GitOps-Repository, das dir gehört. Was am Vertragsende genau übergeben wird, gehört in den Vertrag und nicht in einen Blogbeitrag. Aber ein Anbieter mit proprietärer Automatisierung kann darauf keine gute Antwort geben, wie auch immer die Klausel formuliert ist.

Wo weiterhin ein Mensch entscheidet

ISGs zweite nützliche Korrektur: „Human in the Loop“ ist zu unbestimmt, um eine konkrete Bedeutung zu haben. Die bessere Frage ist, welche Entscheidungen einen benannten Menschen erfordern. Diese Frage gehört schriftlich beantwortet, bevor sich das Betriebsmodell ändert, und nicht erst, wenn die Verantwortung strittig wird.

Naheliegende Kandidaten: die Freigabe eines Releases in Produktion, die Gewährung einer Sicherheitsausnahme, die Annahme von Produktionsrisiko und die Ausrufung eines Major Incidents. Lass dir von deinem Anbieter seine nennen. Sei skeptisch gegenüber einer Floskel als Antwort und noch skeptischer gegenüber einem Anbieter, der seinen Betrieb als autonom bezeichnet. Unserer ist es nicht. Er ist automatisiert, was eine andere und besser prüfbare Aussage ist, und für eine regulierte Organisation ist es die, die ein Audit übersteht.

Was du vor der Unterschrift fragen solltest

  1. Bewegt sich mein Preis mit den Stunden, die ihr aufwendet, oder mit dem Service, den ich erhalte?
  2. Wenn ihr euren Aufwand auf meinem Konto nächstes Jahr halbiert, wer behält die Differenz?
  3. Was messt ihr ausser der Verfügbarkeit und der Wiederherstellungszeit? Irgendetwas zur Vermeidung?
  4. Bekomme ich beim Weggang meine Daten, oder meine Daten und die Automatisierung, die sie betrieben hat?
  5. Ist diese Automatisierung Open Source oder eure?
  6. Welche Entscheidungen verlangen bei euch immer einen benannten Menschen, und welche bei mir?
  7. Welche Teile davon sind ein abgegrenztes Projekt und welche sind laufender Betrieb? Werden sie unterschiedlich bepreist?
  8. Wie viel von dem, was ihr heute für mich tut, war vor drei Jahren manuell? Was hat sich geändert, und könnt ihr mir den Verlauf zeigen?
  9. Was kann mein Team ohne euch ändern, und ist diese Liste in den letzten zwei Jahren länger oder kürzer geworden?

ISG hat recht damit, dass das grösste Risiko nicht in Applikationen liegt, die sich selbst verwalten. Es liegt in einem langfristigen Vertrag, der sich nicht anpassen lässt, wenn sie es tun. Die kurzfristigere Fassung kommt ganz ohne Prognose aus: unterschreibe keinen Betriebsvertrag, der deinen Anbieter dafür bezahlt, nicht zu automatisieren.


VSHN betreibt seit 2014 Open-Source-Infrastruktur für regulierte Schweizer Organisationen. Wir sind der erste CNCF Kubernetes Certified Service Provider der Schweiz, Red Hat Premier Certified Cloud and Service Provider sowie ISO-27001-zertifiziert. Der laufende Betrieb wird pro Applikation und pro Service Level verrechnet, nicht nach Stunden. Kostenschätzung für den Betrieb deiner Applikation anfordern.


Quellen:

Aarno Aukia

Aarno ist Mitgründer der VSHN AG und als CTO für die technische Begeisterung zuständig.

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Event

Über 50 Meetups und kein Ende in Sicht: das CNC Switzerland Meetup am 15. September

5. Aug. 2026

VSHN organisiert das Cloud Native Computing Switzerland Meetup seit bald einem Jahrzehnt. Was als kleine Gruppe von Leuten begann, die Cloud Native Technologien und Kubernetes verstehen wollten, ist heute eine der grössten Cloud-Native-Communities des Landes: über 3’000 Mitglieder, mehr als 50 Meetups und ein steter Strom von Leuten, die wegen der Talks kommen und wegen der Apéros bleiben.

Die nächste Ausgabe findet am Dienstag, 15. September 2026 im VSHNtower in Zürich statt. Melde dich auf Meetup an, solange es noch Plätze hat.

Was das Meetup ist – und was nicht

Das CNC Meetup ist ein neutraler Platz für die Schweizer Tech-Community und soll kein Event für Sales-Pitches sein. Wir als VSHN oder andere Unternehmen stellen den Raum und den Apéro bereit und kümmern uns um die Logistik. Die Bühne gehört aber allen, die etwas Sinnvolles zum Betrieb in Produktion beizutragen haben. Unsere Speaker kamen bisher aus Startups, Banken und Hochschulen, von Cloud-Providern und aus Einpersonen-Open-Source-Projekten.

Der Eintritt ist frei, willkommen sind alle von komplett neu bis CNCF-Maintainern und die Talks werden aufgezeichnet und auf vshn.tv veröffentlicht, damit die Inhalte den Abend überdauern.

Drei Talks am Di. 15. September 2026

How to: securing your clusters von Benjamin Koltermann (cenroq AG) nimmt die Angreiferperspektive ein. Alle wollen sichere Kubernetes-Cluster, kaum jemand erreicht das wirklich. Benjamin zeigt, wie Cluster trotz auf dem Papier solider Konfiguration kompromittiert werden und wie du diese Lücken findest, bevor es jemand anderes tut.

Paddelbuch: How Kiro Changed the Game von Chris Bingham, CTO Switzerland bei Fujitsu, führt eine Geschichte weiter, die er 2024 hier begonnen hat: paddelbuch.ch, ein serverloses Geoinformationssystem für die Schweizer Paddelsport-Community. Dann kam Kiro und ein unerwartetes Gespräch an der re:Invent 2025 hat den technischen Unterbau komplett verändert.

A swiss, cloud-native alternative to Vercel and Heroku von Christian Blättler (zeitlos.software) geht tief in Lucity, seine Open-Source-PaaS auf Basis von Standard-Kubernetes und Helm mit einer harten Bedingung: Du kannst jederzeit aussteigen. Keine eigene Datenbank, keine CRDs, der gesamte State wird aus Kubernetes abgeleitet. Aussteigen heisst damit, ein Helm-Chart herunterzuladen, statt eine Datenmigration zu fahren.

Alle Abstracts und den detaillierten Zeitplan findest du auf der Event-Seite.

Praktisches

Wann: Dienstag, 15. September 2026, 15:00 bis 18:00 Uhr, Türöffnung um 14:30 Wo: VSHNtower, Neugasse 6, 8005 Zürich Kosten: Gratis, Apéro inklusive Anmeldung: auf Meetup

Unser Eventraum hat eine begrenzte Kapazität und die letzten Ausgaben waren jeweils recht schnell voll. Melde dich also besser heute noch an. Und falls du dich angemeldet hast und nicht erscheinen kannst, melde dich bitte wieder ab. Dann wird dein Slot für eine weitere Person auf der Warteliste frei. Die Aufzeichnungen landen danach auf vshn.tv, und wir ergänzen sie hier im Beitrag, sobald sie online sind.

Wir erwarten von allen Teilnehmenden, dass sie sich an VSHNs Conference Code of Conduct halten.

Du willst sprechen oder sponsern?

Bald ein Jahrzehnt Meetups gibt es nur, weil sich immer wieder Leute freiwillig vor den Raum stellen. Wenn du an etwas Cloud-Native arbeitest und darüber sprechen möchtest, oder wenn deine Firma eine kommende Ausgabe sponsern will: Schick uns deine Idee auf cnc-meetup.ch. Wir sind immer auf der Suche nach spannenden Talks!

Markus Speth

Marketing, Communications, People

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Event

Wieder dabei: VSHN am Swiss Cloud Native Day 2026

4. Aug. 2026

Am 17. September zieht es die Schweizer Cloud Native Community wieder auf den Gurten, zur sechsten Ausgabe des Swiss Cloud Native Day. Und wie schon die vergangenen Male steht VSHN auf der Sponsorenliste. Wir lassen uns das nicht entgehen.

Warum wir immer wieder kommen

Der Cloud Native Day ist keine Verkaufsmesse. Organisiert wird er vom gemeinnützigen Verein bernerit.rocks, getragen von viel Freiwilligenarbeit und gemacht für die Leute, die diese Technologien tatsächlich in Produktion betreiben. 250 Teilnehmende, ein Tag, zwei Tracks, und eine Standseilbahn den Berg hinauf. Konferenzticket zeigen, und die Fahrt mit der Gurtenbahn ist gratis.

Genau diese Mischung aus Engineers, Gesprächen im Gang und guter Bergluft ist ein Event, den wir gerne unterstützen. Deshalb sind wir wieder als Sponsor dabei.

Besuch uns an unserem Stand

Das VSHN Team findest du an unserem Stand im Uptown-Bereich, gleich neben einem der beiden Sessionräume. Komm zwischen zwei Talks vorbei, trink einen Kaffee mit uns und erzähl uns, was du gerade baust.

Gute Gründe für einen Halt:

  • Du betreibst Kubernetes und willst dich über die unspektakulären Teile austauschen: Upgrades, Backups, Pikett, Day Two.
  • Dich interessiert, wie wir Managed Services auf Schweizer Infrastruktur betreiben, für Kundinnen und Kunden, denen wichtig ist, wo ihre Daten liegen.
  • Du willst einfach den Menschen hinter dem VSHN Logo Hallo sagen. Das freut uns natürlich ebenso. 🙂

Unser Talk

VSHN hat ausserdem einen Sponsor-Talk an der Konferenz. Zeit, Raum und Thema geben wir näher am Event bekannt. Wirf also einen Blick in den Schedule oder frag uns einfach vor Ort am Stand.

Wer die Souveränitätsdebatte in der Schweizer IT verfolgt, merkt schnell: Sie zieht sich durch das ganze diesjährige Programm. Confidential Computing, das Paradox der Cloud-Souveränität, Supply Chain Security. Ein gutes Jahr, um dieses Gespräch persönlich zu führen.

Und dann ist da noch der Abend

Der Tag endet um 17:45 Uhr mit der Closing Session, danach gibt es Drinks und Party im Pavillon bis 22:00 Uhr. Bern, ein Berg und die Cloud Native Community bei bester Laune. Wer nur wegen der Talks bleibt, verpasst die Hälfte.

Es ist auch die Frage hinter Servala, dem Sovereign App Store, den wir seit 2025 aufbauen. Wie das in der Praxis aussieht und wo es noch hakt, diskutieren wir gerne mit dir am Stand.

Ticket sichern

Tickets gibt es auf cloudnativeday.ch. Die Organisatoren bieten zudem vergünstigte Tickets für Personen an, die zur Diversität der Konferenz beitragen oder über ein tieferes Einkommen verfügen. Eine kurze Nachricht an tickets@cloudnativeday.ch genügt.

Wir sehen uns am 17. September auf dem Gurten. Halte Ausschau nach dem Uptown-Bereich, dem Kaffee und unserem Logo.

Markus Speth

Marketing, Communications, People

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Event

Liene am Open Source in Finance Forum London 2026

15. Juli 2026

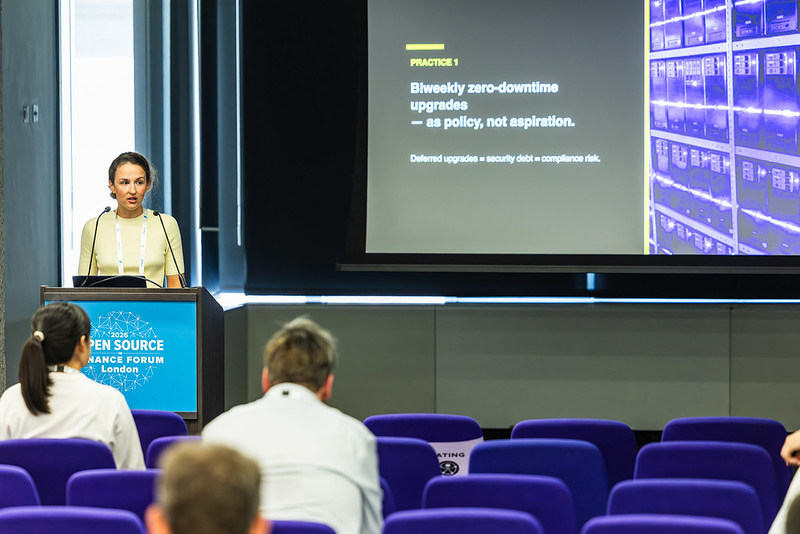
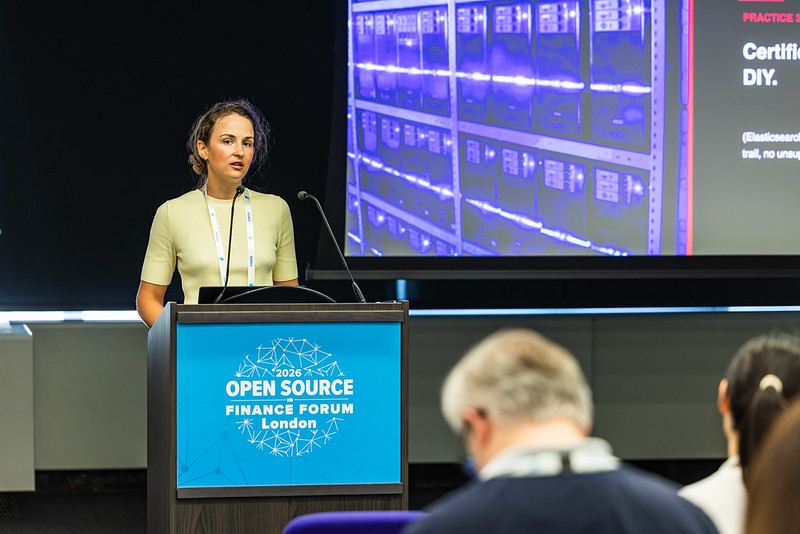
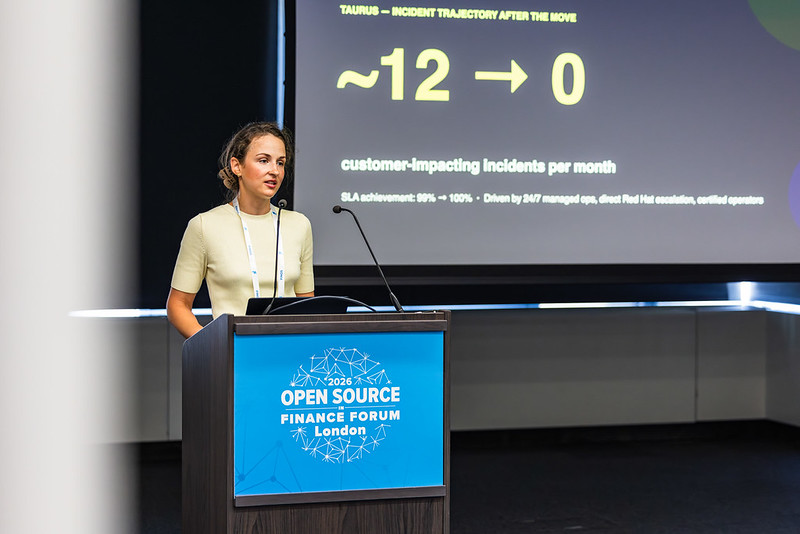
Am Open Source in Finance Forum London 2026 bin ich auf die Bühne gegangen, um Lessons Learned aus dem Betrieb einer regulierten Digital-Asset-Plattform auf offener, cloud-nativer Infrastruktur zu teilen. Der Talk war Teil des Fluxnova & Platform Automation Tracks und fand am Donnerstag, 25. Juni 2026 statt.

Der Talk

Operating Digital Asset Platforms on Open Infrastructure: Lessons From Regulated Production

Digital-Asset-Plattformen laufen unter anspruchsvollen Bedingungen: strenge Sicherheitsanforderungen, hohe Verfügbarkeitserwartungen und wachsende regulatorische Kontrolle. Gleichzeitig müssen Engineering-Teams die Flexibilität behalten, ihre Systeme mit der Entwicklung des Digital-Asset-Ökosystems weiterzuentwickeln. Das war ein Real-Life Use Case: was bei uns funktioniert hat – und was nicht.

Hier findest du das vollständige Slide-Deck.

Die vollständige Aufzeichnung des Talks ist hier verfügbar.

Zwei Welten, die normalerweise nicht miteinander sprechen

Ich habe damit begonnen zu erklären, warum ausgerechnet ich diese Geschichte erzähle. Ich kenne dieselbe Spannung aus zwei verschiedenen Blickwinkeln: stark reguliertes Gesundheitswesen auf der einen Seite, fluide Open-Source-Ökosysteme auf der anderen. Digital-Asset-Plattformen sitzen genau an diesem Schnittpunkt – regulierte Disziplin trifft auf Open-Source-Tempo.

Warum digitale Assets eine andere operative Herausforderung sind

Drei Faktoren machen diesen Bereich anspruchsvoller als typische Cloud-native Infrastruktur:

  • Digitale Assets sind Inhaberinstrumente – Downtime bedeutet nicht nur eine schlechte SLA, sondern echtes Geld auf dem Spiel.
  • Der regulatorische Boden bewegt sich ständig: FINMA heute in der Schweiz, MiCA im Rollout across Europe.
  • Das Asset-Universum selbst wächst laufend – von Krypto über tokenisierte Wertpapiere bis zu NFTs und CBDCs – und die Plattform muss sich weiterentwickeln, ohne kaputtzugehen, was bereits live ist.

Wie es einer unserer Partner, Taurus, formuliert hat: „We run on OpenShift, they run on OpenShift – we speak the same language.“

Drei Muster, die wir in regulierter Finanzinfrastruktur sehen

Muster 1: Stabiler Kern, agiler Rand. Das klarste Beispiel ist die acrevis Bank, wo ein bewährtes, reguliertes Kernbankensystem (Finnova) unangetastet bleibt, während eine cloud-native Schicht auf APPUiO/OpenShift, gebaut mit Lagoon, am Rand schnell iteriert – verbunden über ein VPN/API-Gateway. Das ist kein Strangler-Fig-Pattern. Die Schnittstelle zwischen den beiden Schichten ist genau dort, wo Governance stattfindet. Eine Digital-Asset-Plattform ist per Design ein agiler Rand – deshalb verbinden alle 30+ Bankkunden von Taurus ihre Digital-Asset-Fähigkeiten am Rand eines stabilen Kerns.

Muster 2: Plattform-Betrieb delegieren, den eigenen Kern behalten. Jeder konzentriert sich auf seine eigene Schicht: Banken auf ihr Geschäft, Finnova auf Banking-Software, VSHN auf den Plattformbetrieb. Nachdem Taurus zu managed OpenShift gewechselt ist, waren sie in 30+ Institutionen, 9 Ländern und auf 3 Kontinenten aktiv, wobei mehrere freigewordene FTEs von der Plattformwartung in Richtung Produkt und globale Expansion umgeleitet wurden. Das Delegieren des Plattformbetriebs konzentriert auch die Compliance-Last auf jene, die sie am besten tragen können – deshalb hält VSHN ISO 27001 und ISAE 3402 Type 2 und arbeitet nach FINMA-Richtlinien.

Muster 3: Evolutionäre Migration statt Big Bang. Taurus ist nicht mit einer vollständig managed Enterprise-Plattform gestartet – sie sind in drei bewussten Etappen hineingewachsen: vanilla Kubernetes 2018, dann OKD (Community OpenShift), und heute managed Red Hat OpenShift bei VSHN. Jeder Schritt war für diese Wachstumsphase richtig. Die Lektion: Du brauchst nicht ab Tag eins den vollen managed Stack, aber du musst den Übergabepfad von Anfang an mitdenken.

Operative Praktiken, die Finanz-taugliche Infrastruktur real machen

Ein paar Praktiken haben sich in diesem Bereich als nicht verhandelbar herausgestellt: zweiwöchentliche Zero-Downtime-Upgrades als Policy, nicht als Wunschdenken – denn aufgeschobene Upgrades werden still und leise zu Security-Schulden und Compliance-Risiko. Selbstheilende Infrastruktur ist nicht nur eine Frage der Zuverlässigkeit, sondern auch ein Compliance-Prinzip. Und zertifizierte Operatoren schlagen DIY, selbst bei etwas so gut verstandenem wie Elasticsearch – ECK zu nutzen gibt dir einen sauberen Audit-Trail ohne unsupportete Anpassungen.

Die Ergebnisse sprechen für sich: Nach dem Wechsel ging Taurus von rund 12 kundenwirksamen Incidents pro Monat auf null zurück, mit einer SLA-Erreichung, die von 99 % auf 100 % gestiegen ist – getrieben durch 24/7 managed Ops, direkte Red-Hat-Eskalation und zertifizierte Operatoren.

Der ehrliche Teil: was nicht funktioniert hat

VSHN-typisch bin ich nicht bei der Erfolgsgeschichte stehen geblieben. Ein paar offene Fragen, die ich mit dem Wissen von heute härter hinterfragen würde: Kam die Migration von OKD zu managed OpenShift zu spät, und was hat diese Zwischenphase tatsächlich gekostet? Wie hältst du Konsistenz auf globaler Ebene, wenn Multi-Geo-Compliance unterschiedliche Partner in unterschiedlichen Regionen bedeutet? Wie balancierst du einen stabilen zweiwöchentlichen Plattform-Rhythmus gegen ein Ökosystem, das sich schneller bewegt als die meisten Enterprise-Software-Zyklen? Und wonach sollte ein RFP eigentlich screenen, über technische Specs hinaus – Agilität, Eskalationswege und die Bereitschaft, gemeinsam zu gestalten statt nur auszuführen?

Highlights vom Forum

Ein paar Dinge sind mir über die zwei Tage in London hinaus, über meinen eigenen Talk hinweg, in Erinnerung geblieben.

Plattformen sind wichtig, egal in welcher Branche. Ob du Infrastruktur für Finance, Healthcare oder ein ganz anderes Feld betreibst – die zugrunde liegenden Herausforderungen unterscheiden sich kaum. Sicherheit, Verfügbarkeit, Compliance und die Notwendigkeit, schnell zu bewegen ohne Production zu brechen – das sind dieselben Gespräche, egal was auf dem Briefkopf des Regulators steht.

Die Open-Source-Adoption in regulierten Branchen beschleunigt sich. Vor ein paar Jahren fühlten sich „Open Source“ und „regulierte Produktion“ noch wie zwei getrennte Welten an. Heute nicht mehr. Banken hatten früher Angst vor Open Source – heute läuft ihre kritischste Infrastruktur darauf. Der Appetit auf offene, auditierbare, vendor-unabhängige Infrastruktur im Finanzsektor wächst schnell, und die Fragen aus dem Publikum haben diesen Wandel widergespiegelt – die Leute fragen nicht mehr ob, sondern wie.

KI war überall, aber nicht alles. Wenig überraschend war KI in praktisch allen Sessions ein Thema. Aber das Forum hat mich daran erinnert, dass solides Tooling und ehrliche Gespräche zwischen Menschen immer noch das sind, was regulierte Infrastruktur tatsächlich in Production bringt. KI kann helfen, aber sie ersetzt nicht die Grundlagenarbeit.

Danke, London

Danke an die Linux Foundation und die Organisator:innen des Open Source in Finance Forum für zwei Tage mit scharfsinnigen, praxisnahen Gesprächen. Es ist ermutigend zu sehen, wie ernsthaft sich der Finanzsektor inzwischen mit Open Source und Cloud-native Ansätzen für wirklich kritische Infrastruktur auseinandersetzt.

Finanz-taugliche offene Infrastruktur bedeutet nicht, zu ersetzen, was funktioniert – sondern die richtige schnelle Schicht daneben zu bauen und die Plattform an Leute zu übergeben, die sie leben und atmen. Wenn du regulierte Plattformen betreibst und darüber nachdenkst, wie offene Infrastruktur in dieses Bild passt – lass uns reden.

Liene Luksika

Product Manager

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Open Source Presse Sovereignty

Souveräne Infrastruktur für den öffentlichen Gesundheitsdienst: Gesundheitsamt Frankfurt wird zur globalen Red Hat Success Story

7. Juli 2026

Eine deutsche Public-Sector-Geschichte mit globaler Reichweite

Wir haben grossartige Neuigkeiten: Red Hat hat eine neue globale Customer Success Story veröffentlicht – mit dem Gesundheitsamt Frankfurt am Main und VSHN als Platform-Engineering-Partner dahinter.

Nachdem HIN (Health Info Net) Anfang des Jahres zur globalen Red Hat Success Story wurde, ist dies nun bereits das zweite Mal innerhalb weniger Monate, dass ein VSHN-Kundenprojekt auf der globalen Bühne von Red Hat ausgezeichnet wird. Und wieder steht ein Thema im Zentrum: digitale Souveränität im Gesundheitswesen.

Diese Geschichte fügt aber eine neue Dimension hinzu: Sie zeigt, wie souveräne, cloud-native Open-Source-Infrastruktur im öffentlichen Sektor funktioniert – gebaut für eines der grössten Gesundheitsämter Deutschlands, finanziert mit EU-Mitteln und offen publiziert, damit andere sie ebenfalls nutzen können.

Warum dieses Projekt wichtig ist

Das Gesundheitsamt Frankfurt am Main ist eines der grössten Gesundheitsämter Deutschlands, mit 300 Mitarbeitenden in 8 Abteilungen. Sein Auftrag reicht von Schuleingangsuntersuchungen und Impfprogrammen über Hygieneinspektionen bis hin zu gesundheitlichen Notlagen.

Während der COVID-19-Pandemie wurde ein strukturelles Problem schmerzhaft sichtbar: Die 25 Gesundheitsämter im Bundesland Hessen arbeiteten mit heterogenen Systemen, Workflows und Konfigurationen. Der Datenaustausch zwischen den Organisationen war schwierig – und machte die Nachverfolgung von Infektionsketten komplizierter als nötig.

Die Antwort war kein weiteres isoliertes IT-Projekt. Mit Unterstützung des Gesundheitsamts Frankfurt am Main sicherte sich das hessische Gesundheitsministerium 24 Millionen Euro an EU-Fördermitteln, um die digitale Infrastruktur des öffentlichen Gesundheitsdienstes in Hessen zu modernisieren.

Das Ergebnis ist GA-Lotse: eine Open-Source-Plattform, entwickelt von der cronn GmbH und von VSHN als Managed Service auf Red Hat OpenShift betrieben.

Föderiert by Design: Souveränität bis auf Kommunalebene

Was GA-Lotse besonders macht, ist die Architektur. Statt 25 verschiedenen Behörden eine einheitliche Arbeitsweise aufzuzwingen, hat das Team ein föderiertes, mandantenfähiges System entworfen.

Jeder Landkreis in Hessen betreibt seine eigene, anpassbare Instanz der Plattform – mit voller Hoheit über die eigenen Anwendungen und sensiblen Daten. Private oder nicht autorisierte Daten werden nicht zwischen den Abteilungen geteilt. Gleichzeitig kann das Land anonymisierte, aggregierte Auswertungen für evidenzbasierte Entscheidungen erstellen.

„Wir verarbeiten die privatesten und sensibelsten Daten der Menschen – ihre individuellen Gesundheitsdaten. Das erfordert die strikte Einhaltung von Datenschutzgesetzen, deshalb haben wir sehr hohe Anforderungen an die Datensicherheit“,

sagt Bianca Kastl, Product Owner beim Gesundheitsamt Frankfurt am Main.

Die Plattform wurde mit einer Zero-Trust-Architektur und modularem Design gebaut:

  • 21 Module und 8 separate PostgreSQL-Datenbanken aus dem VSHN Marketplace
  • Redis für Caching und Keycloak für Identity und Access Management
  • Ein Service Mesh mit Standardanwendungen für Benutzerverwaltung, Kommunikation und Kalender
  • Passkeys statt Passwörtern und nicht rückverfolgbare IDs gegen unberechtigte Datenzugriffe
  • Hosting bei Exoscale, einem europäischen Cloud-Provider, für DSGVO-Konformität und Datensouveränität

Persönliche IDs sind von den medizinischen Daten getrennt, und alle für Auswertungen erhobenen Daten werden anonymisiert und verschlüsselt. Wer sich impfen lässt, kann sicher sein, dass das Team nicht die komplette Krankengeschichte einsehen kann.

Von der Ausschreibung in die Produktion in 3 Monaten

IT-Projekte im öffentlichen Sektor sind nicht gerade für ihr Tempo berühmt. Dieses hier war anders.

Der Zuschlag erfolgte im August 2024 – und die Plattform ging nur 3 Monate später live. Die Partnerschaft zwischen VSHN, Red Hat und Exoscale ermöglichte es dem Team, die Plattform in wenigen Tagen bereitzustellen und die verbleibende Zeit auf Deployment, Integration und Testing zu verwenden. Dieses Tempo war nicht nur nice-to-have: Die Lieferung innerhalb eines Jahres war eine harte Bedingung für die EU-Förderung.

„GA-Lotse und VSHN teilen ein gemeinsames Fundament: Offenheit, Transparenz, Zusammenarbeit, Open Source, Cloud-native-Technologie und höchste regulatorische Standards. Ich bin stolz, die digitale Transformation eines so wichtigen Teils unserer Gesellschaft gemeinsam mit unseren Partnern zu unterstützen.“

sagt Aarno Aukia, Co-Founder von VSHN.

Ein entscheidender Faktor: Die Gesundheitsämter mussten nicht selbst zu Kubernetes-Expertinnen und -Experten werden. VSHN betreibt die Plattform und übernimmt die Day-2-Operations, damit sich die Teams auf ihre eigentliche Arbeit konzentrieren können.

„Dank VSHN und Red Hat müssen wir unsere Teams nicht für komplexes Kubernetes-Infrastrukturmanagement ausbilden. Sie können sich auf ihre Abteilungen konzentrieren und Wartung und Weiterentwicklung den Experten überlassen.“

sagt Bianca Kastl.

Echte Wirkung für die öffentliche Gesundheit

GA-Lotse ist kein Pilotprojekt. Die Plattform ist produktiv und wird heute in mehreren Regionen Hessens genutzt.

Anwendungen wie das Modul für Schuleingangsuntersuchungen ersetzen papierbasierte Prozesse und helfen, 7’000 Untersuchungen und 45’000 zahnärztliche Screenings pro Jahr effizienter durchzuführen. Eltern können Schuleingangsuntersuchungen digital buchen. Hygieneinspektionen von klinischen und gewerblichen Einrichtungen werden auf der Plattform geplant und nachverfolgt.

„Statt zu verändern, wie Menschen arbeiten, haben wir eine Plattform gebaut, die für sie arbeitet. Diese praxisnahe Lösung bildet die Realität des öffentlichen Gesundheitswesens ab und macht es effizienter.“

sagt Kastl.

Und ein Aspekt ist aus unserer Sicht besonders bemerkenswert: Die Lösung wurde als Open Source veröffentlicht, unter anderem auf openCode.de – eine Premiere für den öffentlichen Gesundheitsdienst in Deutschland. Andere Gesundheitsämter können von derselben Plattform profitieren, ohne bei null anzufangen.

„Gemeinsam setzen wir neue Massstäbe für Innovation, digitale Transformation und digitale Souveränität im öffentlichen Gesundheitswesen“

sagt Prof. Dr. Peter Tinnermann, Leiter des Gesundheitsamts Frankfurt am Main.

Was das über Hessen hinaus bedeutet

Für uns bestätigt diese Success Story ein Muster, das wir in ganz Europa beobachten: Digitale Souveränität bewegt sich von der Theorie in die Praxis – und der öffentliche Sektor treibt einige der ambitioniertesten Projekte voran.

GA-Lotse zeigt, dass souveräne Infrastruktur für den öffentlichen Sektor heute machbar ist:

  • Open Source statt proprietärem Lock-in
  • Europäisches Cloud-Hosting statt Abhängigkeit von Hyperscalern
  • Föderierte Datenhoheit statt zentraler Datensilos
  • Managed Platform Operations statt knapper Kubernetes-Expertise in jeder einzelnen Behörde
  • Offen publizierter Code statt doppelt ausgegebener öffentlicher Gelder

Zusammen mit der HIN-Story aus der Schweiz zeigt das: Souveräne, cloud-native Infrastruktur im Gesundheitswesen ist kein Nischenexperiment mehr. Sie läuft produktiv, in zwei Ländern, und leistet jeden Tag einen Dienst für die Bürgerinnen und Bürger.

Ein grosses Dankeschön an das Gesundheitsamt Frankfurt am Main, die cronn GmbH, Red Hat und Exoscale für die hervorragende Zusammenarbeit – und an alle VSHNeers, die dieses Projekt möglich gemacht haben.

Case Study herunterladen

Public Health Authority of Frankfurt standardizes on Red Hat with VSHN (Englisch)

Mehr erfahren

👉 Red Hat Case Study

👉 HIN: Digital Sovereignty Made in Switzerland

👉 Was ist digitale Souveränität?

👉 VSHN Gesundheitsamt Frankfurt Success Story

Markus Speth

Marketing, Communications, People

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Sovereignty

Warum „Buy European“ nicht reicht: Was die Schweiz bei der digitalen Souveränität wirklich tun sollte

29. Juni 2026

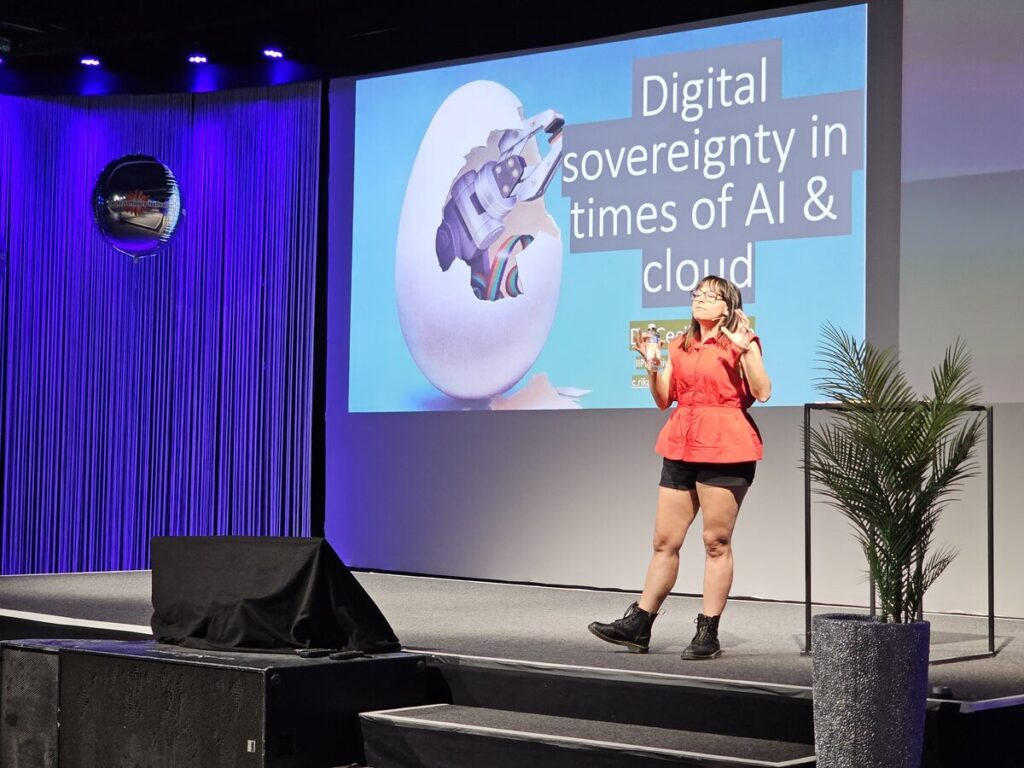
Als die EU ihr Cloud Sovereignty Framework veröffentlichte und im April 2026 Cloud-Aufträge über 180 Millionen Euro an vier europäische Anbieter vergab, sah das nach einem klaren Sieg für die digitale Souveränität aus. Doch am Swiss Software Festival 2026 in Basel lieferte die UCL-Ökonomin Cecilia Rikap eine schärfere Analyse: Geografische Souveränität ist notwendig, aber nicht ausreichend. Das tiefere Problem nennt sie Epistemic Capture. „Epistemisch“ bedeutet: das Wissen und die Kategorien betreffend, mit denen wir die Welt ordnen. Die Idee ist einfach: Der Fuchs hat den Hühnerstall mitentworfen. Hyperscaler prägen die Regeln, Definitionen und Kategorien des Souveränitätsspiels, selbst wenn sie scheinbar verlieren.

Ich sprach am selben Anlass über die Engineering-Vorteile der Schweiz im KI-Zeitalter und möchte Rikaps akademisches Argument mit dem verbinden, was ich täglich beim Betrieb von Infrastruktur für regulierte Schweizer Unternehmen erlebe: die Lücke zwischen Souveränität als politischem Ziel und Souveränität als Engineering-Praxis.

Das Souveränitäts-Framework funktioniert. Einigermassen.

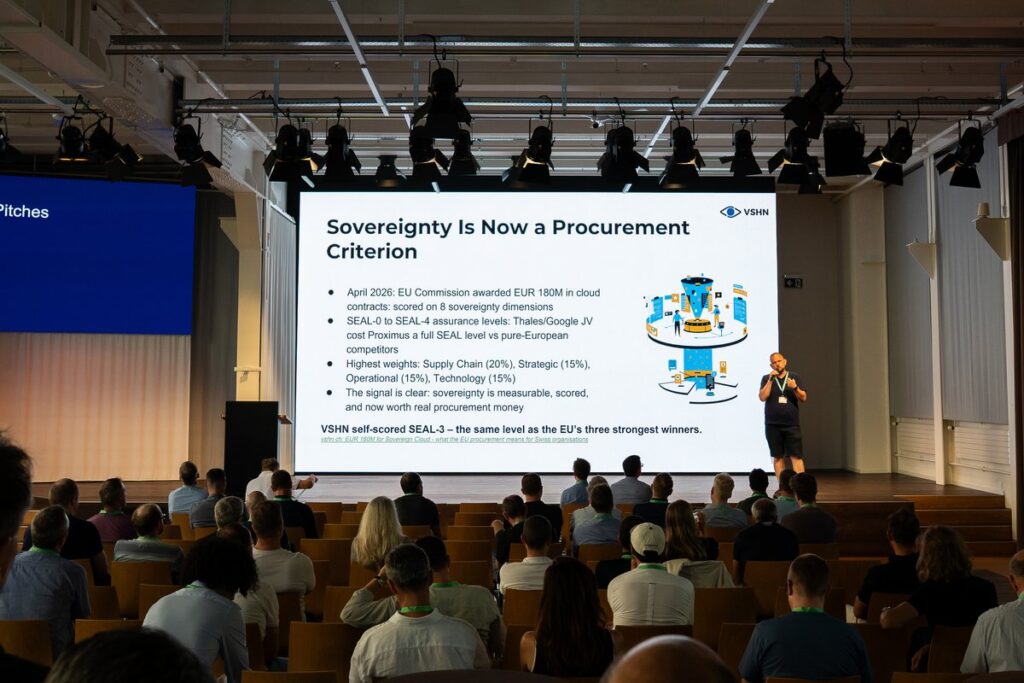
Das SEAL-Framework der EU bewertete Anbieter in acht Dimensionen. Drei rein europäische Anbieter erreichten SEAL-3. Proximus, dessen Konsortium Google Cloud (über das S3NS-Joint-Venture mit Thales) einschloss, erreichte nur SEAL-2. Das Framework bestrafte die Beteiligung von Hyperscalern korrekt. Wir haben das Framework analysiert und VSHN daran gemessen, eine nützliche Übung für jeden Anbieter, der Souveränität ernst meint.

Das Wichtigste an diesem Framework sind nicht die Ergebnisse selbst. Entscheidend ist, dass Souveränität nicht mehr eine binäre, emotionale Debatte ist („Sind wir souverän oder nicht?“). Sie ist jetzt messbar über acht Dimensionen, die man diskutieren, planen und priorisieren kann. Das verändert das Gespräch von Ideologie zu Engineering.

Aber Rikaps Argument lautet: Microsoft, Google und Amazon waren auf dieses Framework vorbereitet, bevor es veröffentlicht wurde. Sie hatten bereits Joint Ventures, lokale Tochtergesellschaften und Partnerschaftsmodelle aufgebaut, die darauf ausgelegt waren, bei Souveränitätsbewertungen gut abzuschneiden. Das Framework hat sie nicht überrascht. Sie haben die Rahmenbedingungen mitgestaltet, in denen es geschrieben wurde.

Das ist Epistemic Capture: Wenn die regulierten Unternehmen die Kategorien, Definitionen und Prioritäten der Regulierung selbst beeinflussen. Das Ergebnis sind Souveränitäts-Frameworks, die die Symptome behandeln (Datenstandort, Rechtsordnung), ohne die Grundursache anzugehen (die Kontrolle über den Technologie-Stack und seine Entwicklung).

Wie Epistemic Capture in der Praxis aussieht

Google, Amazon und Microsoft kontrollieren zusammen rund 65% des globalen Cloud-Marktes, dazu die Unterseekabel, die ihn verbinden. Rikap beschrieb KI als „Trojanisches Pferd“: Organisationen nutzen KI-Dienste, die auf Hyperscaler-Infrastruktur laufen, und schaffen Abhängigkeiten, die tiefer gehen als der Speicherort der Daten:

  • Black-Box-Modelle: Man nutzt die API, ohne Zugang zu den Modellgewichten, Trainingsdaten oder Architekturentscheidungen zu haben. Die eigene KI-Strategie hängt von einem Anbieter ab, den man nicht prüfen kann.
  • Ökosystem-Lock-in: Sobald Datenpipeline, ML-Training und Inferenz auf dem Stack eines Hyperscalers laufen, bedeutet ein Wechsel Neuaufbau, nicht bloss Migration.
  • Datengravitation: KI-Modelle brauchen Daten, Daten ziehen Services an, Services ziehen mehr Daten an. Dieser selbstverstärkende Kreislauf macht KI zu einer der grössten zentralisierenden Kräfte unserer Branche. Die Daten sind schon da, das Ökosystem der Tools ist schon da, und jede neue Integration macht die nächste schwerer anderswo zu platzieren.
  • Standards-Capture: Hyperscaler finanzieren und besetzen die Normierungsgremien, die Cloud-Native-Computing definieren. Die „neutralen“ Standards beinhalten oft Annahmen, die ihre Architekturen begünstigen.

Ein europäisches Unternehmen, das Mistral AI auf Azure betreibt, ist nicht souverän, nur weil Mistral französisch ist. Das KI-Modell sitzt in einem von Microsoft kontrollierten Ökosystem, unterliegt US-Recht und ist von Nvidias Hardware-Lieferketten abhängig.

„Buy European“ und „Buy Swiss“ greifen zu kurz

Rikap warnte ausdrücklich davor, US-Big-Tech durch europäische Big-Tech zu ersetzen. Dass SAP, Siemens und Mistral europäisch sind, macht sie noch nicht zu souveränen Alternativen. Sie betreiben dieselben Geschäftsmodelle (Plattformdominanz, proprietärer Lock-in, Rentenextraktion), einfach unter einer anderen Flagge.

Dieselbe Logik gilt für „Buy Swiss“. Die Schweiz hat echte strukturelle Vorteile für die Souveränität (dazu weiter unten mehr), aber eine Schweizer Flagge auf der Rechnung ist keine Souveränität. Ein Schweizer Unternehmen, das Azure mit lokalem Support weiterverkauft, bietet keine operative Unabhängigkeit. Ein Schweizer SaaS-Anbieter auf AWS eu-central-1 schützt nicht vor dem CLOUD Act. Die Frage ist nicht, wo der Anbieter seinen Hauptsitz hat. Die Frage ist, ob man den Anbieter wechseln kann, ohne die Technologie zu wechseln.

Chinas Ansatz (staatlich orchestrierte KI-Industrialisierung) ist ebenfalls kein Vorbild. Wie Rikap feststellte, „reproduziert er die Logiken US-geführter Raubtier-Ökosysteme, ohne sie in Frage zu stellen.“ Techno-Nationalismus ist keine Souveränität, egal ob die Nation die USA, China oder die Schweiz ist.

Was echte Souveränität erfordert

Wenn geografische Herkunft und nationale Champions nicht ausreichen, wie sieht echte Souveränität dann aus? Basierend auf Rikaps Analyse und meiner Erfahrung mit dem Betrieb von Produktionsinfrastruktur für Schweizer Banken, Gesundheitsdienstleister und Behörden sind drei Bedingungen entscheidend:

1. Open-Source-Grundlagen

Open Source ist das einzige Technologiemodell, bei dem man überprüfen kann, was die Software tut, sie an die eigenen Bedürfnisse anpassen und den Betreiber wechseln kann, ohne alles neu aufzubauen. Die Umfrage der Linux Foundation von 2025 ergab, dass 83% der Unternehmen Open Source als wertvoll für ihre Zukunft ansehen. Thomas Wüst (CEO von ti&m), ebenfalls Redner am SSF 2026, beschrieb, wie ti&m die eigenen Unternehmenssysteme auf einen Open-Source-Stack migriert hat, nachdem die Kosten durch Vendor-Lock-in eskalierten.

Das ist kein Idealismus. Es ist Risikomanagement. Als HashiCorp die Terraform-Lizenz änderte und an IBM verkaufte, spaltete die Community innerhalb von Monaten OpenTofu unter der Linux Foundation ab. Als Atlassian Jira-Kunden von Server über Data Center zu Cloud zwang, berichtete Wüst, dass die Lizenzkosten von ti&m zwischen 2023 und 2027 um rund 900% stiegen. Open Source macht solche erzwungenen Migrationen strukturell unmöglich.

EU und Schweiz bewegen sich beide in Richtung Open Source als Staatspolitik. Der Schweizer Ständerat hat im Juni 2026 eine Motion für ein Impulsprogramm zur digitalen Souveränität angenommen. Die Schweiz hat mit EMBAG bereits seit 2024 ein Bundesgesetz, das die Verwaltung verpflichtet, sämtliche Eigenentwicklungen als Open Source zu veröffentlichen, sofern kein spezifischer Grund dagegen spricht. Die Open-Source-Strategie der EU positioniert Open Source als zentral für die technologische Souveränität. Das sind keine Nischenpositionen. Es ist ein sich formierender Konsens.

2. Operative Kontrolle statt nur Datenstandort

Das EU-Framework trifft mit der Dimension „Operational Sovereignty“ (SOV-4) teilweise ins Schwarze. Aber die gängige Marktinterpretation lautet „europäisches Personal, das in europäischen Rechenzentren arbeitet.“ Das greift zu kurz.

Operative Kontrolle bedeutet: Kann man den Betreiber wechseln, ohne die Technologie zu wechseln? Wenn das verwaltete Kubernetes auf Red Hat OpenShift oder Upstream-Kubernetes mit dokumentierten APIs läuft, kann man den Betreiber wechseln. Wenn es auf Amazon EKS, Azure AKS oder Google GKE läuft, nutzt man eine proprietäre Steuerungsebene mit cloudspezifischen Integrationen, die nicht übertragbar sind. Die Kubernetes-API ist portabel. Die verwalteten Wrapper darum herum sind es nicht.

Das ist kein theoretisches Problem. Wer der FINMA-Regulierung untersteht, muss einen dokumentierten Prozess vorweisen, um innerhalb von 12 Monaten von jedem Anbieter weg migrieren zu können, sonst ist man nicht compliant. Portabilität ist für regulierte Schweizer Organisationen keine Option. Es ist eine gesetzliche Anforderung.

Das meine ich mit „Wer kontrolliert die Laufzeitumgebung?“, die Frage, die ich in meiner SSF-Keynote gestellt habe. KI macht die Codegenerierung nahezu kostenlos. Die Grenzkosten der Softwareentwicklung sinken rapide. Aber die Komplexität hat sich verschoben: hin zu Architektur, Plattformen und Sicherheit. Die Ebene, die über die eigene Unabhängigkeit entscheidet, ist nicht mehr der Anwendungscode. Es ist die Plattform darunter.

Die Schweiz hat hier einen strukturellen Vorteil. Die Kombination aus regulierten Branchen (die hybride Architekturen erfordern), Open-Source-Kompetenz und vertrauenswürdigen regionalen Cloud-Anbietern (Cloudscale, Exoscale) schafft ein praxistaugliches Multi-Cloud-Ökosystem, in dem operative Portabilität der Standard ist. Wir bauen diese Art von Infrastruktur bei VSHN seit 2014, nicht weil Souveränität modisch war, sondern weil unsere Kunden in Banken, Gesundheitswesen und Verwaltung sie brauchten.

3. Governance statt Geografie

Rikaps stärkstes Argument: Souveränität ist eine Frage der Governance und der demokratischen Rechenschaftspflicht, nicht des Territoriums oder der Nationalität. Wer bestimmt die Technologie-Roadmap? Wer hat Zugriff auf die Daten? Welche Möglichkeiten haben die Nutzer, wenn sich die Plattform ändert?

Für Organisationen, die Cloud-Anbieter evaluieren, übersetzt sich das in konkrete Fragen:

  • Ist der Quellcode des Anbieters prüfbar?
  • Kann man denselben Stack mit einem anderen Betreiber nutzen?
  • Was passiert mit den eigenen Daten und dem Betrieb, wenn der Anbieter übernommen wird?
  • Werden Preise und Konditionen von einem stabilen Rechtsrahmen (Schweizer Recht, EU-Recht) bestimmt oder vom Quartalsdruck eines Anbieters?

Das Schweizer Recht liefert auf mehrere dieser Fragen starke Antworten: kein CLOUD Act, EU-Angemessenheitsbeschluss für den Datenschutz, stabiles Handelsrecht. Aber Schweizer Recht allein reicht nicht, wenn der darunter liegende Technologie-Stack von einem US-Unternehmen kontrolliert wird. Governance erfordert sowohl rechtliche als auch technische Unabhängigkeit.

Die Schweizer Chance und die Schweizer Lücke

Die Schweiz ist gut positioniert, aber Positionierung ist nicht dasselbe wie Handeln. Am SSF 2026 zog sich ein Thema durch alle Keynotes: Die Schweizer IT versteht Souveränität, hat aber souveräne Alternativen noch nicht schnell genug skaliert.

Die Zahlen sprechen für sich. Über 70% der Schweizer Unternehmen investieren weniger als 5% ihres IT-Budgets in KI (ti&m/HSLU AI Maturity Study 2026). Gleichzeitig berichtete Penny Schiffer von UBS, dass die Bank bereits über 300 KI-Anwendungsfälle produktiv betreibt und ihren ersten Chief AI Officer ernannt hat. Die Kluft zwischen den Vorreitern und der Mehrheit wächst, und damit das Risiko, dass die Mehrheit standardmässig von Hyperscaler-KI-Diensten abhängig wird, statt sich bewusst dafür zu entscheiden.

Der nächste praktische Schritt ist nicht, auf Regulierung oder nationale Champions zu warten. Es geht darum, auf dem aufzubauen, was bereits existiert: Open-Source-Software, in der Schweiz betriebene Infrastruktur und Engineering-Teams mit der Erfahrung, Plattformen zu entwerfen, die kein einzelner Anbieter kontrolliert.

Die Schweiz baut seit Jahrhunderten Präzisionsmaschinen. Die nächste Maschine, die es zu bauen gilt, ist die souveräne Plattform: Open Source, Multi-Cloud, operativ portabel und dem Schweizer Recht unterstellt. Die Komponenten existieren. Das Engineering-Talent existiert. Was fehlt, ist die Entscheidung, sie zusammenzubauen.

Die Frage ist nicht, welche Cloud man wählt. Die Frage ist, ob die eigene Architektur einem diese Wahl auch morgen noch lässt. Wer abhängig ist, muss um Erlaubnis fragen. Wer souverän ist, kann liefern.


VSHN betreibt seit 2014 Open-Source-Infrastruktur für regulierte Schweizer Organisationen. Wir sind der erste CNCF Kubernetes Certified Service Provider der Schweiz, Red Hat Premier Partner und Linux Foundation Silver Member. Unsere Managed Services laufen auf Schweizer Cloud-Anbietern, unter Schweizer Recht, auf Open-Source-Basis und ohne Hyperscaler-Abhängigkeit. Vereinbare ein Beratungsgespräch, um eure Souveränitätsanforderungen zu besprechen.

Aarno Aukia

Aarno ist Mitgründer der VSHN AG und als CTO für die technische Begeisterung zuständig.

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Event Sovereignty

Switch Cloud Forward Forum Day 2026 Recap

Sovereign Cloud, konkrete Use Cases und ein Saal voller Entscheidungsträger aus der Schweizer Hochschulwelt

Am 23. Juni war VSHN am Cloud Forward Forum Day 2026 in Bern – einer Veranstaltung von Switch für IT-Verantwortliche, Beschaffungsspezialistinnen und Strateginnen aus Schweizer Hochschulen und Forschungsinstitutionen. Das Thema: Wie lässt sich Public Cloud für die Schweizer Hochschulwelt nutzbar machen – ohne auf Souveränität, Compliance oder Flexibilität zu verzichten?

VSHN war gleich zweimal präsent: mit einem Use Case aus dem Gesundheitssektor und mit einem Elevator Pitch auf der Bühne. Ein Rückblick auf den Tag.

Das grosse Bild: KI, Souveränität und der Druck zur Modernisierung

Den Auftakt machte eine Keynote von Marc Stampfli (NVIDIA), der den aktuellen Moment als industrielle Revolution durch Intelligenz beschrieb – und die Frage aufwarf, was Souveränität bedeutet, wenn KI-Infrastruktur in den Händen weniger globaler Anbieter konzentriert ist. Das setzte den Ton für alles, was folgte: Institutionen wollen schnell vorankommen – aber nicht auf Kosten der Kontrolle über ihre Daten.

Elevator pitches: klare Botschaften, knappe Zeit

In der Elevator-Pitch-Session am Vormittag hatten die Sprecherinnen und Sprecher je drei Minuten Zeit, ihren Standpunkt zu vertreten. VSHN’s Aarno Aukia trat mit einem einzigen, pointierten Argument an: Souveränität ist keine Philosophie mehr – sie ist ein Beschaffungskriterium mit echtem Preisschild.

Sein Ankerbeispiel: Ein EUR-180-Mio.-Cloud-Auftrag der EU-Kommission vom April 2026, bewertet anhand von acht Souveränitätsdimensionen – darunter Supply Chain (20%), Strategic (15%), Operational (15%) und Technology (15%) mit den höchsten Gewichtungen. Die Konsequenz in der Praxis: Das Joint Venture von Thales und Google kostete Proximus eine volle SEAL-Stufe gegenüber rein europäischen Mitbewerbern. Souveränität schlägt sich heute direkt in gewonnenen oder verlorenen Aufträgen nieder.

VSHN bewertet sich selbst mit SEAL-3 – demselben Niveau wie die drei stärksten Gewinner in dieser EU-Ausschreibung. Für ein Publikum aus Schweizer Hochschulen, das gerade über Cloud-Beschaffung nachdenkt, kam diese Botschaft zum richtigen Zeitpunkt.

HIN: Sovereign Cloud für Gesundheitsdaten, gebaut auf Exoscale und VSHN

Der Use-Case-Vortrag am Vormittag, der am stärksten mit VSHNs Arbeit resonierte, kam von Mohammad Alavi von Health Info Net (HIN). HIN ist einer der grössten Anbieter im Schweizer Gesundheitssektor. Mohammad schilderte eine Herausforderung, die viele Institutionen kennen: Wie baut man eine moderne, skalierbare Cloud-Plattform für sensible Daten, wenn regulatorische Vorgaben noch lückenhaft sind und der Einsatz hoch ist?

HINs Antwort war, die Regulierungslücke selbst zu schliessen – mit eigenen Grundsätzen für Sicherheit und Datenschutz, und einer souveränen Cloud-Plattform, die gemeinsam mit den Schweizer Partnern Exoscale und VSHN aufgebaut wurde. Das Ergebnis: eine Plattform, die nicht nur HINs eigene Services sicher betreibt, sondern auch HIN-Community-Mitgliedern ermöglicht, eigene Anwendungen auf derselben Infrastruktur zu betreiben.

Ein starkes Beispiel dafür, was Platform Engineering in regulierten Branchen leisten kann: nicht nur Compliance, sondern echte Befähigung anderer, darauf aufzubauen. Die ganze Geschichte findest du in unserer HIN Success Story.

Weitere Use Cases des Tages

Die Nachmittagssessions brachten weitere Perspektiven. AWS, Sparkle und Netcloud beleuchteten Privacy und Compliance als Enabler von Souveränität. SoftwareOne plädierte für Google Workspace als sinnvolle Ergänzung zu Microsoft 365 in Hochschulumgebungen. Und in der Switch-Cloud-Session berichteten FHNW und Swiss Learning Hub von ihren Erfahrungen beim Deployment von Evento – einem Campus-Management-System, das an vielen Schweizer Fachhochschulen eingesetzt wird – in die Switch Cloud, inklusive Stolpersteine und Early-Adopter-Lektionen.

Bechtle präsentierte ausserdem ein KI-gestütztes Datenzugriffsprojekt der Universitären Altersmedizin FELIX PLATTER in Basel: Mit Azure OpenAI Services und Microsoft Fabric können Forschende klinische Daten per natürlicher Sprache abfragen – ein Beispiel dafür, wie KI ihren Weg in sehr konkrete, regulierte Workflows findet.

Was wir mitnehmen

Cloud Forward ist ein fokussiertes Event – keine grosse Messe, sondern ein Raum, in dem Schweizer Hochschulinstitutionen echte Entscheidungen miteinander abgleichen. Das wiederkehrende Thema über alle Sessions hinweg: Souveränität ist kein Compliance-Haken, der abgehakt wird – sie ist ein Designprinzip, das Architektur, Partnerwahl und langfristige Flexibilität prägt.

Genau das ist die Art von Platform-Thinking, die VSHN zu Kunden wie HIN bringt – und das Gespräch, das wir mit Schweizer Institutionen weiterführen wollen, die vor denselben Herausforderungen stehen.

Neugierig, wie eine souveräne, Kubernetes-basierte Cloud-Plattform für deine Organisation aussehen könnte? Lass uns reden.

Markus Speth

Marketing, Communications, People

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Event

Swiss Software Festival Basel 2026 Recap

25. Juni 2026

Das Swiss Software Festival war zurück in Basel am 24.06.2026 – und die zweite Ausgabe hat alles gehalten, was die erste versprochen hat und noch vieles mehr. Rund 650 Personen versammelten sich im uptownBasel in Arlesheim, um über Software, Plattformen und die Kräfte zu sprechen, die unsere Branche gerade grundlegend verändern: AI und Sovereignty. VSHN war wieder als Matterhorn-Sponsor dabei und hat nicht nur teilgenommen, sondern auch das Programm wieder aktiv mitgestaltet.

Ein Festival, das seinen Rhythmus gefunden hat

Die zweite Ausgabe eines Events ist immer ein Lackmustest. Das erste Jahr läuft auf Begeisterung. Das zweite zeigt, ob dahinter wirklich etwas steckt. Das Swiss Software Festival 2026 hat diese Frage klar beantwortet: mehr Teilnehmende, mehr Energie und ein Programm, das sich wirklich durchdacht anfühlt. Im uptownBasel in Arlesheim war vom ersten Moment an Leben. Mit Gesprächen in den Gängen, die bis weit in den Abend hinein andauerten.

Draussen war es ungewöhnlich heiss für einen Juni in Basel. Wer sich abkühlen wollte, wusste, wo er hinmusste: der gemeinsame Stand von VSHN und Red Hat war der erfrischendste Ort im Gebäude. Ein guter Grund, vorbeizuschauen, ins Gespräch zu kommen und herauszufinden, was wir gerade bauen.

Aarno auf der Hauptbühne: digitale Souveränität ist keine Option

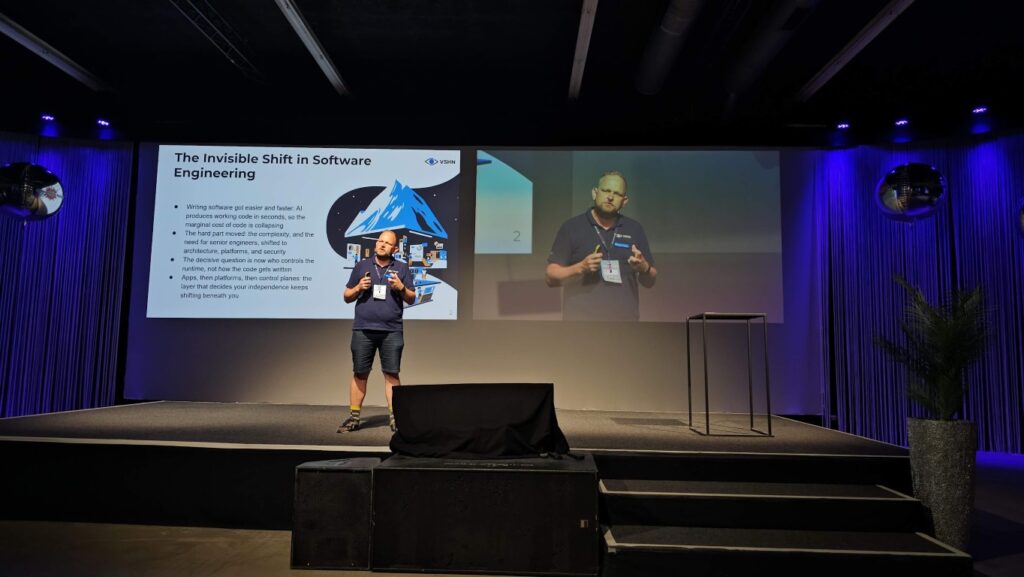
VSHN Gründer Aarno Aukia trat in der Plenar-Session auf, um für digitale Souveränität zu plädieren – nicht als Compliance-Pflicht, sondern als echte architektonische Entscheidung, vor der heute jedes Engineering-Team steht. In einer Welt, in der KI-Organisationen in Richtung Bequemlichkeit und Geschwindigkeit zieht, war Aarnos Keynote ein nüchterner Gegenpol: Die Frage, wo deine Plattform läuft, wer sie kontrolliert und ob du ihr vertrauen kannst, ist längst keine rein rechtliche Frage mehr. Sie ist eine Engineering-Frage.

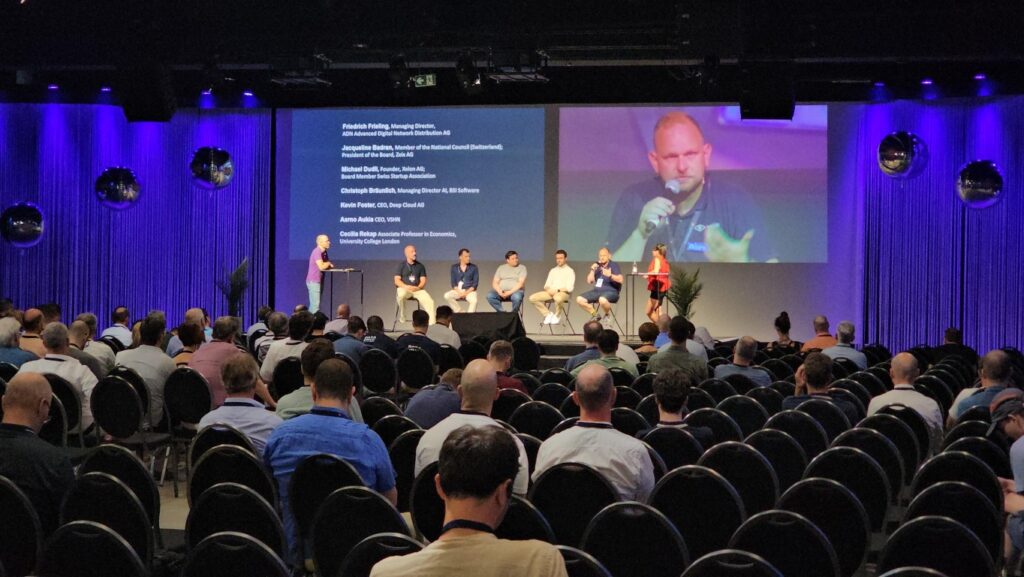
Aarno war ausserdem Teilnehmer einer Panel-Diskussion, in der es noch etwas tiefer ging: um die Spannungsfelder zwischen offenen Ökosystemen und souveräner Infrastruktur. Die Fragen waren pointiert – ein Zeichen dafür, dass das Thema für die meisten Teams im Saal längst nicht mehr abstrakt ist.

Schau dir Aarno’s Keynote an:

Tech Track 2: Platform Engineering unter Druck

VSHN’s Markus Speth leitete Tech Track 2 – Platform Engineering and Software Architecture – gemeinsam mit den Co-Chairs Andreas von ti&m und Florian von Abacus Research. Der Track umfasste zwei vollständige Sessions zu den zwei Kräften, die Platform Engineering gerade in entgegengesetzte Richtungen ziehen: KI und Souveränität.

KI will Geschwindigkeit und Flexibilität. Digitale Souveränität will Kontrolle und Transparenz. Deine Plattform steckt mittendrin.

Die Morgen-Session widmete sich KI-nativen Plattformen: Was bedeutet es, wenn Software sich selbst umschreibt, wenn Agents Zugriff auf Infrastruktur erhalten, und wo wächst die Kompetenzlücke still und leise? Eficode, White Duck, Noser Engineering und Adobe brachten praxisnahe Erfahrungen aus Systemen mit, bei denen KI keine Funktion ist, sondern ein Teil des Fundaments. Beide Sessions schlossen mit offenen Diskussionsrunden, die das Publikum intensiv genutzt hat. An dieser Stelle nochmals ein Dankeschön an alle Teilnehmer und die vielen spannenden Fragen!

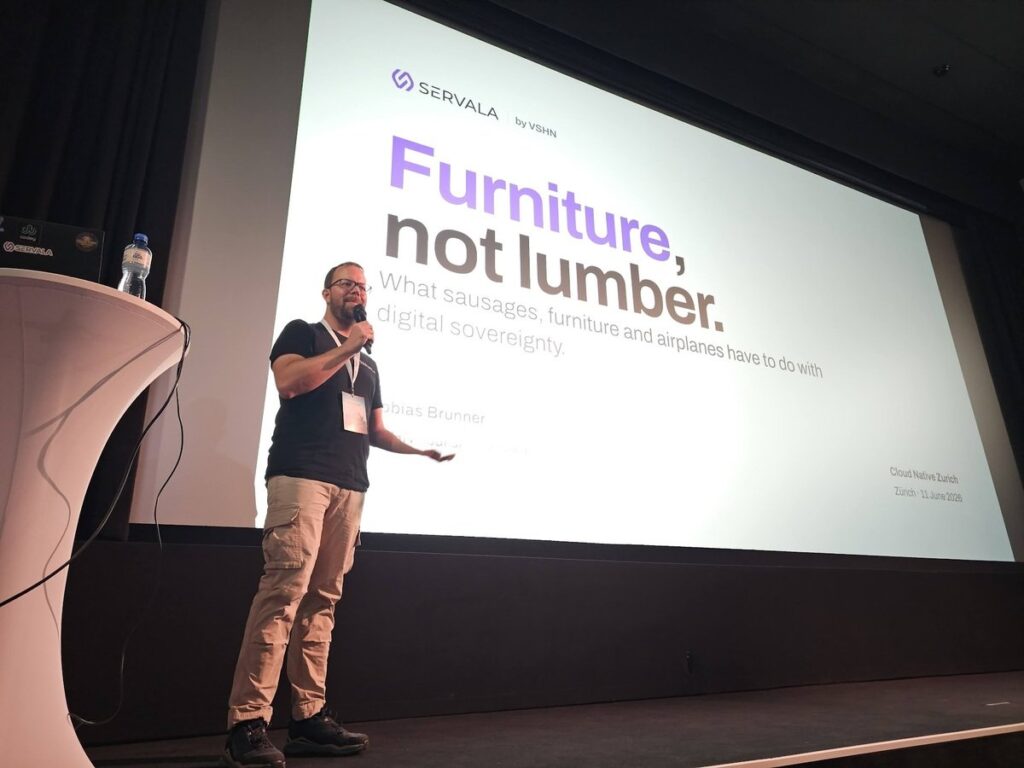
Der Nachmittag stellte Souveränität und Offenheit als echte architektonische Entscheidungen in den Mittelpunkt. Den Auftakt machte VSHN’s Tobias Brunner mit einem Talk, den man so schnell nicht vergisst: „Furniture, not lumber: what sausages, furniture and airplanes have to do with digital sovereignty.“ Die Analogie traf genau ins Ziel – eine einprägsame und überraschend präzise Art zu erklären, warum nicht alle Sovereignty-Versprechen gleich viel wert sind, und was es wirklich bedeutet, auf einer Infrastruktur aufzubauen, der man vertrauen kann. Speakers von PHOENIQS, Abacus Research und ti&m ergänzten die Session mit verschiedenen Perspektiven darauf, warum offene Infrastrukturentscheidungen Konsequenzen haben, die weit über Vendor-Lock-in hinausgehen.

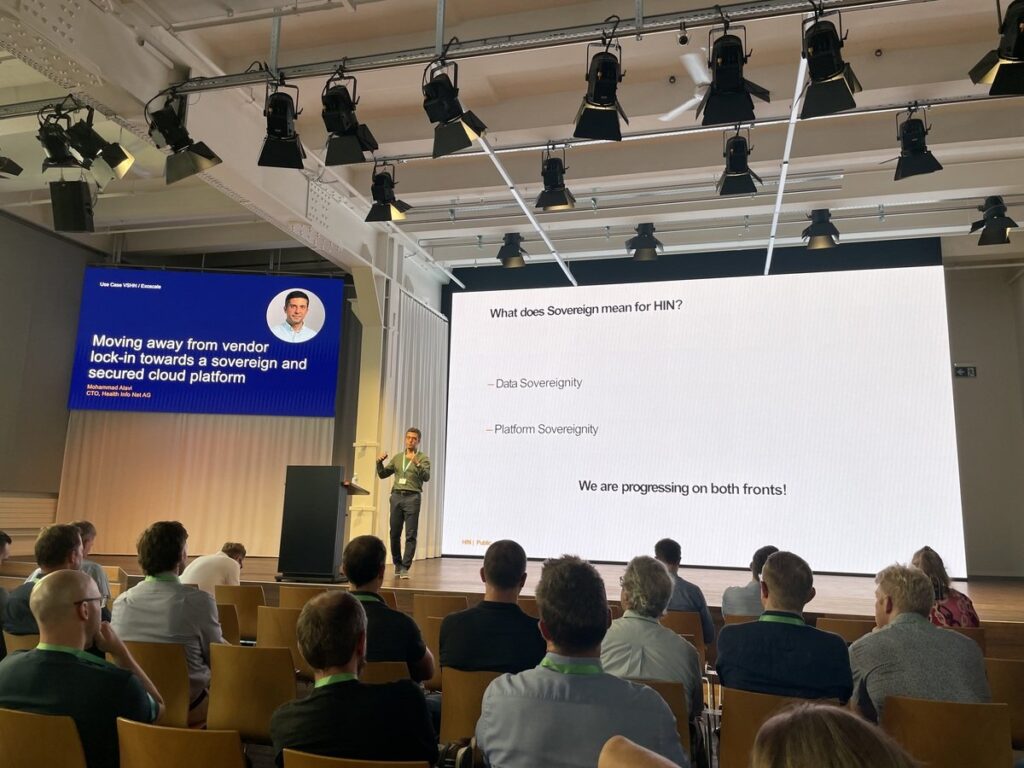
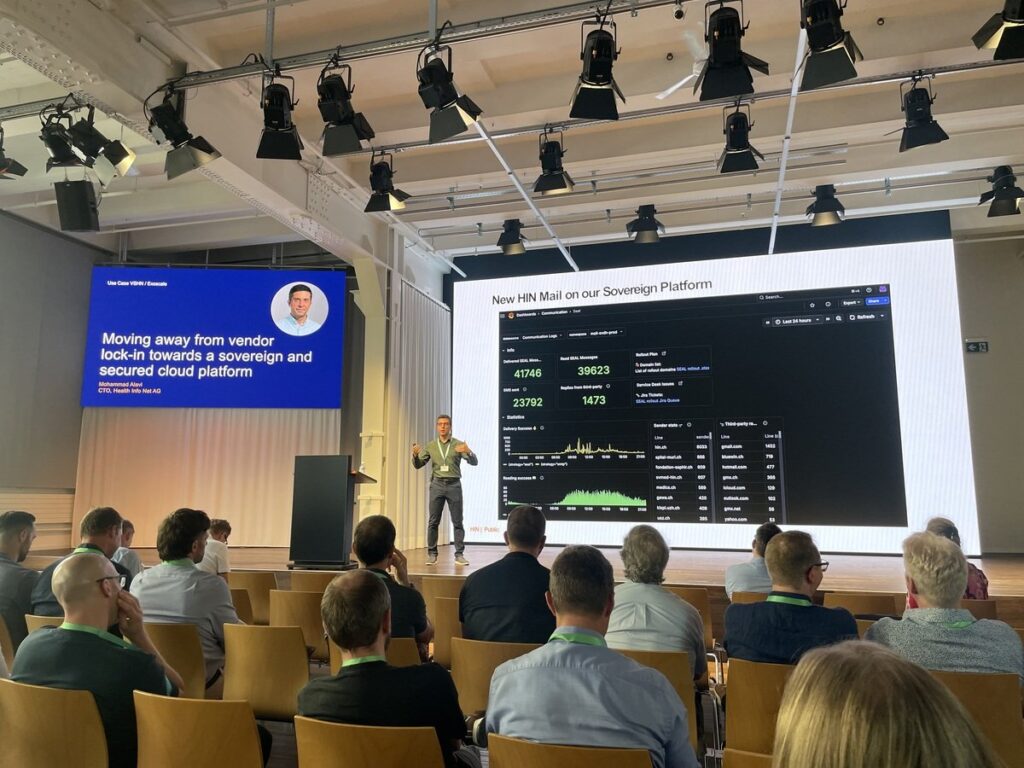
Besonders gefreut hat uns der Auftritt von Mohammad Alavi von HIN (Health Info Net) – einem VSHN-Kunden – der im dedizierten Sovereignty Track des Festivals gesprochen hat. Einen Kunden auf der Bühne zu erleben, der über reale Souveränitätsfragen im Schweizer Gesundheitswesen berichtet, war eines der Highlights des Tages und eine Erinnerung daran, dass diese Diskussion für die Organisationen, mit denen wir arbeiten, alles andere als abstrakt ist.

Und das Lego geht an…

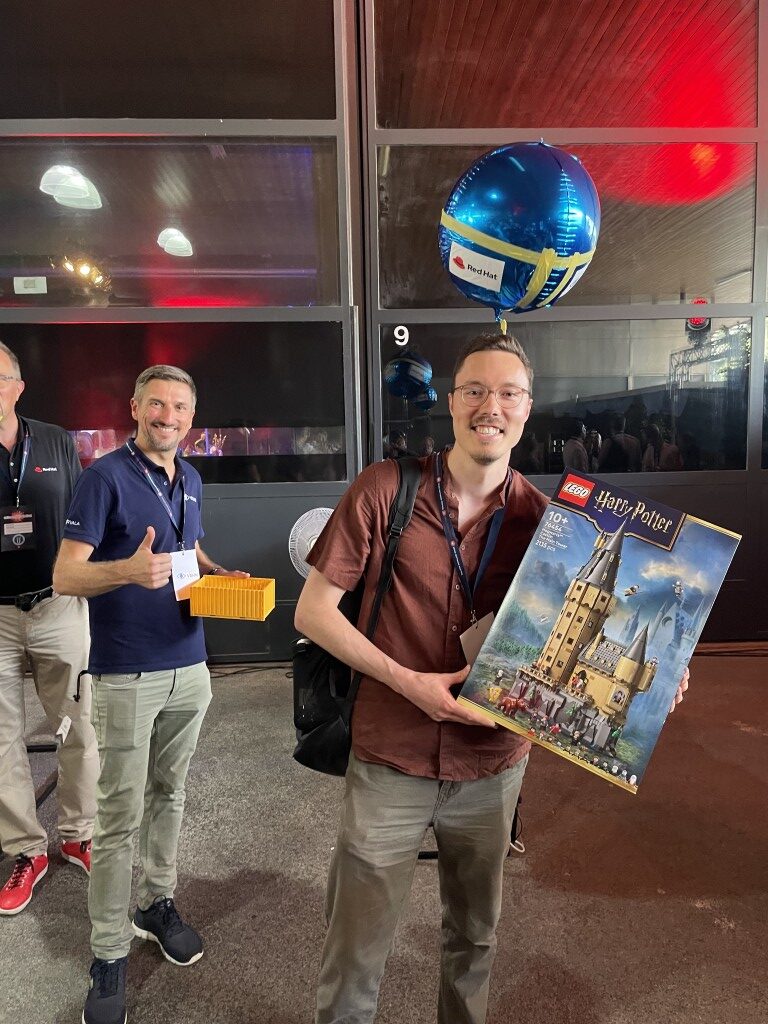
Kein VSHN-Messeauftritt ohne Lego-Verlosung. Dieses Mal stand ein Lego Harry Potter Set auf dem Spiel – und gewonnen hat Daniel Haß. Herzlichen Glückwunsch Daniel, viel Spass beim Bauen! 🧱

Bis nächstes Jahr

Das Swiss Software Festival etabliert sich auf dem Schweizer Tech-Kalender. Es will keine riesige Konferenz sein – es will eine gute sein. Mit 650 Teilnehmenden, einem sorgfältig kuratierten Programm, einer wirklich tollen Location und spannenden Gesprächen, gelingt das.

Danke an Swiss Made Software für eine grossartige zweite Ausgabe und an alle, die am Stand vorbeigeschaut, Tech Track 2 besucht oder Aarno und Tobias auf der Bühne erlebt haben.

Wir sehen uns 2027!

Markus Speth

Marketing, Communications, People

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Event

Gewinne Tickets für das Swiss Software Festival 2026

15. Juni 2026

Das Swiss Software Festival geht in die zweite Runde – und wir verlosen Tickets. Wie du gewinnen kannst und was VSHN am 24. Juni 2026 nach Basel mitbringt, erfährst du hier.

Zurück in Basel: Das Swiss Software Festival geht in die zweite Runde

Als das Swiss Software Festival letztes Jahr zum ersten Mal stattfand, hat es sich sofort als eine der relevantesten Veranstaltungen für die Schweizer Softwarebranche etabliert – ein ganztägiges Event, das Ingenieurinnen und Ingenieure, Software-Architektinnen und -Architekten, Produktverantwortliche und Entscheidungsträger unter einem Dach versammelt. VSHN war von Anfang an als Matterhorn-Sponsor dabei und die erste Ausgabe hat gehalten, was sie versprochen hat: starke Talks, echte Gespräche und ein Publikum, das sich wirklich für die Zukunft der Software in der Schweiz interessiert.

In diesem Jahr kehrt das Festival für seine zweite Ausgabe nach Basel zurück – mit bis zu 700 erwarteten Besucherinnen und Besuchern und einem noch stärkeren Programm aus Plenarveranstaltungen, Leadership-Panels und dedizierten Tech-Tracks. Wir sind stolz, wieder als Matterhorn-Sponsor dabei zu sein und auch dieses Mal gestaltet VSHN nicht nur mit, was auf der Bühne passiert, sondern trägt aktiv zur inhaltlichen Ausrichtung des Festivals bei.

Tickets für das Swiss Software Festival 2026 gewinnen

Um die Vorfreude mit unserer Community zu teilen, verlosen wir 5 Festival-Tickets. Für eine Teilnahme an der Verlosung genügt ein Abonnement von VSHN News, unserem monatlichen Newsletter. Das war’s.

Die Gewinnerinnen und Gewinner werden am Mittwoch, 17. Juni um 16 Uhr CEST gezogen. Der Wettbewerb endet zu diesem Zeitpunkt – also rechtzeitig anmelden.

VSHN News abonnieren und gewinnen

Update: Die Gewinner wurden gezogen und sind informiert – herzlichen Glückwunsch!

Was VSHN am Festival macht

Über das Sponsoring hinaus ist VSHN in diesem Jahr wieder tief im Festival verankert – vom Advisory Board, in dem Aarno als Mitglied vertreten ist, bis hin zur Plenary-Bühne, den Tech-Tracks und der Track-Chair-Rolle.

Aarno Aukia – Keynote zu digitaler Neutralität

Aarno Aukia tritt bei der abschliessenden Plenarsitzung Digital Sovereignty: What’s next? auf die Bühne. Seine Keynote trägt den Titel Digital Neutrality: Switzerland’s Engineering Advantage in the AI Era. Digitale Souveränität hat sich von einem Nischenthema zu einer politischen und wirtschaftlichen Priorität entwickelt – und die Schweiz nimmt in dieser Debatte eine besondere Stellung ein. Aarno zeigt auf, was das in der Praxis bedeutet. Anschliessend diskutieren Vertreterinnen und Vertreter von Microsoft, BSI Software, DeepCloud, Xelon und dem Schweizer Nationalrat die Frage im Rahmen eines Leadership-Panels.

Tobias Brunner – Talk über Plattformen und Ökosysteme

Tobias Brunner spricht im Tech Track 2: Platform Engineering & Software Architecture. Sein Talk From platforms to ecosystems – why software innovation is a team sport zeigt, wie Platform-Thinking über reine Infrastruktur-Tooling hinauswächst. Eine Plattform zu bauen ist das eine – daraus ein lebendiges Ökosystem zu machen, in dem Teams, Partner und Produkte gemeinsam wachsen können, ist eine ganz andere Herausforderung. Genau das ist ein Kernthema bei VSHN.

Markus Speth – Track-Chair Tech Track 2

Markus Speth ist als Track-Chair für den Tech Track 2: Platform Engineering & Software Architecture verantwortlich. Der Track deckt das gesamte Spektrum modernen Platform Engineerings ab – von Kubernetes-basierten Control Planes und internen Developer Platforms bis hin zu verteilten KI-Workloads und Multi-Cloud-Strategien. Genau das Terrain, auf dem VSHN täglich unterwegs ist – weshalb wir uns gefreut haben, die inhaltliche Ausrichtung mitgestalten zu dürfen.

Über das Swiss Software Festival 2026

Das Swiss Software Festival wird von Swiss Made Software konzipiert und organisiert und findet in Basel statt. Jetzt in seiner zweiten Ausgabe hat sich das Festival schnell als fester Bestandteil des Schweizer Tech-Kalenders etabliert – ein Ort, an dem die Menschen, die die digitale Zukunft der Schweiz gestalten, Ideen austauschen, Annahmen hinterfragen und neue Kooperationen finden. Mit bis zu 700 Besucherinnen und Besuchern und einem Programm, das sowohl Leadership-Perspektiven als auch technischen Tiefgang bietet, ist es eine der wenigen Veranstaltungen, die für Ingenieurinnen und Ingenieure ebenso relevant ist wie für Führungskräfte.

Nutze deine Chance und abonniere VSHN News bis am 17. Juni um 16 Uhr – für die Chance, dein Ticket zu gewinnen.

Markus Speth

Marketing, Communications, People

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Open Source Sovereignty

Open Source als Staatspolitik: Was die EU-Strategie und der Ständeratsentscheid für IT-Entscheider bedeuten

12. Juni 2026

Innerhalb weniger Wochen fielen zwei politische Signale, die sich gegenseitig verstärken. Die Europäische Kommission veröffentlichte eine neue Open-Source-Strategie, die Open Source ins Zentrum der technologischen Souveränität der EU stellt. Wenige Tage später nahm der Schweizer Ständerat eine Motion für ein Impulsprogramm zur digitalen Souveränität an, mit 30 zu 7 Stimmen, entgegen der Empfehlung des Bundesrats. Beide nennen denselben Hebel: Open-Source-Technologie als Infrastruktur für souveräne, unabhängige digitale Staaten.

Für Schweizer Organisationen, die Technologie-Stacks und Cloud-Anbieter evaluieren, ist die Richtung jetzt eindeutig.

Was die EU-Strategie sagt

Die Open-Source-Strategie der Kommission verfolgt vier Ziele:

  1. Technologische Souveränität durch Open Source: Skalierung europäischer offener Alternativen zu nicht-europäischen proprietären Lösungen, einschliesslich digitaler Identitäts-Wallets und öffentlicher Dienste.
  2. Ökosystem-Entwicklung: Unterstützung von Startups, Aufbau von Stewardship-Frameworks, Schaffung eines Wartungsinstruments für kritische Open-Source-Projekte und Investitionen in Kompetenzen.
  3. Führungsrolle der öffentlichen Verwaltung: Entwicklung von Open-Source-Beschaffungsrichtlinien und Stärkung des Open Source Programme Office (OSPO) der Kommission.
  4. Standards und internationale Zusammenarbeit: Integration von Open-Source-Communities in die EU-Standardisierung.

Die Strategie verfolgt einen Gesamtlebenszyklus-Ansatz: von der Forschung bis zur langfristigen Wartung. Sie benennt explizit das Ziel, die Abhängigkeit von nicht-europäischen Technologien zu reduzieren und die europäische Kontrolle über «kritische digitale Infrastruktur, einschliesslich Software- und Hardwaresysteme» zu erhöhen.

Das ist kein abstraktes Strategiepapier. Es folgt auf die 180-Millionen-Euro-Beschaffung für souveräne Cloud-Dienste im April, bei der Open-Source-Technologie eine von acht bewerteten Souveränitätsdimensionen war. Open Source wird vom «Nice to have» zum Beschaffungskriterium.

Was der Ständerat entschieden hat

Am 10. Juni nahm der Ständerat die Motion 22.3221 von Heidi Z’graggen (Die Mitte, Uri) an. Die Motion fordert ein Impulsprogramm zur Stärkung der digitalen Souveränität der Schweiz. Konkret verlangt sie Anschubfinanzierung für Pilotprojekte in vier Bereichen:

  • Digitale Infrastruktur
  • Open-Source-Technologien
  • Cybersicherheit
  • Künstliche Intelligenz

Z’graggen argumentierte, digitale Souveränität sei «ein zentraler Pfeiler sowohl staatlicher als auch wirtschaftlicher Handlungsfähigkeit». Sie betonte, es handle sich um zeitlich begrenzte Impulse, nicht um permanenten Staatsausbau: «Investitionen in offene, souveräne Technologien stärken unsere Innovationskraft, reduzieren Abhängigkeiten, schaffen Wertschöpfung.»

Die parlamentarische Gruppe Parldigi unterstützte die Motion mit Verweis auf die geopolitische Lage und das Einsparpotenzial von Open Source.

Bundespräsident Guy Parmelin empfahl die Ablehnung. Er verwies auf bestehende Strategien und Finanzierungsinstrumente, darunter das Programm «Digitale Schweiz 2026». Der Ständerat sah das anders: 30 zu 7.

Die Motion geht nun an den Nationalrat.

Die Schweiz hat die rechtliche Grundlage bereits

Was den Ständeratsentscheid bemerkenswert macht: Die Schweiz hat bereits eine Open-Source-Gesetzgebung. Das EMBAG (Bundesgesetz über den Einsatz elektronischer Mittel zur Erfüllung von Behördenaufgaben), in Kraft seit dem 1. Januar 2024, legt fest:

  • Open Source by default: Die Bundesverwaltung muss selbst entwickelte Software als Open Source veröffentlichen.
  • Open Government Data: Verwaltungsdaten müssen zur freien Nutzung zugänglich gemacht werden.
  • Interoperabilität und offene Standards: Schnittstellen müssen dokumentiert und Standards verbindlich erklärt werden können.

Das EMBAG wurde von den Nationalräten Gerhard Andrey und Andri Silberschmidt sowie Ständerat Matthias Michel vorangetrieben. Mit der Verabschiedung wurde die Schweiz eines der ersten Länder weltweit, das die Open-Source-Veröffentlichung von Behördensoftware gesetzlich vorschreibt.

Aber ein Gesetz, das die Veröffentlichung von Behördensoftware vorschreibt, ist nicht dasselbe wie ein Programm, das neue souveräne Infrastruktur finanziert. Das EMBAG sagt: «Veröffentliche, was du baust.» Die Motion Z’graggen sagt: «Investiere, damit mehr gebaut wird.» Die beiden ergänzen sich: Der rechtliche Rahmen existiert, aber der Ständerat ist überzeugt, dass die Umsetzung einen Impuls braucht.

Zwei Signale, eine Richtung

Zusammen gelesen zeigen die EU-Strategie und der Schweizer Entscheid in dieselbe Richtung:

EU-Open-Source-StrategieMotion Ständerat
GeltungsbereichEU-weites Policy-FrameworkSchweizer Impulsprogramm
MechanismusBeschaffungskriterien, OSPOs, WartungsfinanzierungAnschubfinanzierung für Pilotprojekte
Rolle von Open SourceZentrales SouveränitätsinstrumentEiner von vier Schwerpunktbereichen
StatusVeröffentlichte StrategieStänderat angenommen (30:7), Nationalrat ausstehend
Rechtliche BasisAufbauend auf Cyber Resilience Act, Interoperable Europe ActAufbauend auf EMBAG (in Kraft seit 2024)

Die Konvergenz ist kein Zufall. Beide reagieren auf dieselben Herausforderungen: Abhängigkeit von US-Hyperscalern, den CLOUD Act, Lieferkettenrisiken durch geopolitische Verschiebungen und die Erkenntnis, dass digitale Souveränität mehr erfordert als Datenstandort. Es braucht Kontrolle über den Software-Stack.

Was das für Schweizer Organisationen bedeutet

Open Source wird zur Compliance-Erwartung, nicht bloss zur technischen Präferenz. Die EU bewertet es in der Cloud-Beschaffung. Die Schweiz schreibt es für Behördensoftware vor. Beide bewegen sich in Richtung Beschaffungsrahmen, die offene, überprüfbare Technologie gegenüber proprietärem Lock-in bevorzugen.

Die Nachfrage der öffentlichen Hand wird wachsen. Falls der Nationalrat die Motion Z’graggen annimmt, folgt Bundesfinanzierung für Open-Source-Pilotprojekte. Organisationen, die souveräne Open-Source-Infrastruktur liefern und Kunden der öffentlichen Hand bei der Einführung unterstützen können, haben einen strukturellen Vorteil.

Das EMBAG schafft Upstream-Angebot. Je mehr Open-Source-Software die Bundesverwaltung veröffentlicht, desto grösser wird das Ökosystem von in der Schweiz entwickelten und gewarteten Open-Source-Komponenten. Davon profitieren auch Unternehmen, die auf demselben Stack aufbauen.

Geopolitisches Risiko ist jetzt ein Thema auf Geschäftsleitungsebene. Z’graggens Kernargument (Abhängigkeit von ausländischen Technologieanbietern gefährdet die langfristige Wettbewerbsfähigkeit) ist dasselbe Argument, das regulierte Branchen seit zwei Jahren vorbringen. Der Ständeratsentscheid gibt ihm politische Legitimität über die Compliance-Abteilung hinaus.

Wo VSHN steht

VSHN operiert seit der Gründung auf der These, dass Open Source und Souveränität untrennbar sind. Jeder Service im VSHN Application Catalog läuft auf Open-Source-Software (PostgreSQL, MariaDB, Redis, Keycloak, GitLab, OpenBao, Forgejo), betrieben von einem Schweizer Team auf Schweizer Infrastruktur.

Die politische Richtung, die sowohl Brüssel als auch Bern bestätigen, validiert diesen Ansatz:

  • Technologische Souveränität: 100% Open-Source-Stack, aktive Beiträge zu CNCF-Projekten (K8up, Crossplane-Provider), Project Syn und APPUiO.
  • EMBAG-Konformität: Die gesamte Toolchain von VSHN ist Open Source und überprüfbar. Behördenkunden, die VSHN-Services einsetzen, bleiben EMBAG-konform ohne zusätzlichen Aufwand.
  • Operationelle Souveränität: Schweizer 24/7-Betriebsteam, infrastrukturunabhängiges Deployment (Kunde wählt Anbieter), keine Abhängigkeit von ausländischen Anbietern.

Für Organisationen, die ihren Technologie-Stack an der Richtung der EU- und Schweizer Politik ausrichten: Die Frage ist, ob Ihre Infrastruktur von der proprietären Plattform eines ausländischen Anbieters abhängt, oder ob sie auf offener, souveräner Technologie aufgebaut ist, die Sie kontrollieren.

Quellen:
Aarno Aukia

Aarno ist Mitgründer der VSHN AG und als CTO für die technische Begeisterung zuständig.

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Event

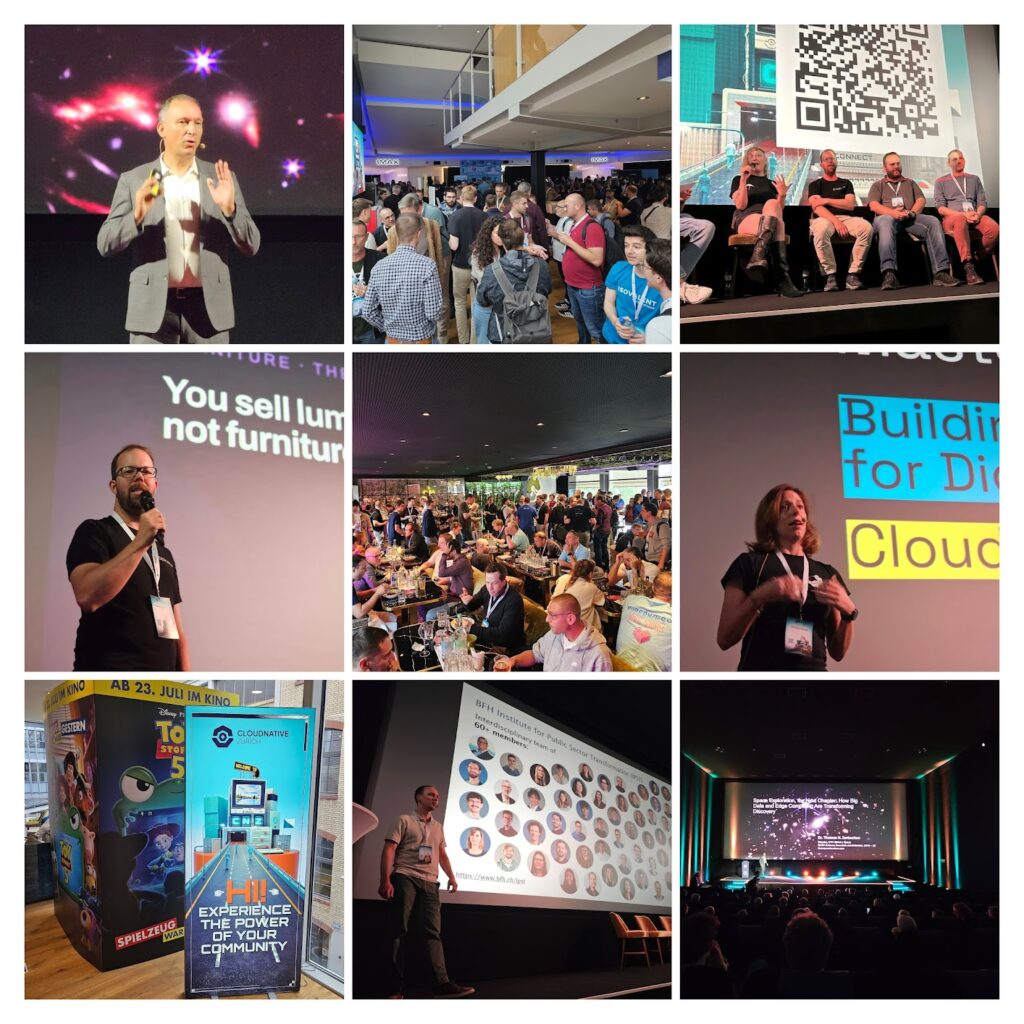
Cloud Native Zürich 2026 Recap

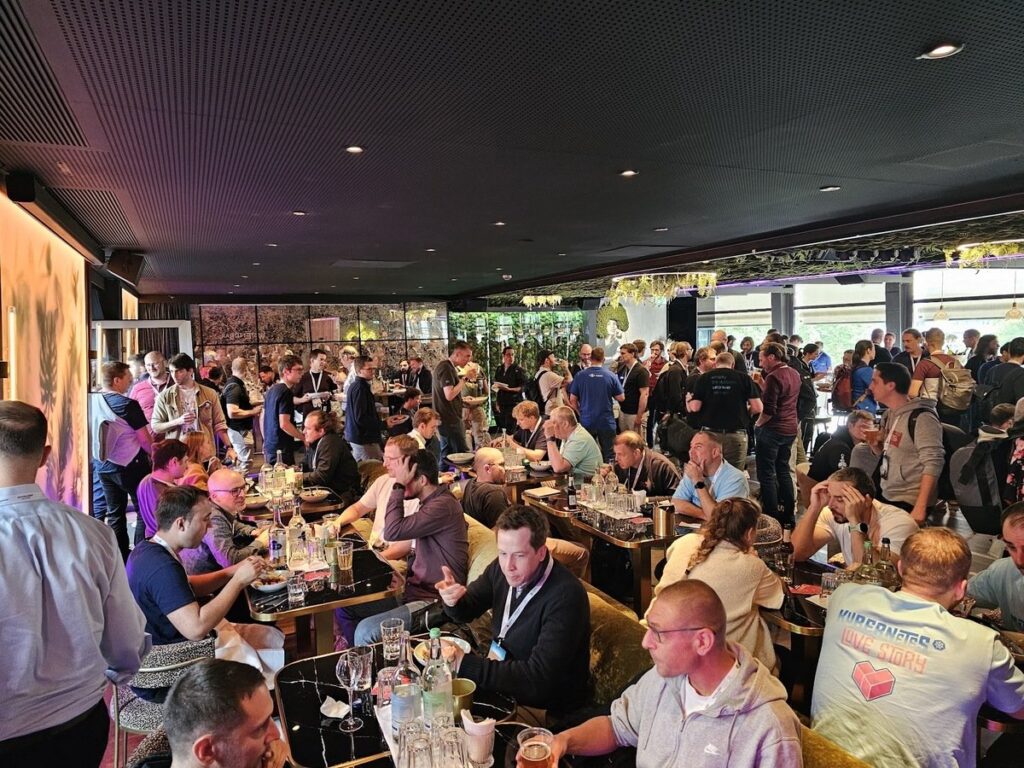
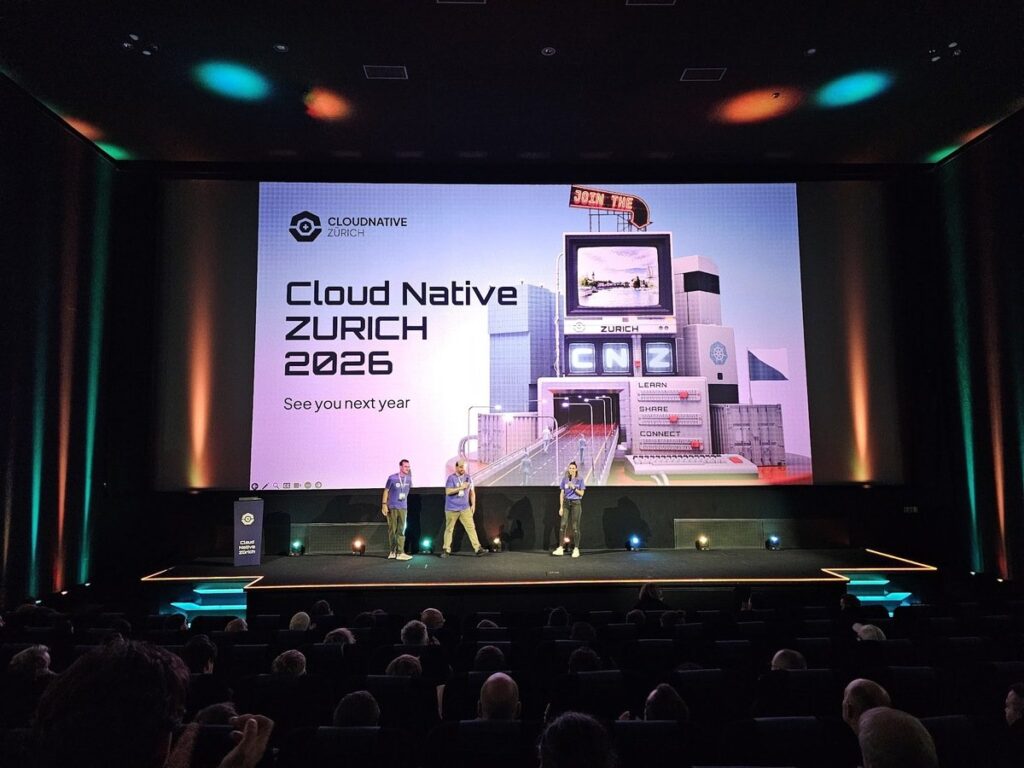
Eine weitere grossartige Ausgabe der Cloud Native Zürich liegt hinter uns. An den beiden miteinander verbundenen Veranstaltungsorten Abaton und Soho Zürich kamen mehr als 400 Teilnehmende – darunter Platform Engineers, Kubernetes-Praktikerinnen und -Praktiker, Entwicklerinnen und Entwickler, Operatorinnen und Operator sowie Open-Source-Enthusiastinnen und -Enthusiasten – zusammen, um einen Tag voller Wissensaustausch, Networking und spannender Diskussionen in vier Tracks zu erleben.

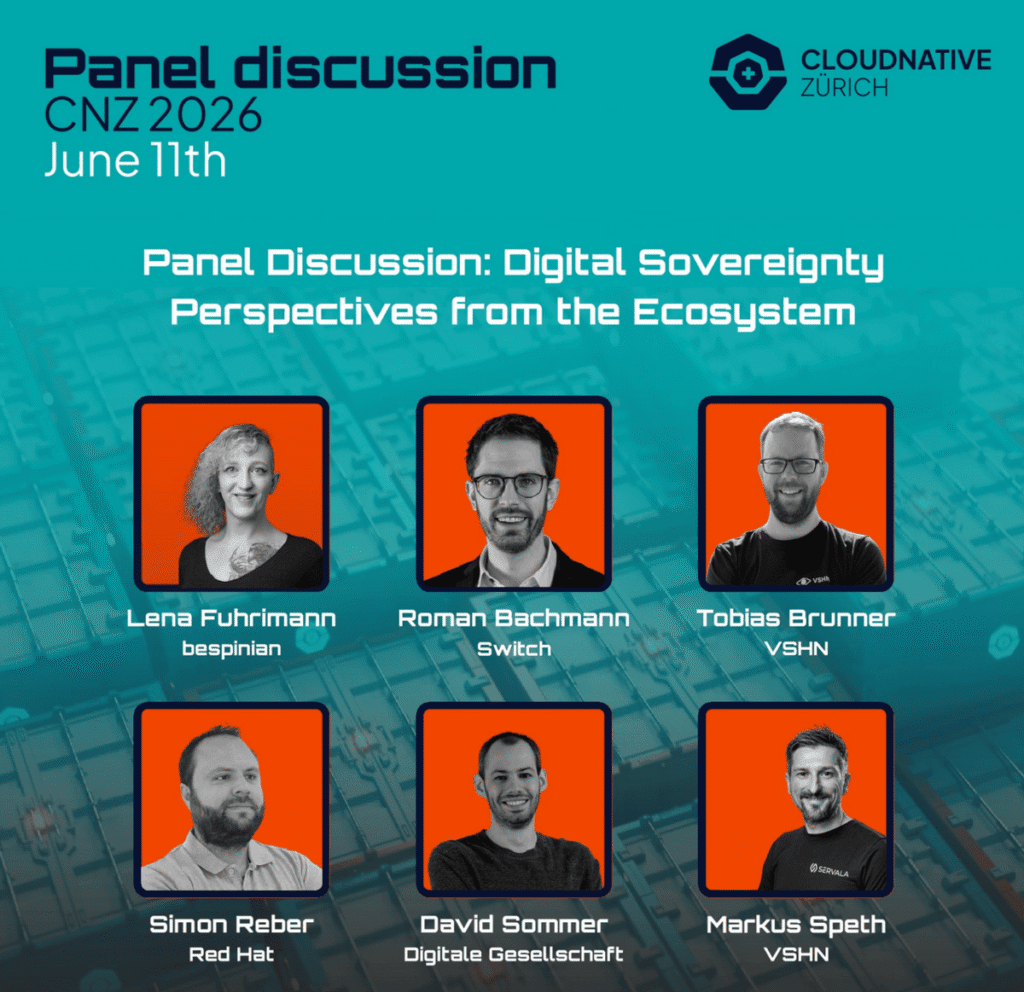
Erstmals gab es dabei auch einen eigenen Sovereignty Track. VSHN war stolz darauf, erneut als Silver Sponsor dabei zu sein, während Servala den Sovereignty Track sponserte.

VSHN Stand mit Legos 🙂

Danke an alle, die an unserem Stand vorbeigekommen sind und mit uns über Kubernetes und OpenShift, Platform Engineering, digitale Souveränität, Servala, APPUiO, Codey und das europäische Cloud-Native-Ökosystem diskutiert haben. Und natürlich: Auch dieses Jahr haben unsere LEGO-Sets neue Besitzerinnen und Besitzer gefunden. 🙂

Auf der Bühne

Dieses Jahr waren wir nicht nur am Stand, sondern auch aktiv im Programm vertreten:
Tobias Brunner erzählte die Geschichte von Servala. Bei VSHN betreiben wir seit Jahren Managed Services für Schweizer Unternehmen – aber unseren Kundinnen und Kunden fehlte das, was sie von AWS und anderen Hyperscalern gewohnt waren: ein Marketplace, ein Self-Service-Portal, ein paar Klicks. Genau diese Lücke füllt Servala, und Tobias zeigte in seinem Talk, wohin sich Servala als wachsendes Ökosystem aus Cloud-Anbietern, Software-Herstellern, Managed Service Providern und Implementation Partnern entwickelt.
Aarno Aukia sprach darüber, wie sich LLMs Cloud-native betreiben lassen – mit einem Open-Source-Stack auf Kubernetes, bestehend aus Kubeflow, vLLM, LiteLLM und llm-d. Sein Punkt: Wer mehr Kontrolle über Kosten, Datenstandort, Modellwahl und Betrieb haben möchte, muss LLMs nicht zwingend über Hyperscaler-APIs konsumieren.
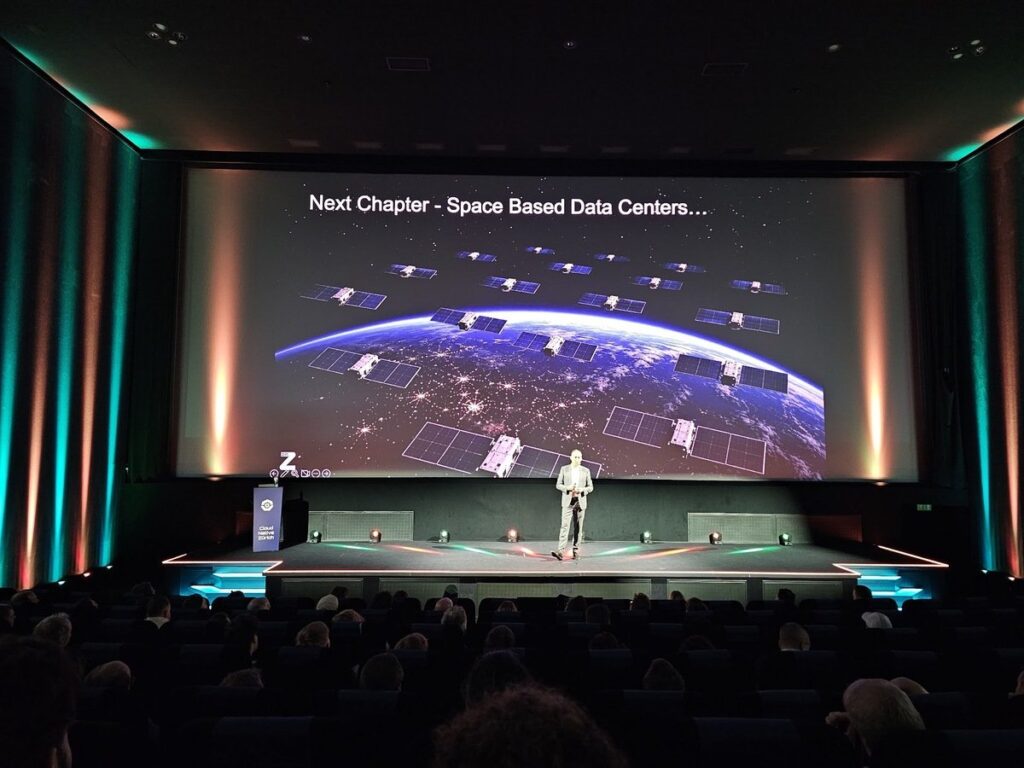
Und im neuen Sovereignty Track war Markus Speth Track Lead und durfte eine Podiumsdiskussion mit Perspektiven aus dem gesamten Ökosystem moderieren – vom Implementation Partner über Cloud-Anbieter und Managed Service Provider bis hin zu Software-Hersteller und der Zivilgesellschaft. Den ausführlichen Rückblick dazu gibt es hier: Digitale Souveränität – Perspektiven aus dem Ökosystem.

Eine starke Keynote

Ein besonderes Highlight war wie letztes Jahr die Keynote von Thomas Zurbuchen – es ist immer wieder beeindruckend, mit welcher Klarheit er den Bogen von der grossen Wissenschaft zu den Fragen schlägt, mit denen wir uns in der Cloud-Native-Welt täglich beschäftigen.

Rechenzentren im All?

Thomas Zurbuchen sprach auch kurz die Idee an, Rechenzentren im Weltraum zu betreiben. Dabei meinte er, dass sich die Wirtschaftlichkeit in den kommenden Jahren verschieben wird – auf der einen Seite durch steigende Energiekosten auf der Erde und auf der anderen Seite durch sinkende Kosten bzw. Effizienzgewinne beim „Payloads ins All bringen“.

Die Einschätzungen dazu gingen im Anschluss deutlich auseinander. Die Idee sorgte zwar für Aufmerksamkeit, wurde aber sowohl hinsichtlich der wirtschaftlichen Annahmen als auch der Aussage, dass solche Systeme im All „sicherer“ seien als auf der Erde, in weiteren Gesprächen am Apéro sehr kritisch eingeordnet.

Aber ganz ehrlich – lustig wäre es ja schon: Stell dir vor dein Kollege muss mal schnell “eine Disk tauschen” und dann siehst du dabei zu, wie der Engineer ins All geschossen wird… 🙂

Danke an die Organisatoren

Ein grosses Dankeschön an das Team von Cloud Native Zürich für eine rundum gelungene Veranstaltung – von der Programmgestaltung bis zur Location hat einfach alles gepasst, und das Niveau wird von Jahr zu Jahr höher. Wer nicht dabei sein konnte oder einen Talk verpasst hat: Die Aufzeichnungen werden über die offiziellen Kanäle von Cloud Native Zürich veröffentlicht – schaut dafür auf cloudnativezurich.ch vorbei.

Werdet Teil des Ökosystems

Interessieren euch digitale Souveränität, souveräne Managed Services oder das Servala-Ökosystem? Schaut bei Servala vorbei und meldet euch, wenn ihr Teil unseres wachsenden Netzwerks aus Cloud-Anbietern, Software-Herstellern und Implementation Partnern werden möchtet.

Bis zum nächsten Jahr!

Markus Speth

Marketing, Communications, People

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Sovereignty

Digitale Souveränität – Perspektiven aus dem Ökosystem

Gestern hatten wir am Cloud Native Zürich 2026 die Gelegenheit, eine Podiumsdiskussion im Sovereignty Track mit dem Titel „Digital Sovereignty – Perspectives from the Ecosystem“ zu moderieren. Fünf Panelisten, fünf sehr unterschiedliche Blickwinkel auf das gleiche Thema – und ein Raum voller Menschen, die sich für digitale Souveränität interessierten.

Der Rahmen

Das Panel fand nicht im luftleeren Raum statt. Es bildete den Abschluss eines Vormittags voller Inhalte zum Thema Souveränität: David Sterz eröffnete den Track mit der These, dass Europas Cloud-Zukunft von Beginn an verteilt gedacht werden sollte, statt das zentralisierte Hyperscaler-Modell zu kopieren. Unser Kollege Tobias Brunner folgte mit einem Vortrag, der Schweizer Würste („Cervelat“) mit Souveränität verband und überzeugend darlegte, warum „es ist ja eh alles Open Source“ nicht dasselbe ist wie Souveränität. Pascal Stöckli stellte anschliessend das Zentrum SDS vor, die neue Initiative „Souveräne Digitale Schweiz“, die 32 Gründungsorganisationen aus Bundesbehörden, Kantonen und Schweizer IT-Unternehmen vereint.

Als das Panel begann, hatte der Raum bereits gehört, dass digitale Souveränität verteilt, politisch, operativ ist – und offenbar etwas mit Cervelat zu tun hat. Die Aufgabe des Panels war es, diese Fäden aus der Perspektive jener zusammenzuführen, die dieses Ökosystem tatsächlich aufbauen, betreiben und gestalten.

Fünf Sitze, fünf Perspektiven

Wir haben das Panel bewusst so zusammengestellt, dass es das gesamte Ökosystem abdeckt:

  • Lena Fuhrimann (bespinian) – die Perspektive des Implementation Partners, die direkt mit Organisationen arbeitet, die auf Cloud-native-Technologien umsteigen und ihnen hilft, Innovation, Agilität und Kontrolle in Einklang zu bringen.
  • Roman Bachmann (Switch) – die Perspektive des Cloud-Anbieters. Switch betreibt digitale Infrastruktur für Schweizer Universitäten und Forschungsinstitutionen und gehört selbst den Institutionen, die es bedient – Souveränität by Design, in gewissem Sinne.
  • Tobias Brunner (VSHN) – die Perspektive des Managed Service Providers, der zeigt, was es tatsächlich braucht, um digitale Souveränität operativ zu machen: rund um die Uhr Produktionssysteme zu betreiben, statt nur darüber zu schreiben.
  • Simon Reber (Red Hat) – die Perspektive des Software-Anbieters und dazu, wie Open Source zu Flexibilität, Interoperabilität und Souveränität beiträgt – und wo die Grenzen dieses Arguments liegen.
  • David Sommer (Digitale Gesellschaft) – die Perspektive der Zivilgesellschaft, die das Gespräch von der Technologie hin zu demokratischen Rechten, politischem Willen und einer digitalen Gesellschaft erweitert, die für alle funktioniert.
  • Markus Speth (VSHN) – Moderation

Was wir besprochen haben

Bevor wir in die Diskussion eingestiegen sind, haben wir dem Publikum eine einfache Frage gestellt: Wer von euch hat den Begriff „digitale Souveränität“ in den letzten sechs Monaten verwendet? Wenig überraschend gingen fast alle Hände nach oben.

Danach haben wir jeden Panelisten nach seiner eigenen Definition gefragt und fünf wirklich unterschiedliche Antworten erhalten, die von technischen und operativen Sichtweisen bis hin zu Fragen von Kontrolle, Resilienz und demokratischen Werten reichten. Keine einzelne Definition hat sich durchgesetzt und genau das war der Punkt.

Die Diskussion ging dann in konkretere Bereiche über: wie sich Souveränität im Projektalltag mit Kunden zeigt, was es für einen Cloud-Anbieter bedeutet, „sovereign by design“ zu sein, was es braucht, um souveräne Infrastruktur tatsächlich produktiv 24/7 und nicht nur auf einer Folie zu betreiben, ob Open Source allein ausreicht oder nur ein Teil der Gleichung ist, und wo die eigentlichen Blocker liegen – bei der Technologie, beim Budget oder in der Art, wie Organisationen Entscheidungen treffen.

Wir sind auch vor einigen der härteren Zahlen rund um diese Debatte nicht zurückgeschreckt: der Lücke zwischen dem, was europäische IT-Verantwortliche angeben, in lokale Cloud-Alternativen investieren zu wollen und dem, was tatsächlich investiert wird, sowie dem schieren Grössenunterschied zwischen den Investitionen der Hyperscaler und den derzeit verfügbaren europäischen Alternativen.

Ein paar Dinge, die uns geblieben sind

Im Nachhinein sind uns ein paar Themen besonders im Gedächtnis geblieben:

Digitale Souveränität ist kein binärer Zustand. Es gibt kein Zertifikat, das eine Organisation von „nicht souverän“ zu „souverän“ macht – es ist ein Spektrum über mehrere Dimensionen und Frameworks wie das EU Cloud Framework entstehen gerade, um genau das zu messen.

Es geht auch um mehr als nur darum, wo Daten physisch liegen. Kontrolle, Portabilität, Transparenz, Skills, Governance und Rechtsprechung spielen alle eine Rolle – oft eine grössere als der Standort allein.

Vollständige Souveränität, im Sinne einer durchgängigen Kontrolle über alles, ist weder realistisch noch erstrebenswert. Verfolgt man eine Abhängigkeitskette weit genug, stösst man irgendwann auf Hardware, Rohstoffe und globale Lieferketten, die keine einzelne Organisation – oder kein einzelnes Land – vollständig kontrolliert. Das sinnvollere Ziel ist es, die eigenen Abhängigkeiten zu verstehen und bewusste Entscheidungen darüber zu treffen.

Und vielleicht am wichtigsten: Souveränität ist nichts, was ein einzelnes Unternehmen, ein einzelner Anbieter oder eine einzelne Regierung allein lösen kann. Es braucht das gesamte Ökosystem – Anbieter, Hersteller, Open-Source-Communities, öffentliche Institutionen und die Zivilgesellschaft – die zusammenarbeiten.

Das bringt uns zurück zu einer Frage, die wir am Anfang gestellt haben: Ist „Souveränität“ überhaupt das richtige Wort? Vielleicht geht es den meisten Organisationen eigentlich um Resilienz, um Autonomie oder Wahlfreiheit, oder einfach um die Fähigkeit, eigene Entscheidungen zu treffen, ohne jemand anderen um Erlaubnis fragen zu müssen.

Ein Satz aus unserer Vorbereitung für dieses Panel ist uns durchgehend im Kopf geblieben: „Souveränität ist eine Brücke, kein Bunker“. Es geht nicht um Isolation – es geht um die Freiheit, den eigenen Weg zu wählen und dabei mit einem grösseren Ökosystem verbunden zu bleiben.

Leider ist uns die Zeit auf der Bühne viel zu schnell ausgegangen. Es gab so viele weitere Aspekte, die wir hätten besprechen können und der Energie im Raum nach zu urteilen, ging es dem Publikum genauso.

Wir denken bereits über eine Folgeveranstaltung nach, um einige dieser Themen weiter zu vertiefen.

Schaut euch die ganze Diskussion an

Die Aufzeichnung der gesamten Podiumsdiskussion wird bald veröffentlicht werden – wir teilen den Link, sobald er verfügbar ist, damit ihr alle fünf Perspektiven direkt von den Panelisten selbst hören könnt.

Ein grosses Dankeschön an Lena, Roman, Tobias, Simon und David für eine wirklich spannende Diskussion.

Danke an die Organisatoren von Cloud Native Zürich

Ein grosses Dankeschön an die Organisatoren für eine weitere gelungene Ausgabe von Cloud Native Zürich. Wir freuen uns, wieder als Sponsoren dabei gewesen zu sein – VSHN als Silver Sponsor und Servala als Sponsor des Sovereignty Tracks am Cloud Native Zürich 2026.

Im Rahmen des Tracks hielt unser Kollege Tobias Brunner zudem einen Vortrag über Servala – auch diese Aufzeichnung werden wir bald veröffentlichen, bleibt also gespannt.

Wenn euch interessiert, was Servala ist und wie souveräne, Multi-Provider-Managed-Services auf Kubernetes in der Praxis aussehen können – schaut bei Servala vorbei und meldet euch gerne, wenn ihr Teil unseres wachsenden Ökosystems werden möchtet.

Lies auch unseren vollen Cloud Native Zürich 2026 Recap.

Markus Speth

Marketing, Communications, People

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Presse Servala Sovereignty

Switch tritt Servala als Cloud Service Provider bei und stärkt die digitale Souveränität der Schweiz

10. Juni 2026

Switch tritt Servala als Cloud Service Provider bei und stärkt die digitale Souveränität der Schweiz

Medienmitteilung: Zürich, Schweiz – 10. Juni 2026

VSHN und Switch freuen sich, eine neue Partnerschaft bekanntzugeben: Switch tritt Servala als Cloud Service Provider (CSP) bei und erweitert damit das Ökosystem souveräner Managed Services in der Schweiz.

Die Stiftung Switch ist eine tragende Säule der digitalen Souveränität der Schweiz. Als Betreiberin des Swiss National Research and Education Network (NREN) verbindet Switch Universitäten und Forschungseinrichtungen schweizweit und darüber hinaus. Neben dem Netzwerk-Backbone bietet Switch digitale Identitätslösungen, Cybersicherheit, Cloud-Dienste, Beschaffungs- und Kollaborationsdienstleistungen für Forschungs- und Bildungseinrichtungen an – ein Grundpfeiler der digitalen Innovation im Hochschulbereich.

Mit rund 180 Mitarbeitenden und jahrzehntelanger Erfahrung spielt Switch eine zentrale Rolle bei der Bereitstellung sicherer, zuverlässiger und leistungsstarker digitaler Plattformen und kritischer Infrastruktur für die Schweizer Bildungs- und Forschungsgemeinschaft.

Durch den Beitritt zu Servala erweitert Switch sein Cloud-Service-Portfolio um den Zugang zu einem wachsenden Ökosystem cloud-nativer Managed Services. Diese Services können standardisiert, automatisiert und produktionsreif bereitgestellt und betrieben werden – abgestimmt auf die Bedürfnisse von Universitäten und Forschungseinrichtungen, die Zuverlässigkeit, Skalierbarkeit, Compliance und langfristige Nachhaltigkeit benötigen.

ROMAN BACHMANN, Head of Cloud & IT, ad interim, Switch: „Mit der Integration von Servala reagieren wir auf den häufig geäusserten Wunsch unserer Kunden, auf Knopfdruck eine managed Database, einen Cache oder eine Queue bereitstellen zu können. Damit erweitern wir unser Service Portfolio von Switch Cloud um wichtige Services, die in der modernen Softwareentwicklung unverzichtbar sind.“

Die Partnerschaft kommt zu einem Zeitpunkt, in dem die Nachfrage nach souveräner digitaler Infrastruktur in der Schweiz zunimmt. Organisationen suchen nach Alternativen, die moderne Cloud-Fähigkeiten mit lokaler Kontrolle, Transparenz und Unabhängigkeit von globalen Hyperscalern verbinden.

Genau hier kommt Servala ins Spiel.

Servala verbindet Schweizer Cloud-Anbieter, Softwarehersteller und Service-Betreiber in einem kollaborativen Ökosystem. Dieses Modell ermöglicht mehr Flexibilität, Resilienz und Innovation – bei gleichzeitiger lokaler Kontrolle über Daten und Betrieb.

Servala schafft gemeinsamen Mehrwert für die gesamte Community:

  • Universitäten und Forschungseinrichtungen erhalten Zugang zu modernen, produktionsfertigen Services, die auf ihre Bedürfnisse zugeschnitten sind
  • Organisationen behalten die Wahlfreiheit und vermeiden Vendor-Lock-in
  • Schweizer Anbieter arbeiten zusammen und bündeln ihre Expertise, anstatt isoliert zu operieren
  • Der Schweizer Bildungsraum wird durch lokale Innovation und vertrauensvolle Partnerschaften gestärkt

TOBIAS BRUNNER, Product Manager & Partner, VSHN: „Was mich an dieser Partnerschaft am meisten begeistert, sind die gemeinsamen Werte. Switch und VSHN haben ihren Ruf auf Vertrauen, Zuverlässigkeit und einer langfristigen Perspektive aufgebaut – nicht auf Lock-in. Indem Switch Servala beitritt, hilft es uns zu zeigen, dass Schweizer Anbieter zusammenarbeiten und gemeinsam innovieren können – zum Nutzen des gesamten Ökosystems.“

Für Switch markiert diese Partnerschaft einen Schritt hin zur Weiterentwicklung seines Dienstleistungsangebots um cloud-native Plattformen und Managed Services. Für VSHN und das breitere Servala-Ökosystem ist Switch ein starker neuer Partner mit tiefen Wurzeln im Schweizer Bildungs- und Forschungssektor.

Beide Organisationen haben bereits mit der Entwicklung eines ersten Servala Minimum Viable Product (MVP) begonnen, das auf die Switch-Community zugeschnitten ist. Das frühe Interesse von Universitäten und Forschungseinrichtungen unterstreicht die Nachfrage nach souveränen, einfach zugänglichen Services.

Über Servala

Servala ist die souveräne Anwendungsplattform, die Cloud-Anbieter, Softwarehersteller, Managed Service Provider und Implementierungspartner verbindet, um cloud-native Services ohne Vendor-Lock-in bereitzustellen. Aufgebaut auf offenen Standards und ausgelegt auf Interoperabilität, ermöglicht Servala Organisationen die konsistente und automatisierte Bereitstellung und den Betrieb von Applikationen über mehrere Clouds und On-Premises-Umgebungen hinweg.

Im Kern ist Servala kein einzelner Anbieter, sondern ein Ökosystem. Es vereint Schweizer und europäische Partner, die ihre Infrastruktur, Software und operative Expertise bündeln, um vollständig verwaltete Services bereitzustellen. Dieses kollaborative Modell gewährleistet Transparenz, Flexibilität und langfristige Unabhängigkeit für Kundinnen und Kunden.

Mit einem starken Fokus auf digitale Souveränität ermöglicht Servala Organisationen, die volle Kontrolle über ihre Daten, Workloads und Technologieentscheidungen zu behalten und gleichzeitig von modernen Platform-Engineering-Praktiken, Automatisierung und skalierbarem Betrieb zu profitieren.

Servala wurde von VSHN initiiert und wird in enger Zusammenarbeit mit Ökosystempartnern weiterentwickelt. Die Plattform vereint Services, die von mehreren Anbietern betrieben werden, darunter VSHN und andere unabhängige Partner.

Über Switch

Switch ist der Digitalisierungspartner der Schweizer Hochschulen. Die Stiftung arbeitet mit Bildungs- und Forschungseinrichtungen zusammen, um sichere und zukunftsorientierte digitale Plattformen und kritische Infrastruktur zu entwickeln. Im Mittelpunkt stehen die Stärkung der Cybersicherheit, die flächendeckende Nutzung digitaler Identitäten und souveräne Cloud-Lösungen. Switch betreibt und schützt zudem seit den Anfängen des Internets Domainnamen mit den Endungen .ch und .li. Die gemeinnützige Stiftung beschäftigt rund 180 Mitarbeitende in Zürich und Lausanne.

Über VSHN

VSHN – The DevOps Company – verwandelt Software in zuverlässige Online-Services durch Automatisierung und den Betrieb von Applikations-Workloads. Als führender Managed Service Provider der Schweiz ist VSHN auf DevOps, Kubernetes, OpenShift und Cloud-Native-Betrieb spezialisiert und ermöglicht Organisationen den zuverlässigen, sicheren und skalierbaren Betrieb geschäftskritischer Anwendungen.

VSHN bietet Platform Engineering, 24/7-Betrieb und vollständig verwaltete Services über Public Cloud, Private Cloud und On-Premises-Umgebungen an – ohne eigene Infrastruktur zu betreiben. Mit Lösungen wie Managed OpenShift, APPUiO, Application Catalog und Servala hilft VSHN Organisationen, den Betrieb zu vereinfachen, Vendor-Lock-in zu vermeiden und die volle Kontrolle über ihre Workloads zu behalten.

Gegründet 2014 und zu 100 % selbstständig, betreut VSHN über 350 Kundinnen und Kunden sowie Partner auf 16 Cloud-Plattformen weltweit. Mit ISO-27001-Zertifizierung, FINMA-konformem Betrieb und ISAE-3402-Typ-2-Prüfungen gewährleistet VSHN höchste Sicherheits- und Compliance-Standards.

Markus Speth

Marketing, Communications, People

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein AppCat Event

Eine Tour durch unser digital-souveränes Ökosystem – Liene am KCD Czech & Slovak 2026

8. Juni 2026

Am KCD Czech & Slovak 2026 in Prag habe ich das Publikum durch fünf Jahre Aufbau eines digital-souveränen Managed-Services-Ökosystems geführt – die Architekturen, die funktioniert haben, die, die wir verworfen haben, und das grosse Bild, wohin das alles führt. Die Konferenz fand am 21. und 22. Mai an der Fakultät für Informationstechnologie der CTU in Prag statt, in drei Sprachen und mit der gesamten europäischen Cloud-Native-Community.

Meiner Gewohnheit entsprechend habe ich den ganzen Vortrag rund um tschechisches Essen aufgebaut – jedes Kapitel der Reise mit einem Gericht verknüpft.

Schau dir die Aufzeichnung meines Vortrags an

Der Ausgangspunkt: ein einzelnes Kundenprojekt

Die Geschichte beginnt im Februar 2021 mit dem, was wie ein normales Kundenprojekt aussah. Die Zutaten: Crossplane v0.17, MariaDB, Redis und ein externes Cloud Foundry, das Datenbanken auf Abruf über die Open Service Broker API benötigte. Wir nannten das Framework 0.1.

Die Architektur war bereits erkennbar das, worauf wir später aufbauen würden – ein Control-Plane-Cluster mit Crossplane, XRDs und Compositions, der über provider-helm, provider-sql und provider-kubernetes mit einem oder mehreren Service-Clustern kommuniziert. Kunden bestellten eine Instanz, Crossplane komponierte sie, und die richtigen Helm-Releases, Datenbankobjekte, Benutzer und Kubernetes-Ressourcen erschienen im Service-Cluster. Vier Umgebungen: dev, nonprod, prod-nonpremium, prod-premium.

Das funktionierte. Also stellte ich die naheliegende Folgefrage: Wenn es für einen Kunden funktioniert, kann es ein Produkt werden?

AppCat 1.0: vom Projekt zur Plattform

Im Dezember 2022 hatten wir AppCat 1.0 – den VSHN Application Catalog – zunächst an externe Services angebunden, dann ab 2025 mit unserem eigenen Katalog aus managed PostgreSQL, Redis, MariaDB, Keycloak und MinIO. Das Framework hatte sich zu dem weiterentwickelt, was wir heute Framework 1.0 nennen: ein klarer Stack mit Service Definitions (XRDs), Service Implementations (Compositions), Crossplane als Control Plane und Provider-Plugins für $App, $Cloud und Helm – alles über die Kubernetes-API gesteuert und über die OSB-API exponiert.

Das ist das Bild, das die meisten sehen, wenn wir bei VSHN über Crossplane sprechen. Wir betreiben es seit 2021 in Produktion, sind offizieller Crossplane-Vendor und vertreten gerne die These, dass man aufhören sollte, mit Terraform-State zu kämpfen, und die Infrastruktur stattdessen über Kubernetes verwalten sollte. Aber das Framework-Diagramm auf einer Folie verbirgt alles, was einen Managed Service tatsächlich managed macht.

Das unspektakuläre Mittelstück: alles, was einen Service managed macht

Die „more features“-Folie war absichtlich langweilig – eine Wand aus Wörtern, die jeder kennt, der schon mal eine managed Datenbank ernsthaft betrieben hat: Backup, Restore, Logs, Metriken, Alerting, Wartung, Versions-Upgrade, Skalierung, Benutzerverwaltung. Dazu applikationsspezifische Dinge wie Collabora für NextCloud, plus die freie Wahl der darunter liegenden Infrastruktur für die Kunden.

Hier steckt die eigentliche Ingenieursarbeit. Die Control Plane ist der einfache Teil. Der schwierige Teil ist alles, was man bauen, automatisieren und betreiben muss, bevor sich ein Kunde sonntags um 3 Uhr morgens darauf verlassen kann.

Der Umweg: Split Architecture (und zurück)

Nicht jede Entscheidung übersteht den Kontakt mit der Realität, und ich war offen über eine, die wir rückgängig gemacht haben. Irgendwann versuchten wir eine Split Architecture – die strikte Trennung von Control Cluster und Service Cluster, mit Crossplane auf der einen Seite, Managed Resources und Providern in einem eigenen Namespace, und Instanzen, die in einen Service Cluster deployt werden. Das Diagramm war elegant. Die operative Realität war es nicht.

Also gingen wir zurück zu einem Cluster. Die „Nope – back to one cluster“-Folie – mit dem dramatisch rot eingekreisten Instance-Namespace – sorgte für Lacher, und sie macht einen ernsthaften Punkt: Souveränität und operative Einfachheit schliessen sich nicht aus. Manchmal ist die richtige Antwort die langweilige.

Crossplane v2.0 – bewusste Adoption

Im August 2025 war Crossplane v2.0 am Horizont, mit wesentlichen Änderungen daran, wie Compositions und Packages funktionieren. Unsere Position war einfach: wir warten. Nicht weil wir grundsätzlich konservativ sind, sondern weil das Framework, das wir gebaut hatten, echte Produktions-Workloads trug und die Migration bewusst und nicht opportunistisch erfolgen musste.

In der Zwischenzeit machten wir weiter.

Framework 2.0 und AppSlap

Im Mai 2026 hatten wir Framework 2.0, mit einer viel klareren Trennung zwischen dem, was Service-Maintainer tun, und dem, was Framework-Engineers tun. Service-Maintainer arbeiten mit einem ServiceBundle, das ihre Custom-Functions referenziert. Ein Converter wandelt das in echte Crossplane-Artefakte um – Composition, Composite, Package-Metadata – unter Verwendung der VSHN-Funktions-Stdlib. Die Crossplane-CLI liest diese Artefakte und baut das Crossplane-Package. Die gesamte Pipeline ist das, was wir jetzt AppSlap 2.0 nennen.

Der Punkt dabei ist nicht das Diagramm. Der Punkt ist, dass wir neue Services onboarden können, ohne das Framework drum herum neu zu bauen – was man braucht, wenn man ein Ökosystem und kein Produkt will.

Servala – der souveräne App Store

Im Mai 2026 lief auch die erste Codey-Instanz in Produktion auf Servala – der Teil, der aus einem Framework ein Ökosystem macht. Servala ist, einfach gesagt, ein souveräner App Store: ein Marktplatz und Ökosystem-Hub, der vier Arten von Akteuren verbindet und Services zu Kunden leitet.

  • Cloud Service Provider bringen souveräne Infrastruktur – Compute, Storage, Network
  • Software Vendors bringen die Applikationen und Tools, Open Source und kommerziell
  • Managed Service Provider bringen 24/7-Betrieb und Support
  • Implementation Partners bringen Beratung und Integration

Servala sitzt in der Mitte. Kunden erhalten souveräne Managed-Applikationen, ohne das Netzwerk selbst zusammenbauen zu müssen, und ohne sich an eine einzelne Partei zu binden.

Das ist es, was ich meine, wenn ich sage, dass Souveränität ein Netzwerk-Problem ist, kein Software-Problem. Kein einzelner Vendor kann glaubwürdig behaupten, von Anfang bis Ende souverän zu sein. Was man tun kann, ist das Bindegewebe aufzubauen, das unabhängig souveräne Provider zu etwas zusammensetzt, das ein Kunde tatsächlich kaufen und betreiben kann.

Was ein souveräner Cloud-Provider mitbringen muss

Eine praktische Anmerkung aus dem Vortrag: Nicht jede Cloud nennt sich souverän, und nicht jede souveräne Cloud ist bereit, diese Art von Stack zu hosten. Ich nannte die konkreten Anforderungen: eine echte API zur Verwaltung von Cloud-Ressourcen, Self-Service-VM-Provisionierung, Upload eigener VM-Base-Images, S3-kompatibles Object Storage, schnelles SSD-Block-Storage, CSI-Storage-Attachments im grossen Massstab (100+), ein Managed Load Balancer mit 100+ Listeners, NAT Gateway und Firewall. Fehlt eines davon, landet das Ökosystem nicht.

Das sind keine exotischen Anforderungen. Sie sind die Baseline, die Hyperscaler vor einem Jahrzehnt normalisiert haben. Die gute Nachricht ist, dass eine wachsende Zahl europäischer und Schweizer Provider heute alle Punkte erfüllt – was das ganze Projekt 2026 realistisch macht, was vor fünf Jahren noch nicht der Fall gewesen wäre.

Immer im Bau

Eine der Folien zeigte nur ein Bild der Sagrada Família. Ich habe den Witz – und den Ernst dahinter – aufgegriffen. Ein souveränes Ökosystem aufzubauen ist ein langer Prozess. Es gibt keine Version, in der man fertig wird, ein Foto macht und geht. Das Framework wird sich weiterentwickeln, Crossplane wird sich weiterentwickeln, Partner werden kommen und gehen, und Kunden werden Dinge verlangen, an die noch niemand gedacht hat.

Die CNCF-Landscape-Folie machte denselben Punkt auf andere Weise – das Cloud-Native-Ökosystem ist riesig, und auf seinen Schultern zu stehen ist der einzig vernünftige Weg, etwas in diesem Massstab zu bauen. Souveränität bedeutet nicht, alles neu zu erfinden. Es bedeutet, die richtigen Dinge zusammenzustellen, mit den richtigen Partnern, in den richtigen Jurisdiktionen, und sich die Option offenzuhalten, die Meinung zu ändern.

Fazit

Nach fünf Jahren sticht eine Lehre über alle anderen hinaus: Digitale Souveränität ist kein Produkt, das ein einzelnes Unternehmen verkaufen kann. Es ist ein Ökosystem, das gemeinsam aufgebaut werden muss.

Danke, Prag

Herzlichen Dank an die Organisatoren des KCD Czech & Slovak und die lokale Cloud-Native-Community für zwei hervorragende Tage an der FIT ČVUT. Die Gespräche nach dem Vortrag waren genauso wertvoll wie der Vortrag selbst – es ist klar, dass viele Menschen in ganz Europa intensiv darüber nachdenken, wie ein souveränes, offenes und operativ ernsthaftes Cloud-Native-Ökosystem aussehen sollte.

Die Diskussionen, Fragen und das Feedback nach der Session haben mich wirklich begeistert. Es ist ermutigend zu sehen, wie gross das Interesse an praktischen Ansätzen zur digitalen Souveränität ist und wie viele Organisationen ähnliche Herausforderungen angehen.

Wenn du souveräne Cloud-Plattformen, Managed Services oder Ökosystem-Partnerschaften aufbaust, würde ich mich freuen, Erfahrungen auszutauschen und zu erkunden, wie wir zusammenarbeiten können.

Möchtest du mehr über VSHNs Arbeit an digital-souveränen Managed Services erfahren? Besuche crossplane.ch, servala.com oder appcat.ch.

Über den VSHN Application Catalog (AppCat)

VSHN Application Catalog (AppCat) ist VSHNs Plattform zur Bereitstellung von produktionsreifen Managed Services über mehrere Cloud-Provider und Kubernetes-Umgebungen hinweg. Auf Crossplane und Kubernetes aufgebaut, automatisiert AppCat den vollständigen Lebenszyklus von Services wie PostgreSQL, MariaDB, Redis und Keycloak – von der Provisionierung und Upgrades bis hin zu Backups, Monitoring und Day-2-Operationen.

Was als Lösung für ein einzelnes Kundenprojekt begann, hat sich zu einem Framework entwickelt, das Managed Services für Organisationen in der Schweiz und darüber hinaus betreibt. AppCat ermöglicht es Kunden, Services über Self-Service-Schnittstellen zu beziehen, während Operatoren eine konsistente Möglichkeit erhalten, Applikationen über verschiedene Infrastrukturen hinweg zu verwalten.

Heute ist AppCat ein zentraler Baustein des breiteren souveränen Ökosystems, das in meinem Vortrag vorgestellt wurde. Es bietet die Automatisierungs- und Betriebsgrundlage, die es Managed-Service-Providern, Cloud-Providern, Software-Vendoren und Implementation-Partnern ermöglicht, über Plattformen wie Servala zusammenzuarbeiten – bei gleichzeitiger Offenheit, Portabilität und Wahlfreiheit für die Kunden.

Liene Luksika

Product Manager

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Event

Cloud Native Computing Switzerland Meetup Mai 2026 Recap

22. Mai 2026

Am 21. Mai 2026 hat sich die Cloud Native Computing Switzerland Meetup Community wieder im VSHNtower in Zürich getroffen – für einen Nachmittag mit technischen Vorträgen, Diskussionen und Austausch in der Community.

Mit inzwischen über 3.000 Mitgliedern in der Meetup-Gruppe bringt die CNC Switzerland Community nach wie vor Platform Engineers, DevOps-Leute, Architekt:innen und Open-Source-Begeisterte aus dem Schweizer Cloud-Native-Umfeld zusammen.

Die Mai-Ausgabe brachte vier Vorträge auf die Bühne: von Kubernetes-nativer Deployment-Orchestrierung über Rust im Cluster bis hin zu Open-Source-Governance im KI-Zeitalter und Cluster Autoscaling jenseits der grossen Cloud-Anbieter.

Begrüssung und News aus der Community

Das Meetup startete wie immer mit einer kurzen Begrüssung durch die Organisatoren und ein paar Updates aus der Community. Die Grundsätze des CNC Switzerland Meetups bleiben dabei unverändert:

  • Alle Talks sind technisch und mit Open-Source-Fokus
  • Keine Produkt- oder Verkaufspitches
  • Talks werden auf Englisch gehalten
  • Speaker:innen aus unterrepräsentierten Gruppen sind ausdrücklich willkommen

So bleibt das Meetup ein echtes Community-Event für Technikerinnen und Techniker und keine Marketingbühne.

Kuberik: Sichere Deployments für Kubernetes – ohne Handarbeit

Luka Rumora

Luka Rumora eröffnete das Programm mit einem Blick darauf, woran Continuous Delivery auf Kubernetes in der Praxis bis heute scheitert. Die meisten Teams, so seine Beobachtung, stecken in einer von zwei Welten fest: GitOps-Setups, die mit dem Anwenden von Manifests aufhören – oder fragile CI-Pipelines aus Bash-Skripten und Workarounds. Echtes End-to-End-Delivery sieht anders aus.

Die Bausteine einer guten Deployment-Pipeline kennt man: Canaries, Health Checks, Smoke Tests, Promotion-Schritte, Rollback. Was fehlt, ist eine native und wiederverwendbare Art, das alles in Kubernetes zu kombinieren. Werkzeuge wie Argo Rollouts, Flagger oder Kargo lösen jeweils einen Ausschnitt – aber nie die ganze Pipeline.

Genau hier setzt Kuberik an. Es orchestriert den ganzen Weg vom Release bis in die Produktion – erkennen, gaten, ausrollen, verifizieren, promoten – über pluggable Kubernetes-Ressourcen, die sich in bestehende GitOps-Setups einfügen statt sie zu ersetzen.

Der Vortrag zeigte, was ein Kubernetes-nativer CD-Ansatz konkret bringt:

  • step-basierte Pipelines werden durch wiederverwendbare Ressourcen ersetzt
  • Canaries, Verifikation und Rollback laufen über ein gemeinsames Modell
  • die Integration mit bestehendem GitOps-Tooling bleibt erhalten

Slides herunterladen

Kubernetes ohne Operator: Ein Minecraft-Panel mit Rust und kube-rs

Hadi Cherkaoui – CM Informatik AG

Hadi Cherkaoui, 17 Jahre alt und Lernender Plattformentwickler EFZ bei der CM Informatik AG, brachte eine erfrischend unbequeme These mit: Das Operator-Pattern, auf dem viele im Raum ihren Arbeitsalltag aufbauen, ist nicht immer die richtige Wahl.

Das Projekt Anvil ist ein Kubernetes-natives Server-Panel für Minecraft, geschrieben in Rust. Pro Server entstehen StatefulSet, PVC und Service – direkt per kube-rs-Aufruf, ohne CRD und ohne Controller. Den State hält die Kubernetes-API selbst, jede Benutzeraktion ist ein direkter API-Call.

Mindestens so spannend wie die Umsetzung war die Argumentation dahinter: Ein Controller lohnt sich dort, wo es autonomen State zu reconcilen gibt. Wo das nicht der Fall ist, wird er zur unnötigen Ceremony. Anvil zeigt, wie die imperative Alternative aussehen kann – betrieben auf einem k0s-Cluster im Homelab.

Was man aus dem Talk mitnehmen konnte:

  • Nicht jede Kubernetes-native Anwendung braucht einen Controller.
  • Direkte API-Calls sind ein völlig legitimes Pattern.
  • Rust und kube-rs harmonieren überraschend gut.
  • Homelabs bleiben ein guter Ort, um vermeintliche Defaults zu hinterfragen.

Vibe Code Survival Guide für Open Source

Vadim Bauer – 8gears

Vadim Bauer, Maintainer des CNCF-Projekts Harbor, sprach über eine Frage, die in Open Source gerade zur Schlüsselfrage wird: Wie hält man ein Projekt zusammen, wenn KI-gestützte Beiträge schneller hereinkommen, als Maintainer sie überhaupt reviewen können?

KI-Beiträge pauschal zu verbieten, sei keine Lösung – sich vom schieren Volumen die Richtung des Projekts wegspülen zu lassen, aber genauso wenig. Aus den Erfahrungen mit Harbor und Harbor Satellite teilte Vadim das Playbook, mit dem sein Team versucht, die Übersicht zu behalten:

  • Eine klare Projektrichtung definieren, damit Beitragende – ob Mensch oder KI-gestützt – wissen, was im Scope ist.
  • Explizite Akzeptanzkriterien und Guardrails setzen.
  • KI auch auf Maintainer-Seite einsetzen, um Beiträge zu triagieren, zu reviewen und zu filtern.
  • Als Projekt klar entscheiden, was Core ist, was Extension – und was schlicht ausserhalb des Scopes liegt.

Ein ehrlicher Blick darauf, was funktioniert, was nicht – und wie sich Open-Source-Projekte im Zeitalter von Vibe Coding neu organisieren müssen.

Einen Kubernetes Cluster Autoscaler Provider mit externalgrpc bauen

Marco De Luca – VSHN

Den Abschluss machte ein technischer Deep Dive von Marco De Luca aus dem VSHN-Team. Auf mdnix.io schreibt er über Infrastruktur, Linux, Kubernetes und die Dinge, die er nebenbei baut.

Der Kubernetes Cluster Autoscaler entscheidet, wann skaliert wird – aber nicht, wie eine VM entsteht. Das ist Sache des Cloud Providers, und der Upstream-Tree deckt vor allem die grossen Anbieter ab. Regionale und spezialisierte Clouds bleiben aussen vor. Mit externalgrpc lässt sich praktisch jede Cloud per gRPC an den Autoscaler anbinden.

Marco nahm das Publikum mit durch:

  • wie der Cluster Autoscaler intern funktioniert und wo der Cloud Provider andockt
  • die Implementierung eines Out-of-Tree-gRPC-Providers für einen Schweizer IaaS-Anbieter
  • die Design-Entscheidungen und die Stellen im Contract, die wirklich zählen
  • die Stolpersteine, die man erst beim Lesen des Autoscaler-Sourcecodes findet

Am Ende hatten die Teilnehmenden eine klare Vorstellung davon, wie sich Autoscaling auch an Clouds anbinden lässt, die nicht auf der Upstream-Liste stehen – ein Thema, das besonders im Schweizer Umfeld relevant ist, wo souveräne und regionale Cloud-Anbieter eine wichtige Rolle spielen.

Slides herunterladen

Marco hat einen Follow-up-Blogpost zu diesem Thema geschrieben, falls du tiefer eintauchen möchtest!

Networking und Apéro

Nach den Vorträgen blieben viele noch für das Networking und den traditionellen Apéro – bei Kubernetes-nativer Delivery, Rust, Open-Source-Governance und Autoscaling gab es genug Gesprächsstoff.

Genau dafür gibt es diese Meetups: Engineers aus unterschiedlichen Firmen, die Praxiserfahrungen, Lessons Learned und Open-Source-Lösungen teilen – sie sind das, was die Schweizer Cloud-Native-Community ausmacht.

Die Talks im Video

Die Aufzeichnungen erscheinen auf dem VSHN TV YouTube-Kanal.

Am besten gleich abonnieren, dann verpasst du keine neue Folge.

Mach mit in der Community

Das Cloud Native Computing Switzerland Meetup richtet sich an alle, die mit Cloud-Native-Technologien und Open Source arbeiten – Engineers, Architekt:innen, Entwickler:innen.

Du möchtest selbst einen Talk halten oder dein Projekt vorstellen oder die Meetup-Location und den Apéro sponsern? Reich deinen Vorschlag hier ein.

Wir freuen uns aufs nächste Meetup im September!

Markus Speth

Marketing, Communications, People

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Event

VSHN ist wieder Matterhorn-Sponsor des Swiss Software Festival 2026

19. Mai 2026

Wir freuen uns, dass VSHN auch dieses Jahr wieder Matterhorn-Sponsor des Swiss Software Festival 2026 ist. Das Festival findet am 24. Juni 2026 im uptownBasel in Arlesheim statt und bringt über 600 Peers, zwei Plenarsessions und mehr als 75 Speaker:innen in sieben thematischen Tracks und zwei Special Tracks zusammen.

Die diesjährige Ausgabe hat einen klaren Fokus, und der liegt uns am Herzen: In Zeiten geopolitischer Unsicherheit suchen Schweizer Unternehmen und Organisationen vermehrt nach autonomiefördernden, in der Schweiz entwickelten Lösungen für digitale Souveränität. Genau diese Diskussion wollen wir mitgestalten – nicht nur als Sponsor, sondern auch auf der Bühne und hinter dem Programm.

Aarno Aukia hält eine Keynote in der Eröffnungs-Plenarsession

VSHN-Mitgründer Aarno Aukia ist einer der Keynote-Speaker in der Plenarsession 1, „The future of software development“. Sein Vortrag „Digital Neutrality: Switzerland’s Engineering Advantage in the AI Era“ greift eine Frage auf, die sich durch das ganze Festival zieht: Wer entwickelt künftig Software, Mensch oder Maschine, und was bedeutet das für die Position der Schweiz in einer von KI geprägten Welt?

Er teilt sich die Bühne mit Keynote-Speaker:innen von UBS, IMD und ti&m, gefolgt von einem Leadership-Panel mit Stimmen von Adnovum, Adobe und Abacus Research – eine starke Besetzung für eine Diskussion darüber, wohin sich die Schweizer Softwarebranche entwickelt.

VSHN ist Track Chair von Tech Track 2: Platform Engineering & Software Architecture

Ausserdem sind wir Track Chair von Tech Track 2, „Platform Engineering & Software Architecture“. Moderne Softwaresysteme brauchen mehr als Tooling – sie brauchen durchdachte Architektur und resiliente Plattformen. Dieser Track widmet sich Platform Engineering, Internal Developer Platforms, verteilten Systemen und Cloud-native-Runtime-Strategien, von Kubernetes-basierten Control Planes bis zu verteilten KI-Workloads.

Unser Product Manager & Partner Tobias Brunner steuert einen Vortrag mit dem Titel „From platforms to ecosystems – why software innovation is a team sport“ bei, gemeinsam mit Speakern von Eficode, White Duck, Abacus Research und Noser Engineering.

Wir sehen uns in Arlesheim

Das Swiss Software Festival ist zu einem einzigartigen Treffpunkt für das Schweizer Software-Ökosystem geworden, und die Themen auf der diesjährigen Agenda – Souveränität, Platform Engineering und die Rolle von KI in der Softwareentwicklung – liegen genau im Zentrum dessen, was wir bei VSHN tun. Wir freuen uns auf gute Gespräche, spannende Talks und das persönliche Wiedersehen mit der Community.

Sei dabei am 24. Juni 2026 im uptownBasel in Arlesheim. Tickets gibt es hier.

Markus Speth

Marketing, Communications, People

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein OpenShift Presse Sovereignty

Digitale Souveränität made in Switzerland: HIN wird globale Red Hat Success Story

12. Mai 2026

Eine Schweizer Success Story mit globaler Wirkung

Als wir die HIN (Health Info Net) Success Story ursprünglich bei VSHN veröffentlicht haben, wussten wir bereits: Dieses Projekt ist etwas Besonderes.

Nun hat die Geschichte eine globale Bühne erreicht: Red Hat hat die Modernisierung von HIN offiziell als globale Customer Success Story veröffentlicht und hat die Story während des Red Hat Summit 2026 in Atlanta am 11. Mai 2026 angekündigt.

Für uns ist das weit mehr als nur ein weiteres Referenzprojekt. Es ist eine starke Bestätigung dafür, dass souveräne, offene und cloud-native Infrastruktur längst kein Nischenthema mehr ist – sondern zu einer strategischen Anforderung für kritische Branchen wie das Gesundheitswesen wird.

Und es zeigt auch etwas Wichtiges: Die Schweiz diskutiert digitale Souveränität nicht mehr nur theoretisch. Sie baut sie aktiv auf.

Warum HIN (Health Info Net) wichtig ist

HIN ist eine der wichtigsten digitalen Gesundheitsplattformen der Schweiz.

Mehr als 50.000 Gesundheitsfachpersonen nutzen HIN-Dienste und über 90 % der relevanten Akteure des Schweizer Gesundheitswesens sind über die Plattform verbunden. Sichere Kommunikation, digitale Identitäten und Vertrauen stehen im Zentrum des Schweizer Gesundheitsökosystems und HIN spielt dabei eine zentrale Rolle.

Damit ist HIN weit mehr als eine normale IT-Plattform. Sie ist Teil der kritischen digitalen Infrastruktur der Schweiz.

Die Modernisierung einer solchen Plattform bedeutet deshalb nicht einfach nur ein Technologie-Upgrade. Es geht um Resilienz, Sicherheit, operative Flexibilität, langfristige Unabhängigkeit und Vertrauen.

Von Legacy-Infrastruktur zu einer souveränen Cloud-Native-Plattform

Wie viele etablierte Organisationen stand auch HIN vor der Herausforderung, eine bewährte und hochvertrauenswürdige Plattform weiterzuentwickeln und gleichzeitig auf zukünftige Anforderungen vorzubereiten.

Das Ziel war nicht Veränderung um der Veränderung willen. Ziel war es, ein modernes Betriebsmodell aufzubauen, das Flexibilität, Automatisierung, Skalierbarkeit und Sicherheit erhöht – ohne Kompromisse bei Stabilität und Zuverlässigkeit.

Gemeinsam mit Red Hat und VSHN modernisierte HIN seine Plattform auf Basis von Red Hat OpenShift und cloud-nativen Technologien.

Das Ergebnis:

  • Eine flexiblere und skalierbarere Plattformarchitektur
  • Mehr Automatisierung und operative Effizienz
  • Stärkere Sicherheitssegmentierung und Zero-Trust-Prinzipien
  • Gateway-API-basierter Schutz für Webanwendungen und APIs
  • Höhere Portabilität und langfristige Unabhängigkeit
  • Eine moderne Grundlage für zukünftige Gesundheitsservices

Ein besonders wichtiger Aspekt war dabei die Vermeidung unnötiger Vendor-Lock-ins.

Digitale Souveränität bedeutet nicht Isolation. Sie bedeutet, die strategische Kontrolle über kritische Infrastruktur, Daten, Betrieb und zukünftige Entscheidungen zu behalten. Offene Standards, Kubernetes und Open Source sind dabei zentrale Bausteine.

Sicherheit und Souveränität gehören zusammen

Gesundheitsplattformen gehören zu den anspruchsvollsten Umgebungen überhaupt, wenn es um Sicherheit und Compliance geht.

Die HIN-Plattform setzt deshalb konsequent auf Defense-in-Depth- und Zero-Trust-Konzepte – unter anderem mit Netzwerk-Mikrosegmentierung, klarer Segmentierung von Workloads und modernen Authentifizierungsmechanismen.

Als Teil dieses cloud-nativen Sicherheitsansatzes setzt HIN auch Airlock Microgateway ein, um Anwendungen und APIs direkt in der OpenShift-Umgebung zu schützen. Dies ermöglicht Kubernetes-nativen Web-Application- und API-Schutz in unmittelbarer Nähe der Workloads und fügt sich nahtlos in ein automatisiertes, containerbasiertes Betriebsmodell ein.

Das ist ein wichtiger Punkt, der in Souveränitätsdiskussionen oft vergessen geht:
Offene Infrastruktur und digitale Souveränität stehen nicht im Widerspruch zu Sicherheit – sie können Sicherheit sogar deutlich stärken.

Cloud-native Architekturen ermöglichen hochautomatisierte, resiliente und observierbare Systeme und gleichzeitig eine starke Kontrolle darüber, wo und wie Workloads betrieben werden.

Anerkennung über die Schweiz hinaus

Dieses Projekt hat inzwischen auf mehreren Ebenen Anerkennung erhalten.

Bereits Anfang des Jahres erhielt VSHN für den gemeinsamen Erfolg mit HIN den Red Hat Partner Award 2025 für Platform Modernization.

Nun hat Red Hat die Geschichte zusätzlich mit einer offiziellen globalen Success Story hervorgehoben – angekündigt während des Red Hat Summit 2026 in Atlanta.

Für uns geht es bei dieser Anerkennung nicht nur um VSHN. Sie zeigt vor allem die wachsende Bedeutung souveräner digitaler Infrastruktur in Europa und der Schweiz.

Und sie zeigt, dass Open Source, Kubernetes und cloud-native Betriebsmodelle längst keine rein technischen Themen mehr sind. Sie werden zunehmend zu strategischen Grundlagen für kritische Branchen und öffentliches Vertrauen.

Ein Blueprint für souveräne digitale Infrastruktur

Wir glauben, dass die HIN-Story für mehr steht als nur für ein einzelnes Modernisierungsprojekt.

Organisationen in ganz Europa hinterfragen derzeit:

  • Abhängigkeiten von Hyperscalern
  • operative Resilienz
  • Datenhoheit
  • Risiken in der Lieferkette
  • langfristige Plattformstrategien
  • Anforderungen an digitale Souveränität

Im Gesundheitswesen werden diese Herausforderungen besonders greifbar.

HIN zeigt, dass moderne souveräne Infrastruktur heute bereits möglich ist – mit Open Source, starken Ökosystem-Partnerschaften und cloud-nativen Betriebsmodellen.

Und vielleicht am wichtigsten: Digitale Souveränität kann praktisch, operationalisiert und produktiv betrieben werden.

Nicht als Zukunftsvision. Sondern als Infrastruktur, die heute bereits läuft.

Solche Projekte entstehen nicht allein durch Technologie. Ein grosses Dankeschön an das gesamte HIN-Team für die hervorragende Zusammenarbeit und das Vertrauen und an alle VSHNeers, die dieses Projekt mit unglaublich viel Engagement möglich gemacht haben.

Case Study herunterladen

Health Info Net is modernizing healthcare with Red Hat and VSHN.

Mehr erfahren

👉 Red Hat Success Story

👉 Red Hat Case Study

👉 VSHN HIN Success Story

👉 Red Hat Partner Award Ankündigung

Markus Speth

Marketing, Communications, People

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Event

VSHN ist wieder Sponsor der Cloud Native Zürich 2026

11. Mai 2026

Wir unterstützen die Cloud Native Community seit vielen Jahren und freuen uns sehr, auch 2026 wieder Sponsor der Cloud Native Zürich zu sein.

Die Cloud Native Zürich hat sich über die Jahre zu einem der wichtigsten Cloud-Native-Community-Events der Schweiz entwickelt – mit Plattform Engineers, Kubernetes-Praktikern, Entwicklern, Operators, Architekten, Startups, Unternehmen und Open-Source-Enthusiasten aus dem gesamten Ökosystem.

Bei VSHN war die Unterstützung und Mitgestaltung der Cloud-Native-Community schon immer ein zentraler Teil unserer Arbeit. Von Sponsoring und Teilnahme an Community-Events über die Organisation des Cloud Native Computing Switzerland Meetups bis hin zu Beiträgen zu Open-Source-Projekten und Kubernetes-Ökosystemen – Community war für uns immer wichtig.

Umso mehr freut es uns, auch dieses Jahr wieder als Sponsor dabei zu sein.

Besucht uns an unserem Stand

Wenn ihr an der Cloud Native Zürich teilnehmt, kommt unbedingt an unserem Stand vorbei.

Wir freuen uns auf spannende Gespräche rund um:

  • Kubernetes & OpenShift
  • Platform Engineering
  • Digitale Souveränität
  • Cloud Native Operations
  • Servala – Sovereign App Store
  • APPUiO
  • Codey
  • Open Source & europäische Cloud-Ökosysteme

Oder einfach auf ein Hallo und gute Gespräche. Und natürlich könnt ihr an unserem Stand auch dieses Jahr wieder ein schönes LEGO-Set gewinnen. 😉

👉 Event-Website Cloud Native Zürich

Servala sponsert den Sovereignty Track

Dieses Jahr sponsort und gestaltet Servala ausserdem den dedizierten Sovereignty Track der Cloud Native Zürich 2026 mit.

Der Track bringt Talks und Diskussionen rund um souveräne Cloud-Infrastrukturen, offene Ökosysteme, digitale Souveränität und praktische Cloud-Native-Ansätze für unabhängige Infrastrukturstrategien zusammen.

👉 Mehr zum Sovereignty Track am CNZ auf Servala

Tobias Brunner: Wie man einen souveränen App Store baut

Bei VSHN betreiben wir seit Jahren Managed Services für Schweizer Unternehmen, bevor uns etwas Offensichtliches aufgefallen ist.

Unsere Kunden waren begeistert davon, wie wir ihre PostgreSQL- oder OpenShift-Umgebungen betreiben – aber sie konnten nicht so darauf zugreifen, wie sie es von AWS kannten: über einen Marketplace, ein Self-Service-Portal, ein paar Klicks. Also haben wir begonnen, genau das zu bauen. So ist Servala entstanden.

In diesem Talk zeige ich, wie Servala entstanden ist, was es heute ist und wohin wir es weiterentwickeln wollen. Auf dem Papier ist es ein Marketplace für souveräne Managed Applications wie PostgreSQL, GitLab, Keycloak und Nextcloud, betrieben auf europäischen Cloud-Providern und betrieben von Managed Service Providern, die man kennt und denen man vertrauen kann. In der Praxis entwickelt es sich zu einem Ökosystem aus CSPs, ISVs, MSPs und Implementierungspartnern, die gemeinsam daran arbeiten, dass Souveränität Realität wird.

Ich werde auch ehrlich darüber sprechen, warum diese Arbeit gerade jetzt so dringend ist – und was es braucht, damit ein souveräner App Store erfolgreich sein kann: offene Standards, echte Wahlfreiheit, Partnerschaften.

Paneldiskussion: Digitale Souveränität – Perspektiven aus dem Ökosystem

Markus Speth moderiert die Paneldiskussion „Digital Sovereignty – Perspectives from the Ecosystem“.

Digitale Souveränität wird in Technologie, Wirtschaft und Gesellschaft breit diskutiert – doch was sie in der Praxis bedeutet, entwickelt sich weiterhin.

In dieser Paneldiskussion teilen die Teilnehmenden Perspektiven und Erfahrungen aus unterschiedlichen Blickwinkeln und beleuchten, wie digitale Infrastruktur entsteht und wie sich Ansätze in diesem Bereich weiterentwickeln.

Panelteilnehmende, die verschiedene Stakeholder im Ökosystem vertreten:

  • Implementierungspartner: bespinian, Lena Fuhrimann
  • Cloud Provider: SWITCH, Roman Bachmann
  • Managed Service Provider: VSHN, Tobias Brunner
  • Software Vendor: Red Hat, Simon Reber
  • Gesellschaft: Digitale Gesellschaft, David Sommer

Aarno Aukias Talk: LLMs auf cloud-nativer Art betreiben: Kubeflow, vLLM, LiteLLM und llm-d auf Kubernetes

LLMs müssen nicht ausschliesslich über Hyperscaler-APIs konsumiert werden. Mit Kubernetes und Open-Source-Tools wie Kubeflow, vLLM, LiteLLM und llm-d können Platform-Teams ihren eigenen cloud-nativen LLM-Stack aufbauen – mit mehr Kontrolle über Kosten, Datenlokalität, Modellauswahl und Betrieb.

Bei VSHN glauben wir, dass KI-Plattformen wie andere kritische cloud-native Workloads betrieben werden sollten: automatisiert, beobachtbar, reproduzierbar, sicher und über verschiedene Infrastrukturen hinweg portierbar.

Diese Session zeigt, wie ein Open-Source-LLM-Stack auf Kubernetes aufgebaut werden kann und warum das wichtig ist für Souveränität, Compliance und langfristige operative Kontrolle.

Nicht nur Sponsor, sondern auch aktiv auf der Bühne

Wir freuen uns besonders, dieses Jahr nicht nur als Sponsor mit unserem Booth vertreten zu sein, sondern auch aktiv am Programm mitzuwirken – als Speaker sowie als Moderatoren des Sovereignty Tracks.

Mit Talks, Diskussionen und dem Panel rund um digitale Souveränität möchten wir dazu beitragen, die Themen Open Source, souveräne Cloud-Infrastrukturen und unabhängige digitale Ökosysteme stärker in die Cloud-Native-Community einzubringen.

Ganz besonders freuen wir uns auch darauf, Keynote-Speaker Thomas Zurbuchen wieder live zu erleben.

Jetzt Ticket mit 20% Rabatt sichern

Du möchtest an der Cloud Native Zürich 2026 teilnehmen?

Nutze unseren Rabattcode:

VSHN-20

und erhalte 20% Rabatt auf dein Ticket.

Die Cloud Native Zürich ist eine der besten Möglichkeiten in der Schweiz, um sich mit der lokalen und europäischen Cloud-Native-Community zu vernetzen, neue Ideen zu entdecken, Maintainer und Praktiker kennenzulernen und Erfahrungen rund um Kubernetes, Platform Engineering, AI, Security, Operations und digitale Souveränität auszutauschen.

Egal ob tief technisch, verantwortlich für Plattform-Teams, Produktentwicklung oder einfach interessiert an der Zukunft des Cloud-Native-Ökosystems – dieses Event lohnt sich definitiv.

👉 Jetzt Ticket sichern

Markus Speth

Marketing, Communications, People

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt
Allgemein Servala Tech

VSHN AppCat Update – Servala Grundlagen, Garage Monitoring und OpenBao Sneak Peek

Mit AppCat v4.186.0 ist im Hintergrund einiges passiert. Dieses Release dreht sich weniger um sichtbare UI-Änderungen und vielmehr um die Grundlage für das, was als Nächstes kommt: tiefere Servala-Integration, verbesserte Storage-Operations und neue Services am Horizont.

Von zusätzlichen Networking- und Storage-Funktionen für Servala über die Vorbereitung von Migrationen von MinIO zu Garage bis hin zur stillen Einführung erster OpenBao-Unterstützung – dieses Release baut die nächste Plattformschicht.

👉 Vollständige Release Details: Changelog 2026-05-05

Servala Enablement

Ein grosser Teil dieses Releases fokussiert sich auf den Ausbau der technischen Grundlage hinter Servala – Sovereign App Store.

Mehrere neue Funktionen wurden in AppCat ergänzt, um zukünftige Services und Integrationen zu unterstützen, darunter Generic Object Buckets, HTTPRoute, TCPRoute sowie TCP Gateway Support.

Auch wenn viele dieser Verbesserungen aktuell für Endnutzer noch unsichtbar bleiben, sind sie wichtige Bausteine für flexiblere und produktionsreife Services über Servala.

Das ist eines dieser Releases, dessen Wirkung erst mit der Zeit sichtbar wird.

👉 Mehr über Servala: Servala – Sovereign App Store

Garage Monitoring und kommende Migrationen

Wir haben begonnen, Metrics und Monitoring-Daten für Garage Object Storage zu sammeln.

Dadurch verbessern wir Alerting, operative Transparenz und die Zuverlässigkeit unserer Managed Object Storage Services.

Gleichzeitig starten wir offiziell den Migrationspfad von MinIO zu Garage.

Garage entwickelt sich zur zukünftigen Standardlösung für Object Storage Services innerhalb von AppCat und Servala. Bestehende Nutzer werden bald von uns hören, damit wir Migrationen gemeinsam planen können.

Das Ziel ist einfach: bessere Operations, höhere Skalierbarkeit und eine langfristig bessere Experience.

👉 Mehr über Garage: Garage by VSHN

OpenBao kommt

Eine kleine Zeile im Changelog deutet möglicherweise bereits auf eine der spannendsten Ergänzungen der letzten Monate hin: OpenBao.

Der Service ist aktuell noch nicht öffentlich verfügbar, aber die ersten Bausteine landen bereits in AppCat.

OpenBao ist ein Open Source Fork von HashiCorp Vault mit Fokus auf offene Governance und Community-getriebene Entwicklung. Für Organisationen, die sich mit sicherem Secret Management, Verschlüsselung und Identity Workflows ohne Vendor Lock-in beschäftigen, ist das ein sehr spannendes Thema.

Wir freuen uns sehr auf die Möglichkeiten hier – mehr Informationen folgen bald.

👉 Mehr über OpenBao: OpenBao by VSHN

PostgreSQL mit CloudNativePG ist jetzt produktionsreif

Ein weiterer wichtiger Meilenstein: PostgreSQL by VSHN mit CloudNativePG ist jetzt offiziell produktionsreif.

In den letzten Monaten hat sich CloudNativePG von einer vielversprechenden neuen PostgreSQL-Grundlage zur zukünftigen Standardrichtung für PostgreSQL Services in AppCat entwickelt.

Mit Self Service Restore, operativer Reife und vorhandenen Migrationstools empfehlen wir Nutzern, Migrationen auf CloudNativePG-basierte PostgreSQL-Instanzen zu planen.

Ihr könnt entweder selbst der Migrationsanleitung folgen oder euch bei der Migration von uns unterstützen lassen.

👉 Mehr über PostgreSQL mit CloudNativePG: PostgreSQL by VSHN mit CloudNativePG

👉 Migrationsanleitung: Migration einer PostgreSQL-Instanz zu einer anderen PostgreSQL-Instanz

Auch stille Releases sind wichtig

Nicht jedes AppCat Release dreht sich um grosse neue Features. Oft passiert die wichtigste Arbeit in den Plattform-Grundlagen: Networking, Observability, Migrationen, Zuverlässigkeit und die Vorbereitung der nächsten Service-Generation.

AppCat v4.186.0 ist genau so ein Release.

Und auch wenn einige Verbesserungen heute noch unsichtbar bleiben, prägen sie bereits jetzt, was Nutzer morgen bauen und betreiben können.

👉 Mehr über VSHN AppCat: Application Catalog by VSHN AG

Liene Luksika

Product Manager

Kontaktiere uns

Unser Expertenteam steht für dich bereit. Im Notfall auch 24/7.

Kontakt