DevOpsDays Zürich 2026 – Immer noch eines der besten Community-Events der Tech-Szene
8. Mai 2026
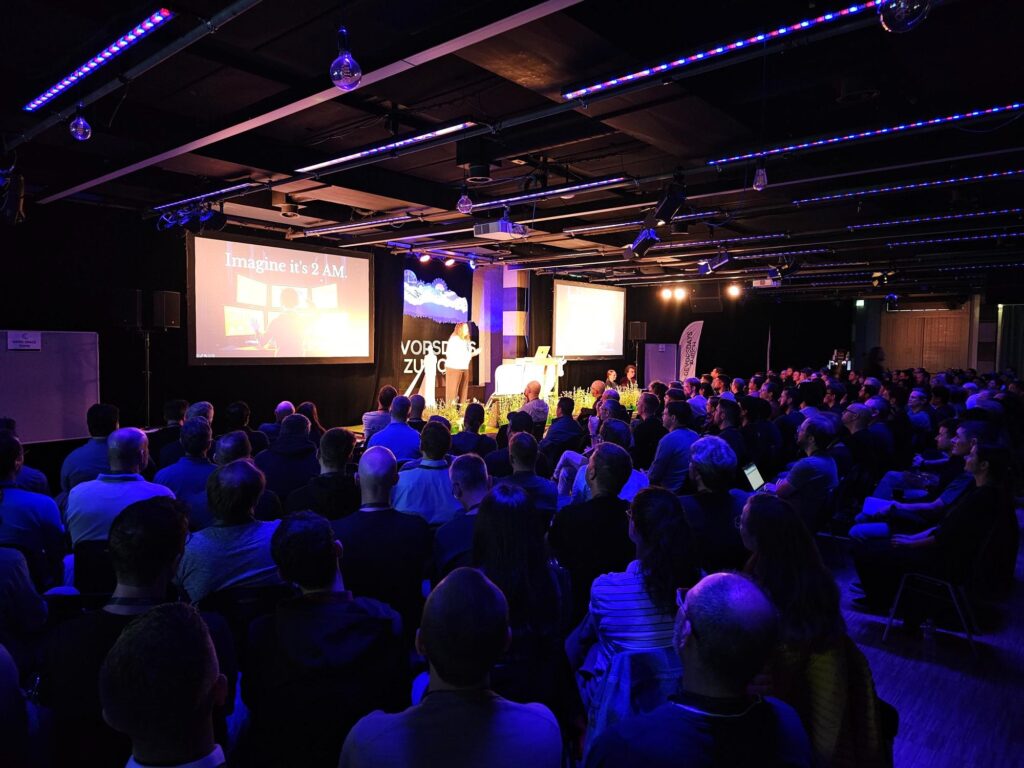
Am 6. und 7. Mai 2026 traf sich die Schweizer DevOps- und Cloud-Native-Community erneut in der Alten Kaserne Winterthur zu den DevOpsDays Zurich 2026. Einmal mehr wurde klar, warum dieses Event über die Jahre zu einem so wichtigen Bestandteil der Community geworden ist.
Für uns bei VSHN sind die DevOpsDays Zurich etwas Besonderes. Wir sind seit der allerersten Ausgabe 2016 dabei – als Sponsor, Teilnehmende, Speaker und Community-Mitglieder. Zu sehen, wie das Event über die Jahre gewachsen ist und gleichzeitig seinen offenen, community-getriebenen Charakter behalten hat, ist ehrlich gesagt ziemlich beeindruckend.
Und irgendwie fühlt sich die Grundidee der DevOpsDays trotz aller Veränderungen in der IT-Welt in den letzten zehn Jahren immer noch genauso relevant an wie damals: Menschen zusammenbringen, echte Erfahrungen teilen, offen über Herausforderungen sprechen und voneinander lernen.
Genau dieses Gefühl brachte auch die diesjährige Ausgabe wieder.
Echte Talks statt Buzzwords
Das Programm deckte viele Themen ab, die unsere Branche aktuell prägen. Von Platform Engineering und AI bis hin zu Software Supply Chain Security, Observability, Developer Experience und Organisationskultur. Aber wertvoll war nicht nur was diskutiert wurde, sondern vor allem wie: praxisnah, ehrlich und basierend auf echten Erfahrungen aus dem Alltag.
Einige Talks drehten sich darum, wie Engineering-Organisationen und Plattformen skaliert werden können, andere um AI-gestützte Operations und die zunehmende Bedeutung von Observability und Verifikation. Auch Security- und Software-Supply-Chain-Themen waren dieses Jahr überall präsent – von SBOMs und Dependency-Management bis hin zu Secure Coding im Zeitalter von AI-generiertem Code.
Besonders spannend war zu sehen, wie stark sich die Branche aktuell von „einfach Infrastruktur betreiben“ hin zu Plattformen, Workflows und Ökosystemen entwickelt, die Entwickler:innen schneller machen sollen, ohne Kontrolle oder Stabilität zu verlieren. Platform Engineering entwickelt sich immer mehr von einem Trend zu einer echten Disziplin.
Richtig gute Ignite Talks
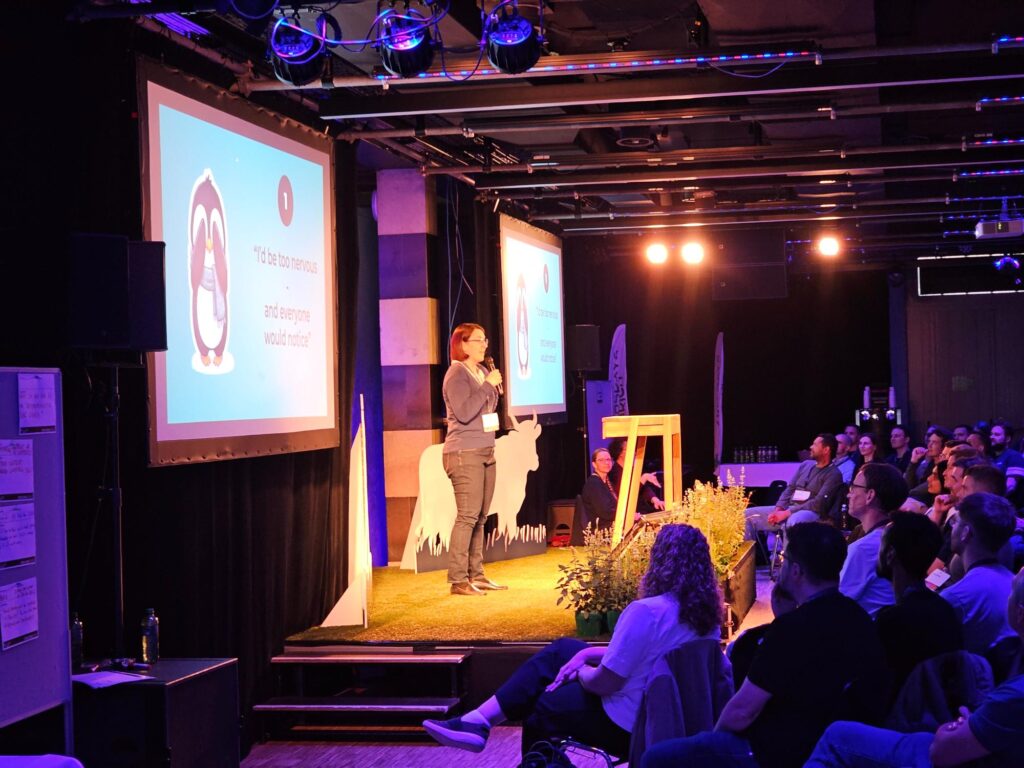
Ein Highlight waren dieses Jahr definitiv die Ignite Talks. Das neue Format mit automatisch weiterlaufenden Slides machte die Sessions noch dynamischer, unterhaltsamer und gleichzeitig herausfordernder für die Speaker.
Dadurch mussten die Talks schnell auf den Punkt kommen, was viele Beiträge persönlicher, ehrlicher und deutlich einprägsamer machte. Von AI und Security bis hin zu Teamkultur und den Realitäten des Engineering-Alltags war alles dabei, inklusive einer guten Portion Humor und Community-Spirit.
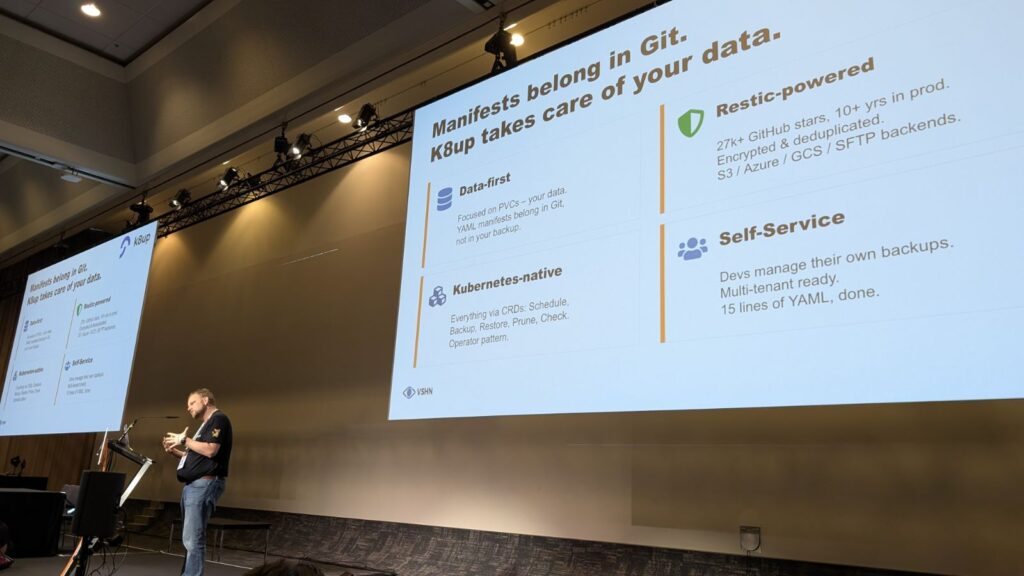
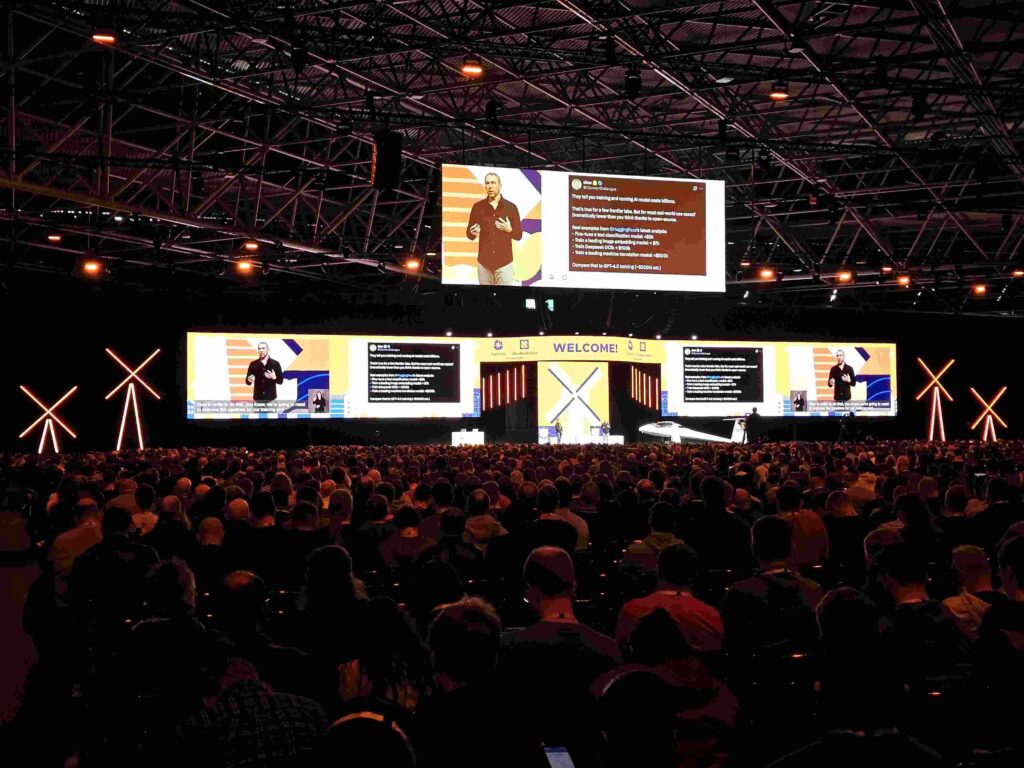
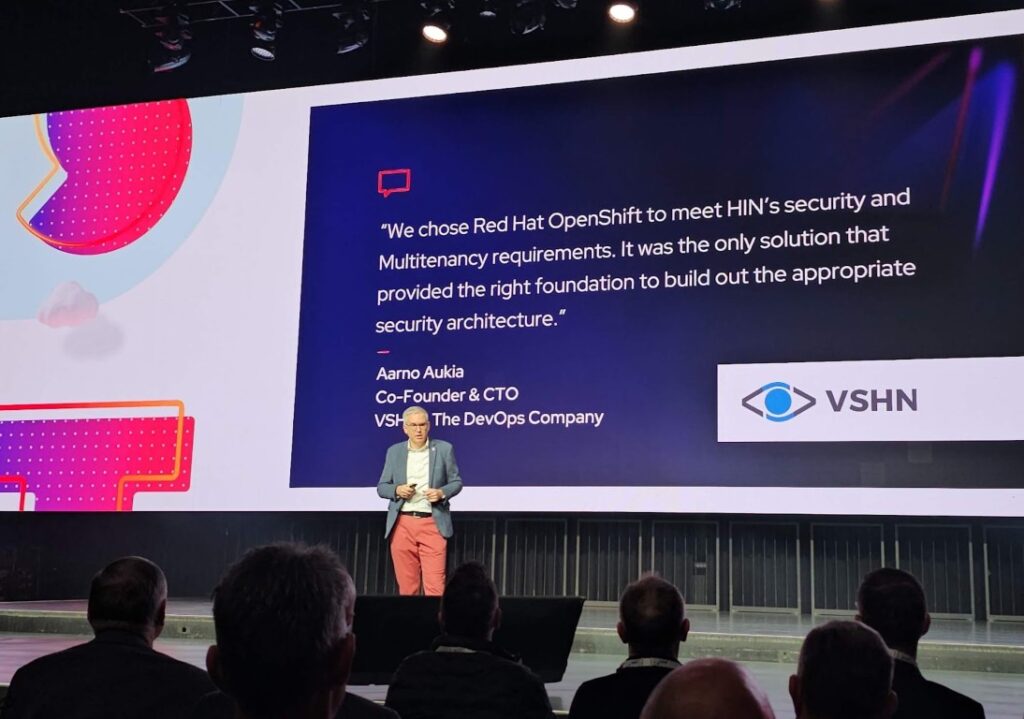
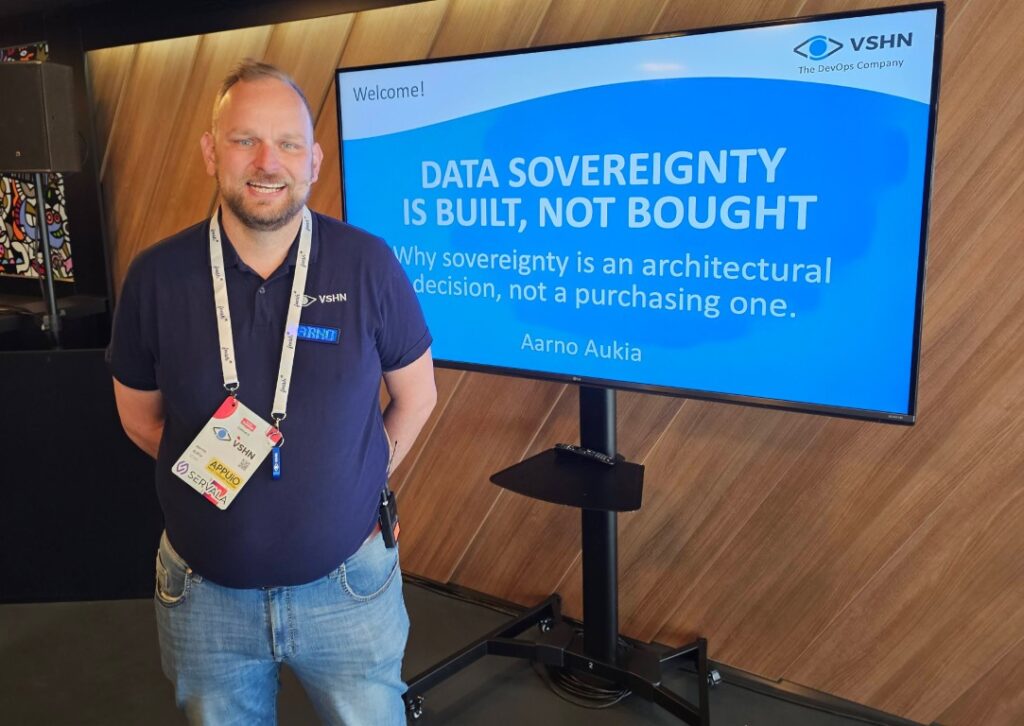
Aarno Aukias Sponsor Talk über VSHN
DevOps war schon immer mehr als nur Tools
Gleichzeitig erinnerten viele Talks auch daran, dass DevOps nie nur aus Tools bestand. Sessions über Leadership, Zusammenarbeit, Kommunikation und Teamdynamiken zeigten einmal mehr, dass technische Herausforderungen ab einer gewissen Grösse fast immer auch organisatorische Herausforderungen werden.
Das war ehrlich gesagt schon immer eine der grossen Stärken der DevOpsDays: Es ist eine der wenigen technischen Konferenzen, auf denen nicht nur über Erfolge gesprochen wird, sondern auch offen über Probleme, Reibungen und die manchmal chaotische Realität hinter Engineering-Arbeit.
Und genau diese Offenheit setzt sich auch ausserhalb der Talks fort.
Unser Stand, viele Gespräche und die LEGO-Gewinner 🎁
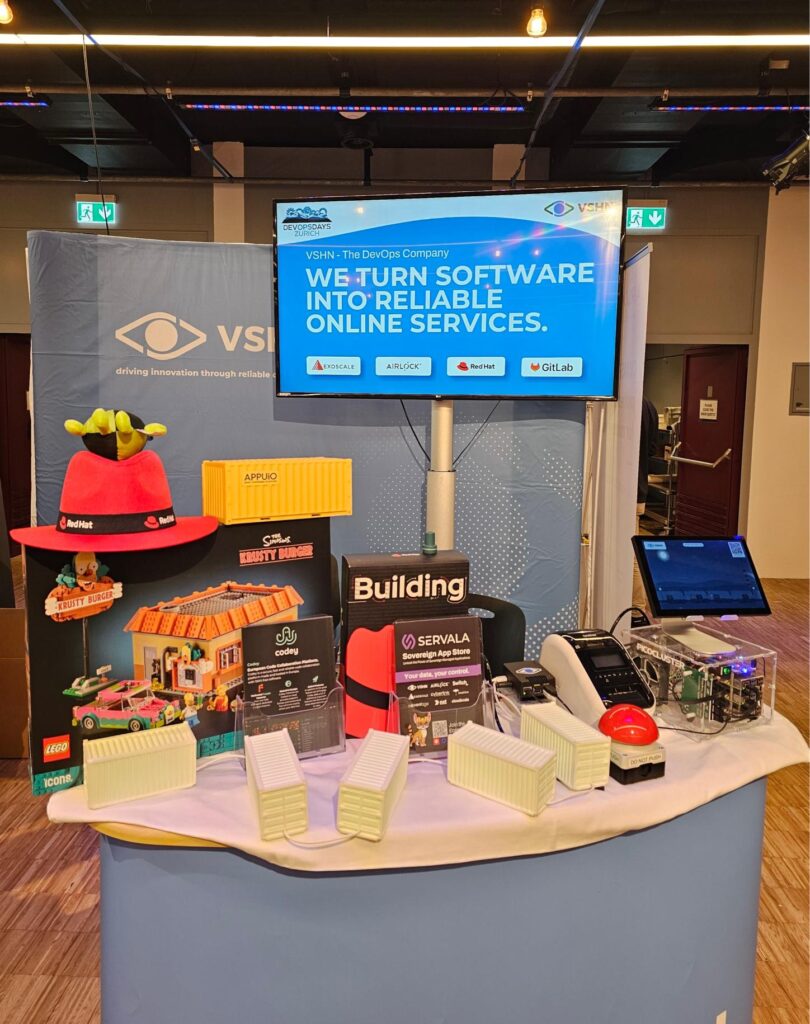
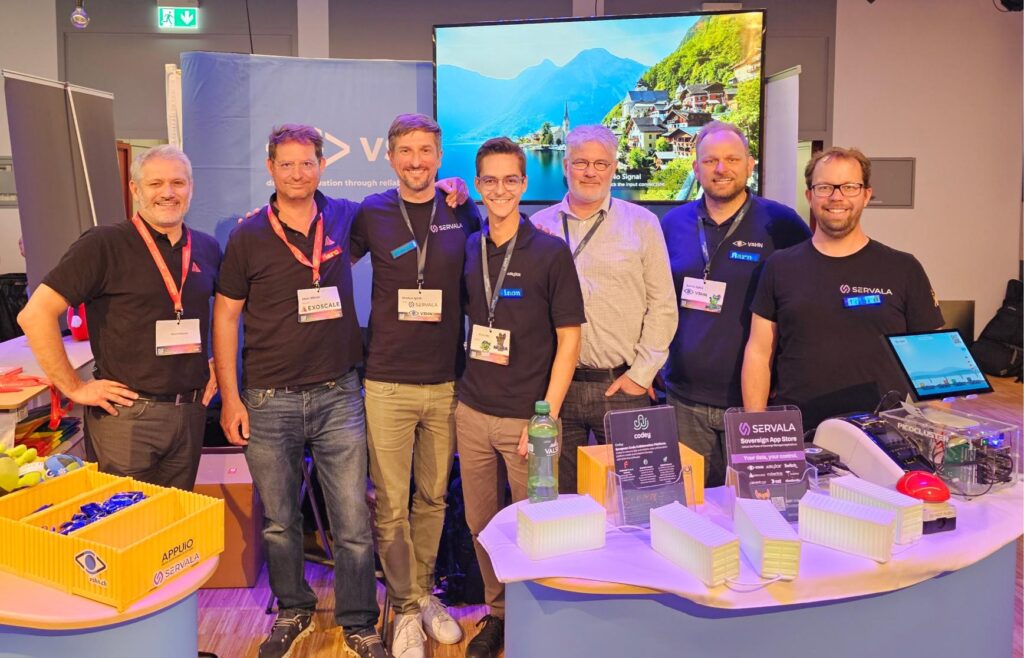
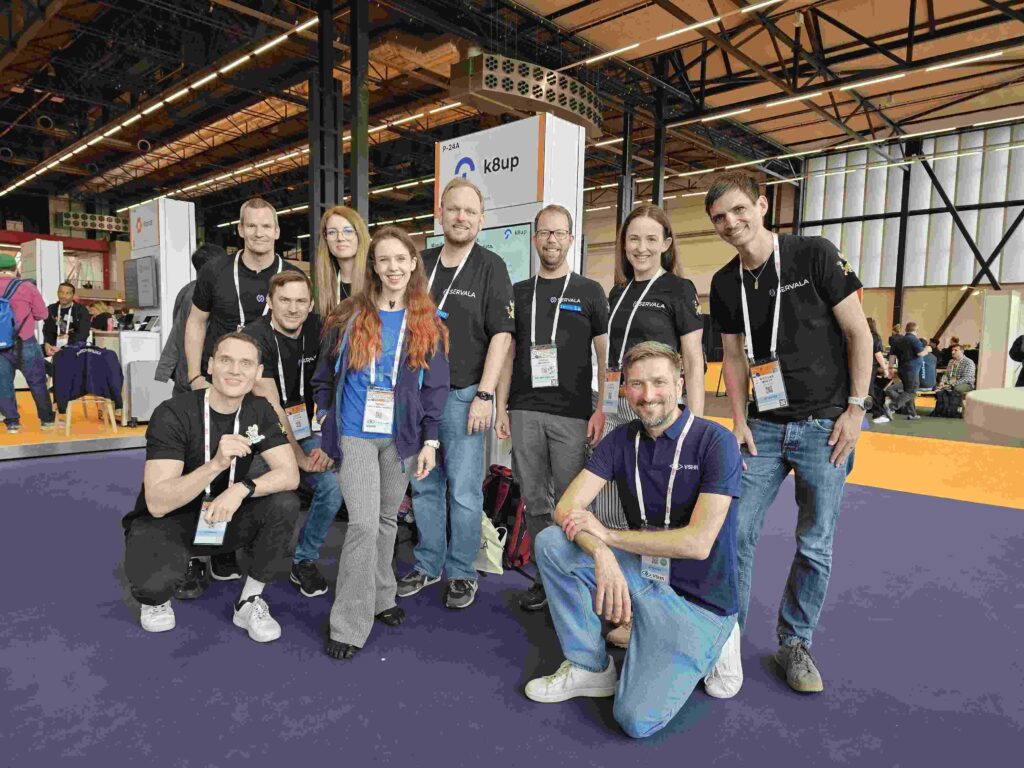
Natürlich möchten wir uns auch bei allen bedanken, die bei unserem Stand vorbeigeschaut haben. Es waren zwei Tage voller spannender Gespräche – über Kubernetes, Servala, Codey, Platform Engineering, Open Source, AI, digitale Souveränität, Community-Themen und alles dazwischen.
Genau diese spontanen Diskussionen machen Events wie die DevOpsDays für uns jedes Jahr so wertvoll. Oft entstehen die besten Ideen und spannendsten Kontakte eben nicht nur während der Talks, sondern irgendwo zwischen Kaffee, Sticker-Tausch und Diskussionen am Stand.
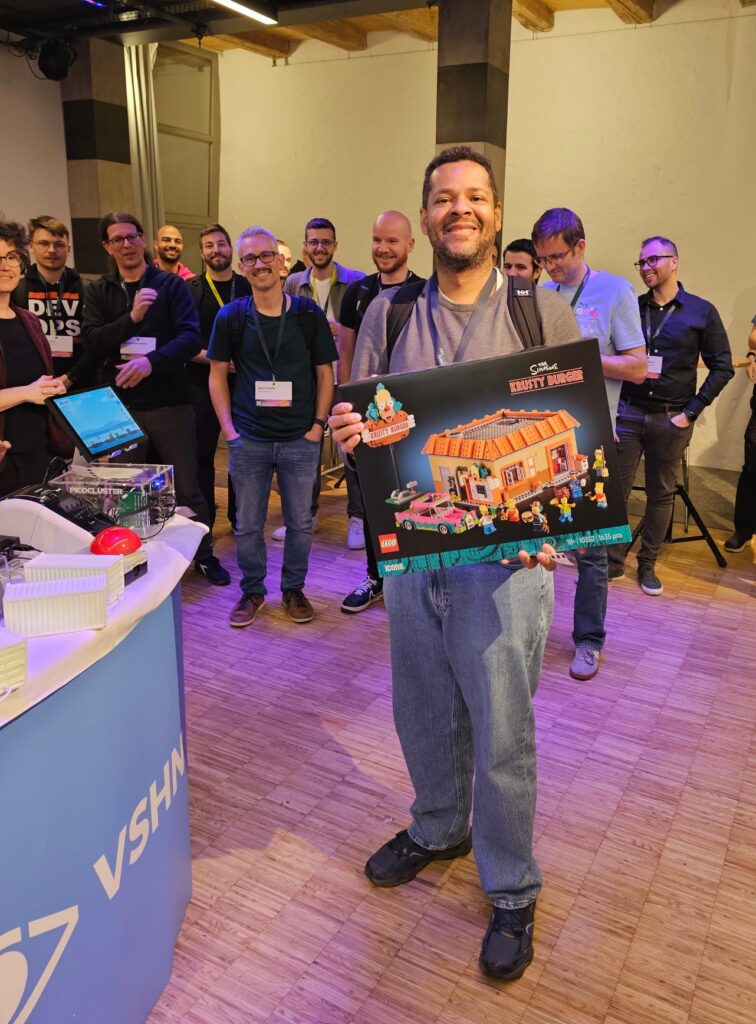
Besonders gefreut hat uns auch das grosse Interesse an unseren LEGO-Verlosungen 👀
Die beiden Gewinner der LEGO-Sets:
LEGO The Simpsons Krusty Burger
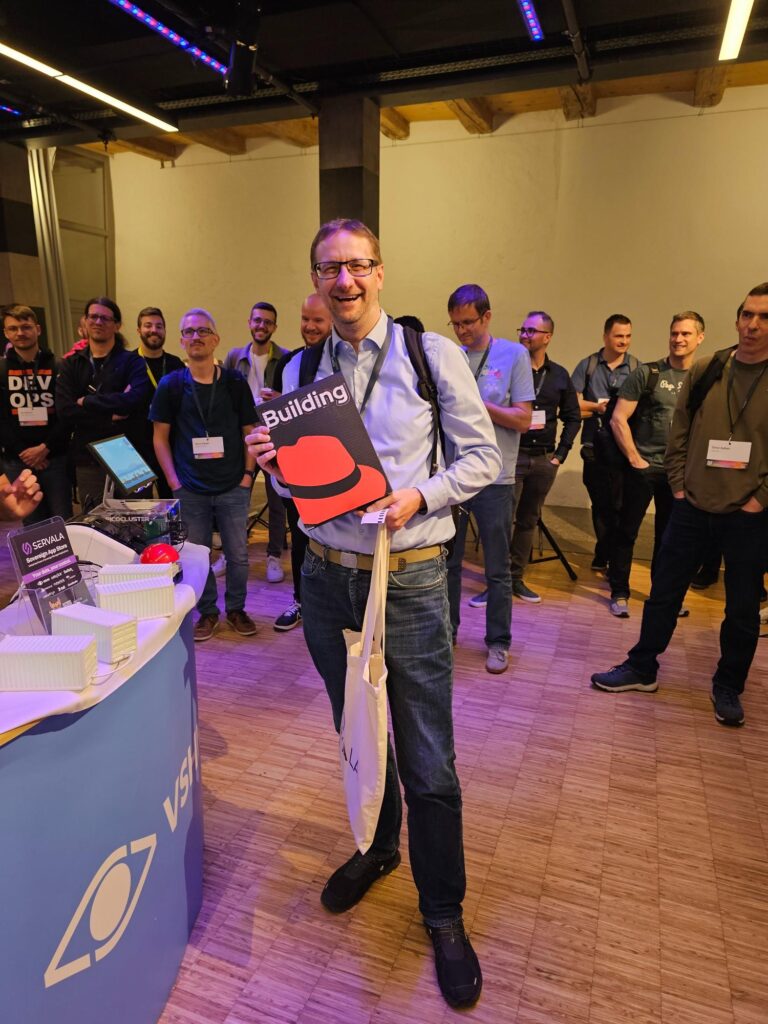
LEGO Red Hat Fedora (vielen Dank an Red Hat!)
Herzlichen Glückwunsch and die Gewinner und viel Spass beim Bauen. 😊
Der Community-Aspekt macht den Unterschied
Die Open Spaces gehören weiterhin zu den besten Teilen der DevOpsDays. Viele der spannendsten Gespräche entstehen ausserhalb der offiziellen Sessions: spontane Diskussionen im Gang, kleine Gruppen bei Architektur-Debatten oder Menschen, die offen darüber sprechen, was in Produktion eben nicht funktioniert hat.
Genau diese Bereitschaft, Erfahrungen ehrlich zu teilen, ohne so zu tun, als wäre immer alles perfekt, macht Community-Events wie dieses so wertvoll.
Ausserdem war es einfach schön, so viele bekannte Gesichter wiederzusehen und gleichzeitig viele neue Menschen in der Community willkommen zu heissen. Das Schweizer Cloud-Native-Ökosystem ist in den letzten Jahren enorm gewachsen, und die DevOpsDays Zurich haben definitiv ihren Teil dazu beigetragen.
Vorfreude auf 2027
Ein grosses Dankeschön an die Organisator:innen, Volunteers, Speaker, Sponsoren und alle Beteiligten. Hinter einem Community-Event wie diesem steckt unglaublich viel Arbeit im Hintergrund und das hat man an beiden Tagen gespürt.
Und jetzt freuen wir uns bereits auf nächstes Jahr: das 10-jährige Jubiläum der DevOpsDays Zurich. Ehrlich gesagt ziemlich verrückt, wenn man darüber nachdenkt.
TRANSFORM 2026 – Warum Open Source digitale Souveränität konkret macht
5. Mai 2026
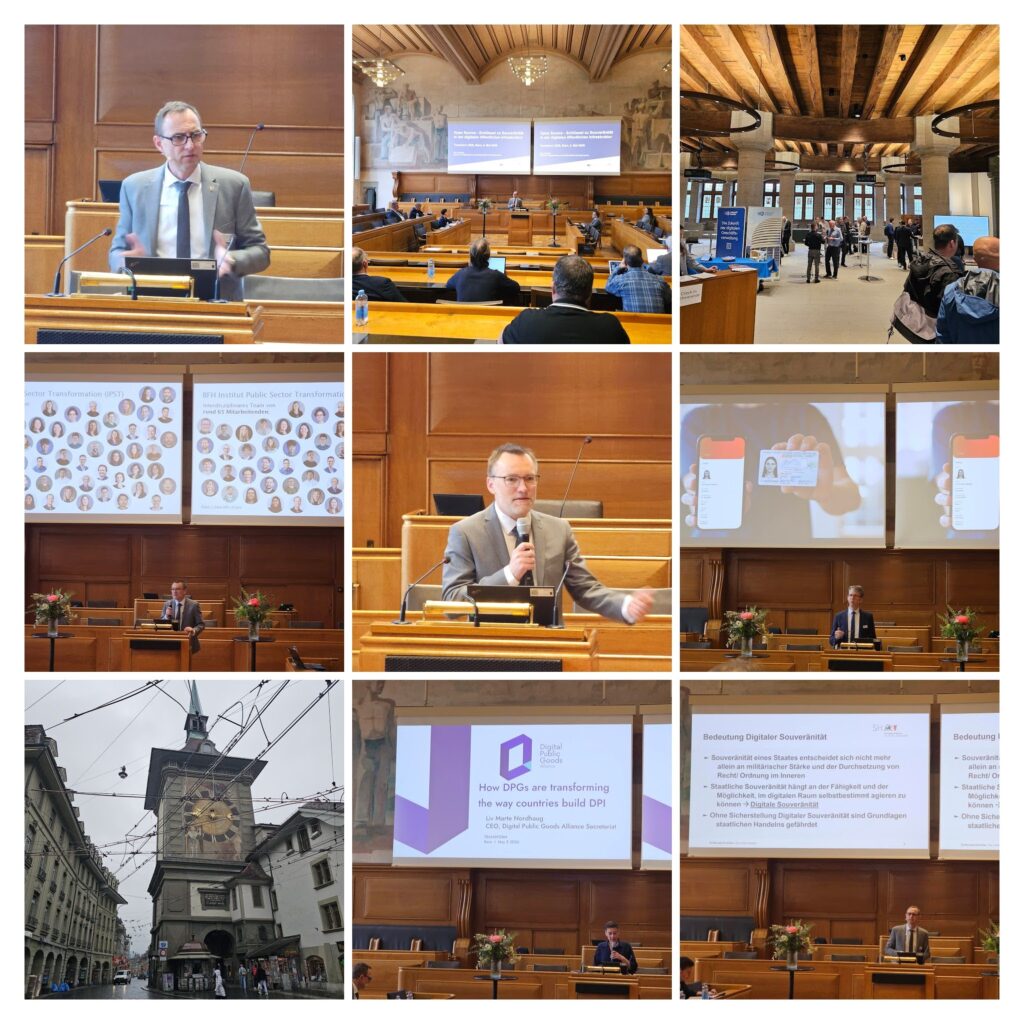
Am 5. Mai 2026 traf sich in Bern alles, was in der Schweiz rund um digitale Verwaltung, Infrastruktur und Souveränität Rang und Namen hat. Die TRANSFORM 2026 brachte Vertreter:innen aus Politik, Verwaltung, Wirtschaft und Wissenschaft im Rathaus Bern zusammen – unter dem Leitthema «Digital Public Infrastructure».
Was dabei deutlich wurde: Digitale Souveränität ist keine abstrakte Idee mehr. Sie wird konkret.
Von Vision zu Umsetzung
Viele Diskussionen der letzten Jahre drehten sich um Strategien, Leitbilder und Zielbilder. In Bern ging es spürbar stärker um die Umsetzung. Themen wie e-ID, elektronisches Gesundheitsdossier oder Mobilitätsdateninfrastrukturen zeigen, dass zentrale Bausteine digitaler öffentlicher Infrastruktur langsam, aber sichtbar Form annehmen.
Gleichzeitig bleibt die Herausforderung bestehen: Wie lassen sich föderale Strukturen, unterschiedliche Interessen und bestehende Systeme so zusammenbringen, dass daraus funktionierende, skalierbare Plattformen entstehen?
Digitale öffentliche Infrastruktur als Fundament
Ein zentrales Thema war die Rolle von Digital Public Infrastructure (DPI). Gemeint sind damit grundlegende digitale Bausteine, auf denen Services aufbauen können – vergleichbar mit Strassen oder Stromnetzen in der physischen Welt.
Dazu gehören Identitätslösungen, Dateninfrastrukturen und Vertrauensmechanismen. Entscheidend ist dabei nicht nur die Technologie, sondern auch Governance, Offenheit und langfristige Kontrolle.
Open Source als Souveränitätsanker
Ein besonders prägnanter Impuls kam aus dem Talk von Dirk Schrödter – und der hatte es in sich.
Seine zentrale These: Digitale Souveränität ist heute primär ein technologisches Thema. Sie entscheidet darüber, ob Staaten im digitalen Raum selbstbestimmt handeln können – und ist damit Grundlage staatlicher Handlungsfähigkeit.
Dabei wurde auch klar: „Buy European“ greift zu kurz. Wenn lediglich eine proprietäre Abhängigkeit durch eine andere ersetzt wird, ändert sich am eigentlichen Problem nichts.
Der entscheidende Unterschied liegt in der Offenheit: Open Source reduziert technologische Abhängigkeiten – und damit auch wirtschaftliche. Gleichzeitig schafft es die Grundlage für Transparenz, Kontrolle und langfristige Unabhängigkeit.
Darüber hinaus wurde Open Source nicht nur als Technologie, sondern als Wachstumstreiber beschrieben: Wissen wird teilbar, Innovation beschleunigt und Zusammenarbeit über Organisationsgrenzen hinweg ermöglicht.
Mindestens genauso wichtig ist aber der kulturelle Aspekt: Open Source bedeutet einen echten Kulturwandel. Weg von geschlossenen Systemen und Silos – hin zu Offenheit, Teilen, Transparenz und Zusammenarbeit. Organisationen, die diesen Wandel ernst nehmen, bauen nicht nur bessere Technologie, sondern auch nachhaltigere und resilientere Strukturen.
Auch die Wirkung ist messbar: Eine Studie der Europäischen Kommission aus 2021 zeigt, dass ein Anstieg der Open-Source-Ausgaben um 10% das EU-BIP um 0,4-0,6% steigern kann und gleichzeitig über 600 zusätzliche Technologie-Startups entstehen.
Dass diese Effekte nicht nur theoretisch sind, zeigt die Praxis: Schleswig-Holstein konnte allein 2025 rund 15 Millionen Euro an Lizenzkosten einsparen – Mittel, die gezielt in Open Source, regionale Expertise, Resilienz und Innovation reinvestiert werden.
Spannend war auch der politische Blick darauf: Erfolgreiche Umsetzung braucht mehr als Technologie – etwa Open Source Program Offices, starke Netzwerke für den Austausch und gezielte Förderung offener Zusammenarbeit.
Ökosysteme statt Einzellösungen
Was sich ebenfalls durch viele Beiträge zog: Die Erkenntnis, dass komplexe digitale Herausforderungen nicht isoliert gelöst werden können.
Es geht nicht mehr nur um einzelne Plattformen oder Tools, sondern um funktionierende Ökosysteme. Um Zusammenarbeit zwischen Verwaltung, Privatwirtschaft und Community. Und um Modelle, die Innovation ermöglichen, ohne die Kontrolle aus der Hand zu geben.
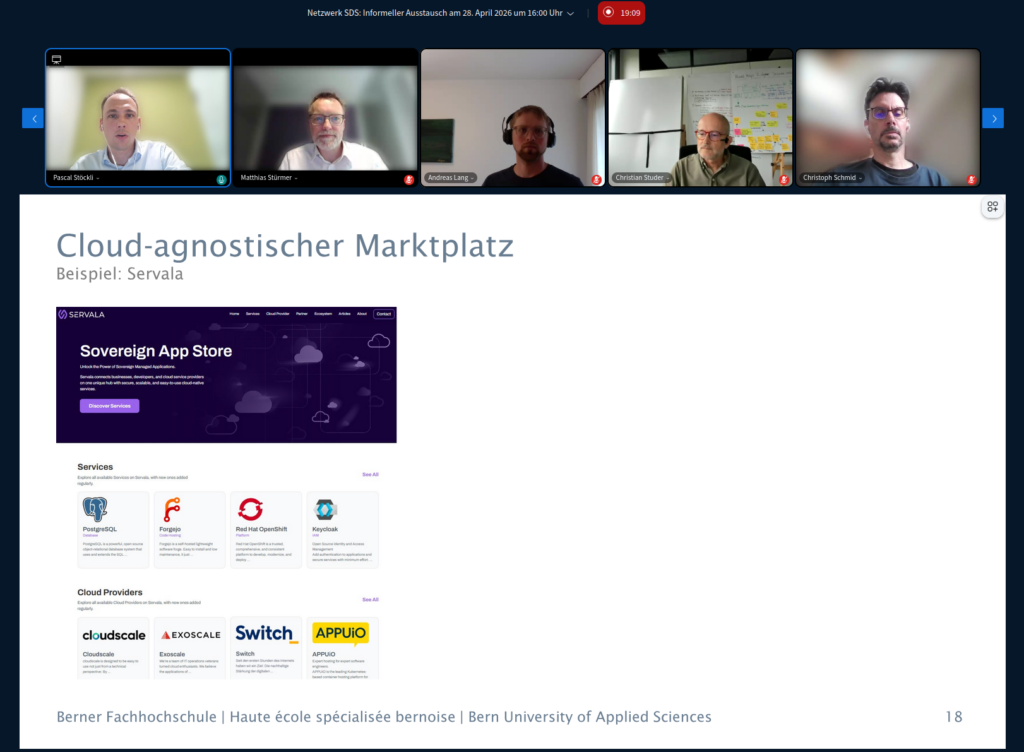
Ein spannender Gedanke dabei: Digitale Souveränität entsteht nicht nur durch Technologieentscheidungen, sondern durch funktionierende Marktplätze und Kollaborationsmodelle. Genau hier setzen Plattformen wie Servala an – als souveräner App Store, der Anbieter, Technologien und Organisationen in einem offenen Ökosystem zusammenbringt und so echte Wahlfreiheit ermöglicht.
Was das für uns bei VSHN bedeutet
Für uns bei VSHN bestätigt die TRANSFORM 2026 vieles von dem, woran wir seit Jahren arbeiten.
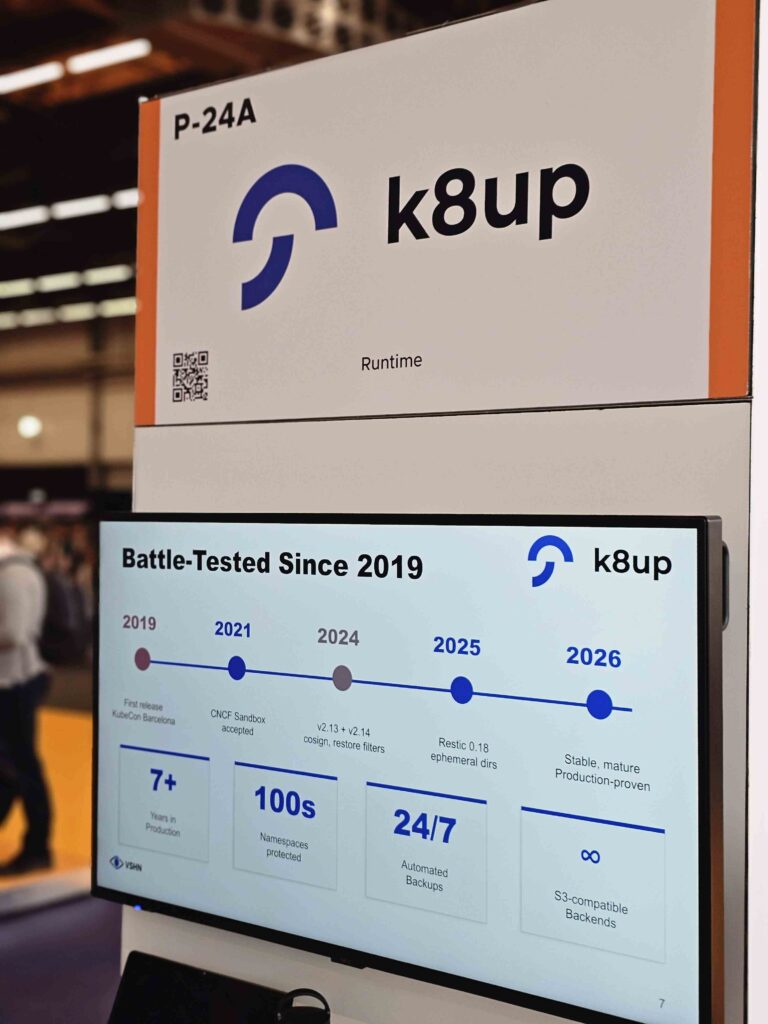
Übrigens hat VSHN bereits einige Open Source Projekte hervorgebracht: k8up (Kubernetes Backup Operator für automatisierte Backup- und Restore-Prozesse, heute ein CNCF Sandbox Project), Project Syn (Tooling zur sicheren und skalierbaren Verwaltung von Kubernetes Cluster-Flotten, basierend auf GitOps, mit zentraler Konfiguration und Cluster-Inventar) und ganz neu: Espejote (Templating Controller für das Ressourcen-Management in Kubernetes-Clustern).
Denn am Ende wird digitale Souveränität nicht durch Isolation erreicht, sondern durch starke, offene und gut vernetzte Systeme.
Fazit
Die TRANSFORM 2026 hat gezeigt: Die Schweiz ist auf dem Weg. Vielleicht nicht mit der Geschwindigkeit, die sich alle wünschen – aber mit einer klaren Richtung.
Digitale Souveränität wird greifbar – und Open Source spielt dabei eine zentrale Rolle.
Jetzt geht es darum, diese Erkenntnisse konsequent in die Praxis zu bringen.
Gemeinsam mit 30 weiteren Organisationen aus Verwaltung, Wirtschaft und Forschung setzen wir ein klares Zeichen: Die digitale Souveränität der Schweiz ist kein abstraktes Konzept mehr, sondern wird aktiv gestaltet. Mit dabei sind unter anderem Institutionen wie das Kommando Cyber, der Kanton Solothurn, das Amt für Informatik und Organisation des Kantons Bern, das Statistische Amt des Kantons Basel-Stadt, Organisation und Informatik (OIZ) der Stadt Zürich, die Stiftung Switch sowie zahlreiche führende Schweizer IT-Unternehmen.
Die Ankündigung kann auch bei netzwoche und Inside-IT nachgelesen werden.
Warum das Zentrum SDS wichtig ist
Digitale Souveränität bedeutet, die Kontrolle über Daten, Technologien und digitale Infrastrukturen zu behalten – und bewusst zu entscheiden, welche Abhängigkeiten man eingeht. Genau hier setzt das Zentrum SDS an: Es bringt zentrale Akteure zusammen, um gemeinsam Lösungen zu entwickeln, Standards zu definieren und konkrete Alternativen voranzutreiben.
In den kommenden Monaten arbeiten die Mitglieder in vier zentralen Bereichen zusammen:
Finanzierung und Beschaffung von Open Source Technologien
Souveräne Workplace-Lösungen wie openDesk
Schweizer Cloud-Angebote
Open Source basierte KI-Plattformen
Initiiert wurde das Zentrum vom Institut Public Sector Transformation der Berner Fachhochschule. Durch die Beiträge der Mitglieder kann die Zusammenarbeit strukturiert aufgebaut und langfristig weiterentwickelt werden.
Open Source als Schlüssel zur Souveränität
Ein zentraler Baustein ist der Einsatz von Open Source Technologien. Sie ermöglichen Transparenz, Kontrolle und Unabhängigkeit – genau die Eigenschaften, die für eine souveräne digitale Infrastruktur entscheidend sind.
Dass dieses Thema auch international an Bedeutung gewinnt, zeigt die enge Zusammenarbeit mit Deutschland. So besteht ein Austausch mit dem Zentrum für Digitale Souveränität der Öffentlichen Verwaltung (ZenDis), das unter anderem an der Entwicklung von openDesk beteiligt ist.
Ein Highlight in diesem Kontext ist die TRANSFORM-Konferenz 2026 am 5. Mai 2026 in Bern. Dort wird Dirk Schrödter aufzeigen, wie Open Source konkret zur digitalen Souveränität beiträgt. Ergänzt wird das Programm durch internationale Perspektiven zu Digital Public Goods sowie Einblicke in die Rolle des Staates bei der digitalen Infrastruktur.
Servala – Sovereign App Store als cloud-agnostischer Marktplatz
Mit Servala treiben wir bei VSHN genau diesen Gedanken weiter: Servala verbindet als cloud-agnostischer Marktplatz Anbieter, Partner und Unternehmen und macht souveräne, standardisierte Services einfach konsumierbar. Statt sich frühzeitig an einzelne Cloud-Anbieter zu binden, ermöglicht Servala echte Wahlfreiheit – basierend auf offenen Standards und interoperablen Services.
Gerade im Kontext des Zentrums SDS sehen wir hier grosses Potenzial: Ein gemeinsames Ökosystem, in dem Services über verschiedene Anbieter hinweg verfügbar sind, stärkt nicht nur die Souveränität, sondern auch Innovation und Zusammenarbeit im gesamten Markt.
Unsere Perspektive bei VSHN
Für uns ist die Teilnahme am Zentrum SDS ein konsequenter Schritt. Seit Jahren setzen wir auf Open Source, offene Standards und kollaborative Ökosysteme – sei es im Betrieb von Kubernetes-Plattformen, beim Aufbau von Plattformen wie APPUiO oder mit Initiativen wie Servala.
Digitale Souveränität entsteht nicht durch Isolation, sondern durch Zusammenarbeit auf Augenhöhe. Genau das ermöglicht das Zentrum SDS: ein gemeinsames Fundament, auf dem Innovation, Sicherheit und Unabhängigkeit gleichermassen wachsen können.
EUR 180 Millionen für Sovereign Cloud: Was die erste souveränitätsbewertete Ausschreibung der EU für Schweizer Organisationen bedeutet
24. Apr. 2026
Am 17. April 2026 vergab die Europäische Kommission Cloud-Aufträge im Wert von 180 Millionen EUR an vier europäische Anbieter: Post Telecom Luxembourg, STACKIT, Scaleway und Proximus. Zum ersten Mal wurden Anbieter anhand eines formalen Rahmens mit acht messbaren Dimensionen der Souveränität bewertet. Die Beteiligung eines Hyperscalers führte für ein Konsortium zu einer schlechteren Bewertung. Was das für Schweizer Organisationen bei der Wahl von Cloud-Anbietern bedeutet.
Die EU bewertet jetzt Souveränität
Das Cloud Sovereignty Framework der Kommission (v1.2.1, Oktober 2025) definiert acht Souveränitätsziele und fünf Sicherheitsstufen (SEAL-0 bis SEAL-4). Anbieter, die sich um diese Aufträge bewarben, wurden bewertet nach:
Strategischer Souveränität: EU-Eigentümerschaft und Verankerung, Widerstandsfähigkeit gegen ausländische Einflussnahme
Rechtlicher und jurisdiktioneller Souveränität: Schutz vor extraterritorialen Gesetzen wie dem US CLOUD Act
Daten- und KI-Souveränität: Speicherort der Daten, wer die Verschlüsselungsschlüssel hält, Unabhängigkeit von KI-Diensten
Operative Souveränität: Können EU-Teams den Dienst eigenständig betreiben?
Lieferkettensouveränität: geografische Herkunft von Komponenten und Unterlieferanten (höchste Gewichtung: 20%)
Technologischer Souveränität: Open Source, offene Standards, kein proprietärer Lock-in
Sicherheits- und Compliance-Souveränität: Zertifizierungen, unabhängiges Patching, EU-basiertes SOC
Jedes Ziel hat eine definierte Gewichtung. Die Lieferkettensouveränität ist mit 20% am stärksten gewichtet, gefolgt von strategischer, operativer und technologischer Souveränität mit je 15%.
Was die Ergebnisse zeigen
Drei der vier Gewinner erreichten SEAL-3 („Digitale Resilienz“), was bedeutet, dass EU-Akteure eine wirksame Kontrolle mit nur marginalen Nicht-EU-Einflüssen ausüben:
Anbieter
Land
Partner
SEAL-Stufe
Post Telecom
Luxemburg
CleverCloud, OVHcloud
SEAL-3
STACKIT (Schwarz Group)
Deutschland
–
SEAL-3
Scaleway (Iliad Group)
Frankreich
–
SEAL-3
Proximus
Belgien
S3NS (Thales/Google Cloud JV), Clarence, Mistral
SEAL-2
Das Proximus-Konsortium, mit S3NS, dem Joint Venture zwischen Thales und Google Cloud, erreichte lediglich SEAL-2 („Datensouveränität“), bei dem EU-Recht zwar durchsetzbar ist, aber wesentliche Nicht-EU-Abhängigkeiten bestehen bleiben.
Die Botschaft ist eindeutig: Die Beteiligung eines US-Hyperscalers, selbst durch ein europäisches Joint Venture mit einem Rüstungsunternehmen, senkt die Souveränitätsbewertung messbar. Der Rahmen verbietet Hyperscaler-Partnerschaften nicht, bewertet sie jedoch negativ.
Warum Schweizer Organisationen aufhorchen sollten
Obwohl diese Ausschreibung auf EU-Institutionen ausgerichtet ist, wird der Rahmen Auswirkungen haben:
EU-Mitgliedstaaten werden ähnliche Kriterien für nationale Cloud-Beschaffungen übernehmen: in Anlehnung an Frankreichs „Cloud de Confiance“ und Deutschlands „Souveräner Cloud“-Strategien, auf die der Rahmen explizit verweist.
Regulierte Branchen (Banken, Versicherungen, Gesundheitswesen) unterliegen bereits FINMA-, DORA- und NIS2-Anforderungen, die sich mit diesen Souveränitätszielen überschneiden: insbesondere bei der rechtlichen Zuständigkeit, der Datensouveränität und der Sicherheits-Compliance.
Die öffentliche Beschaffung in der Schweiz orientiert sich zunehmend an EU-Standards. Organisationen, die Cloud-Anbieter evaluieren, verfügen nun über ein strukturiertes Vokabular, um Souveränitätsansprüche zu vergleichen, statt sich auf Marketing zu verlassen.
Acht Dimensionen – nicht nur „Daten bleiben in der Schweiz“
Das meiste Souveränitäts-Marketing beschränkt sich auf die Datenresidenz. Der EU-Rahmen geht weit darüber hinaus, und Ihre Evaluationskriterien sollten es auch:
Dimension
Was Sie Ihren Anbieter fragen sollten
Strategisch
Wem gehört das Unternehmen? Gibt es ausländische Investoren oder Muttergesellschaften?
Rechtlich
Welches Recht gilt für Ihre Verträge? Sind Sie dem US CLOUD Act ausgesetzt?
Daten
Wo werden Daten gespeichert? Wer hält die Verschlüsselungsschlüssel?
Operativ
Wo sitzt Ihr Operations-Team? Können Sie ohne nicht-europäische Anbieter patchen und upgraden?
Lieferkette
Wer sind Ihre Infrastruktur-Unterlieferanten? Können Sie die gesamte Kette offenlegen?
Technologie
Ist die Software Open Source? Kann ich zu einem anderen Anbieter wechseln?
Sicherheit
Wo befindet sich Ihr SOC? Können Sie Sicherheits-Patches eigenständig einspielen?
Umwelt
Was ist Ihre Energiequelle? Legen Sie PUE und CO2-Emissionen offen?
Wo VSHN steht: Selbstbewertung anhand des Frameworks
Wir haben die acht Souveränitätsziele der EU auf unsere eigenen Services angewendet. Dies ist eine Selbstbewertung, VSHN wurde nicht formell von der Europäischen Kommission bewertet, aber wir sind überzeugt, dass Transparenz nützlicher ist als vage Behauptungen. Die vollständige Bewertung mit allen Quellen ist auf Anfrage erhältlich.
#
Dimension
Gewichtung
VSHN-Bewertung
Nachweis
SOV-1
Strategisch
15%
Stark
Schweizer AG, keine ausländische Muttergesellschaften, alle Aktionäre Schweizer Bürger (Handelsregister)
Infrastrukturunabhängig: Kunde wählt Anbieter. Open-Source-Software, vollständig auditierbar. Schweizer Optionen verfügbar (z.B. cloudscale.ch — 100% in Schweizer Besitz)
SOV-4
Operationell
15%
Stark
Schweizer 24/7-Betriebsteam, optionaler Switzerland-only Support. Alle Services auf Standard-Kubernetes verfügbar — keine Abhängigkeit von Nicht-Schweizer Anbietern erforderlich
SOV-5
Lieferkette
20%
Stark
Infrastruktur-unabhängig: Kunde wählt Anbieter. Open-Source-Software, vollständig auditierbar. Schweizer Optionen verfügbar (z.B. cloudscale.ch — 100% in Schweizer Besitz)
Gesamtbewertung: SEAL-3-Äquivalent: dieselbe Stufe, die von den drei stärksten Anbietern in der EU-Ausschreibung erreicht wurde. Kein Anbieter hat SEAL-4 erreicht.
Warum nicht SEAL-4?
SEAL-4 („Full Sovereignty“) erfordert vollständige EU/EWR-Kontrolle ohne jegliche Nicht-EU-Abhängigkeiten. Kein Anbieter hat diese Stufe erreicht, nicht einmal bei der 180-Millionen-Euro-Beschaffung der EU. Die Lücken sind struktureller Natur, nicht anbieterspezifisch:
Die Schweiz ist nicht EU-/EWR-Mitglied, nimmt aber über bilaterale Abkommen am Binnenmarkt teil, ist Schengen-assoziiert und verfügt über einen EU-Angemessenheitsbeschluss zum Datenschutz. Die Lücke ist formeller, nicht inhaltlicher Natur.
Hardware-Lieferketten sind global: Halbleiter, Netzwerkausrüstung und Speichermedien werden in Asien und den USA hergestellt. Das gilt für jeden Cloud-Anbieter, einschliesslich der SEAL-3-Gewinner.
Open-Source-Stiftungen haben ihren Sitz in den USA: Linux Foundation, CNCF und Apache Foundation sind US-Organisationen. Open-Source-Lizenzen mildern dieses Risiko (der Code ist forkbar und auditierbar), aber eine strikte Interpretation der SEAL-4 könnte dies als Mängel betrachten.
VSHN operiert am praktischen Maximum. Die verbleibenden Lücken zu SEAL-4 teilt VSHN mit allen Cloud-Anbietern weltweit.
Souveränität ist eine Brücke, kein Bunker
Es liegt nahe, Souveränität als Verteidigungsübung zu betrachten: Daten schützen, ausländisches Recht vermeiden, Compliance-Häkchen setzen. Aber das greift zu kurz.
Wie Stefan van Oirschot argumentiert, sollte Infrastruktur eine Brücke sein, die Agilität ermöglicht, und kein Bunker, der einschränkt. Der Unterschied ist entscheidend: Organisationen auf proprietären Plattformen bitten ihren Anbieter um Erlaubnis, um zu innovieren. Organisationen auf souveräner Open-Source-Infrastruktur erteilen sich diese Erlaubnis selbst.
Die unsichtbaren Kosten des Lock-ins: Proprietäre Plattformen tragen zwei versteckte Kosten, die auf keiner Rechnung erscheinen. Erstens: Implementierungsschulden: Die Migration funktionierender Lösungen auf das proprietäre Framework eines Anbieters verbrennt Kapital und frustriert Ingenieure. Zweitens: Compliance-Reset: Regulierungen wie DORA und NIS2 verlangen zunehmend glaubwürdige Ausstiegsstrategien. Eine Infrastruktur, die nicht migriert werden kann, birgt ein Audit-Risiko, das van Oirschot „Regulatory Deadlock“ nennt.
Die Souveränitätsdividende: Open-Source-Infrastruktur wie Linux, Kubernetes, PostgreSQL, OpenBao und Crossplane überträgt das Eigentum von Anbietern auf die nutzenden Organisationen. Anbieter werden zu Partnern, nicht zu Vermietern. Wenn Ihre Infrastruktur auf Standards statt auf einer gemieteten Plattform aufbaut, können Sie Anbieter wechseln, Clouds hinzufügen oder neue Technologien einsetzen, ohne von Grund auf neu aufzubauen.
KI-Bereitschaft erfordert souveräne Infrastruktur: Die nächste Welle der Unternehmenstechnologie, agentische KI, RAG-Pipelines und private LLM-Inferenz erfordert eine Infrastruktur, die Sie kontrollieren. KI-Workloads auf einer Plattform zu betreiben, bei der ein ausländischer Anbieter die Schlüssel zu Ihren Daten, Ihren Modellen und Ihrer Rechenleistung hält, ist das Gegenteil von Selbstbestimmung. Souveräne Infrastruktur ist die Voraussetzung für souveräne KI. Deshalb betreibt VSHN Managed LLM-Inferenz auf der Kundeninfrastruktur, damit Organisationen beim Einsatz von KI die Kontrolle über ihre Daten und Modelle behalten.
Das EU-Framework bewertet acht technische Dimensionen. Aber die strategische Frage ist einfacher: Lässt Ihre Infrastruktur Sie schneller vorankommen, oder bremst sie Sie aus?
Fazit
Das EU Cloud Sovereignty Framework bestätigt, was VSHN in den letzten zehn Jahren aufgebaut hat: Souveräner Cloud-Betrieb beschränkt sich nicht darauf, wo Daten gespeichert werden. Er erfordert europäisches Eigentum, unabhängige Betriebsfähigkeit, Open-Source-Technologie, transparente Lieferketten und jurisdiktionalen Schutz vor ausländischem Recht.
Souveränität ist kein Kostenfaktor; sie ist das Fundament für Agilität, Compliance und KI-Bereitschaft. Organisationen, die sie als Pflichtübung behandeln, müssen ihren Anbieter um Erlaubnis bitten. Organisationen, die auf souveräner Infrastruktur aufbauen, liefern bereits.
Für Schweizer Organisationen, die Cloud-Anbieter evaluieren, lautet die Frage nicht mehr „Hosten Sie in der Schweiz?“, sondern „Wie schneiden Sie in allen acht Souveränitätsdimensionen ab und ermöglicht oder begrenzt Ihre Infrastruktur Ihre nächsten Schritte?“
Codey ist Live: Neue Features & Preis sichern bis 30. April
22. Apr. 2026
Als wir Codey – European Code Collaboration Platform vor einigen Monaten still und leise online gestellt haben, waren wir noch nicht bereit für grosses Aufsehen. Wir hatten erste Kunden, einen funktionierenden Dienst und eine Soft-Launch-Seite auf vshn.ch – aber keine grosse Ankündigung. Das ändert sich heute.
Codey hat jetzt ein richtiges Zuhause auf codey.ch – und damit kommt der echte Launch: neue Features in der Pipeline, ein klarerer Einstieg über das Servala-Portal und ein Preisangebot, das sich lohnt zu kennen.
Was ist Codey – Für alle, die den Soft Launch verpasst haben
Codey ist VSHNs Managed-Forgejo-Plattform. Jeder Kunde erhält eine eigene, dedizierte und isolierte Forgejo-Instanz – kein geteiltes Multi-Tenant-Setup – gehostet auf europäischer Cloud-Infrastruktur, vollständig von uns betrieben. Das bedeutet: Updates, Backups, Monitoring und Sicherheits-Patches werden von uns übernommen. Euer Team nutzt die Plattform einfach.
Forgejo selbst ist eine community-getriebene, 100% freie Software-Forge, betrieben unter dem Dach des gemeinnützigen Codeberg e.V. Sie bietet alles, was ein Entwicklungsteam braucht: Git-Hosting, Pull Requests, CI/CD via Forgejo Actions (kompatibel mit GitHub Actions Workflows), Package Hosting, Kanban-Boards, Issue Tracking und mehr – ohne Feature-Sperren hinter einem Enterprise-Tarif.
Codey ergänzt das Ganze mit Renovate-Integration, hält eure Instanz immer auf dem neuesten stabilen Release und übernimmt den Betriebsaufwand, über den ihr eigentlich gar nicht nachdenken wollt.
Was Neu Ist
Zwei Features standen ganz oben auf der Wunschliste unserer Kunden – und sind jetzt auf dem Weg:
SSH-Zugriff – bisher war Git über HTTPS mit Personal Access Tokens der unterstützte Workflow. SSH-Support kommt nun, sodass ihr eure Public Keys hinterlegen und so arbeiten könnt, wie ihr es gewohnt seid.
Self-Service über das Servala-Portal – Codey-Instanzen werden über Servala, VSHNs Sovereign App Store, bestellt. Wir erweitern, was ihr direkt im Portal selbst verwalten könnt – damit ihr uns für Routineänderungen an Grösse, Speicher oder Forgejo-Konfigurationen eurer Instanz nicht mehr kontaktieren müsst.
Bestehende Kunden werden wir individuell kontaktieren, um die Migration auf die neue Infrastruktur zu koordinieren, die diese Features ermöglicht.
Preis sichern – bis 30. April
Mit der neuen Plattform führen wir auch aktualisierte Preise ein. Aber hier ist das Angebot: Wer bereits Codey-Kunde ist oder bis zum 30. April 2026 bestellt oder upgradet, sichert sich den aktuellen Planpreis dauerhaft. Egal was wir künftig verlangen – euer Preis ändert sich nie.
Das ist unsere Art, frühe Unterstützer zu belohnen und allen, die noch unentschlossen sind, einen konkreten Grund zu geben, jetzt zu entscheiden.
GitHub und GitLab sind ausgezeichnete Plattformen, die von grossen Konzernen mit eigenen Preisstrategien, Datenrichtlinien und strategischen Interessen betrieben werden. Für viele Teams ist das in Ordnung. Für Teams, denen Datensouveränität, Herstellerunabhängigkeit oder einfach der Verbleib ihrer Daten in Europa auf vertrauenswürdiger Infrastruktur wichtig ist – sieht die Entscheidung anders aus.
Codey basiert auf freier Software ohne Enterprise-Paywall. Jedes Forgejo-Feature steht jedem Kunden zur Verfügung. Und weil es Forgejo ist, gibt es kein Vendor Lock-in: Ihr könnt jederzeit alles exportieren und selbst hosten, wenn ihr das möchtet.
Wir betreiben Open-Source-Infrastruktur seit über 10 Jahren bei VSHN. Codey ist die Plattform, die wir selbst für die Entwicklung von portal.servala.com nutzen.
Die DevOpsDays Zürich sind zurück – und wir sind natürlich wieder dabei. Wir freuen uns, dass VSHN erneut Gold Sponsor der DevOpsDays Zürich 2026 ist, die am 6. und 7. Mai2026 in der Alten Kaserne in Winterthur stattfinden.
Zwei Tage DevOps, Community und gute Gespräche
Die DevOpsDays Zürich gehören zu unseren liebsten Events des Jahres – und das aus gutem Grund. Hier trifft sich die Schweizer DevOps-Community für zwei Tage voller Talks, Open Spaces, Workshops und den Gesprächen auf dem Gang, die manchmal mehr bewegen als jede Präsentation. Wer sich für Software Delivery, Infrastruktur, Platform Engineering oder einfach bessere Teams interessiert, ist hier genau richtig.
Komm an unseren Stand
Komm vorbei, stell uns Fragen, und erfahre, wie wir bei VSHN Teams dabei unterstützen, ihre Applikationen auf Kubernetes und OpenShift zuverlässig, sicher und mit einer guten Developer Experience zu betreiben.
Egal ob du mehr über unser Angebot wissen möchtest, über konkrete Themen fachsimpeln willst oder einfach Hallo sagen magst – wir freuen uns auf dich.
Lego gewinnen – ja, wirklich
Ein VSHN-Stand ohne Lego-Verlosung? Undenkbar. Komm vorbei, nimm am Wettbewerb teil, und vielleicht nimmst du am Ende des Tages etwas mit nach Hause, das dich noch lange beschäftigt. Es ist mittlerweile eine kleine Event-Tradition von uns – und die führen wir natürlich weiter. 🙂
Bis in Winterthur!
Das vollständige Programm findest du auf devopsdays.ch. Wir freuen uns auf spannende Gespräche, guten Kaffee – und natürlich darauf, wer dieses Jahr das Lego mit nach Hause nimmt.
Espejote (grosser Spiegel auf Spanisch) verwaltet beliebige Ressourcen in einem Kubernetes-Cluster. Von Grund auf entwickelt, um Server-Side Apply und Jsonnet-Templating optimal zu nutzen.
Wir betreiben bei VSHN eine grosse Anzahl von Kubernetes-Clustern für unsere Kunden und wir versuchen, so viel wie möglich zu automatisieren, um unsere Betriebsabläufe effizient und nachhaltig zu gestalten. Wir nutzen GitOps-Prinzipien, aber manchmal muss externer Zustand mit dem in Git definierten Zielzustand zusammengeführt werden. Diese GitOps-Reise führte uns von Ansible-Playbooks, die direkt YAML anwenden, über verschiedene Operatoren, hin zu Bash-„Reconcilern“ und schliesslich zu Espejote, unserem neuen GitOps-Operator.
Kapitel 1: Die Ansible-Ära und erste Operator-Versuche
Am Anfang nutzten wir Ansible-Playbooks und eigene Rollen, um unsere OpenShift 3 Kubernetes-Cluster zu verwalten. Wir hatten eine Sammlung von YAML-Dateien, die den gewünschten Zustand unserer Cluster definierten und führten Ansible-Playbooks aus, um diese auf die Cluster anzuwenden. Das funktionierte, war aber nicht besonders effizient. Wir mussten die Playbooks manuell ausführen, und wenn wir das vergassen, drifteten die Cluster vom gewünschten Zustand ab.
Die Sammlung von Rollen erhielt den Spitznamen „mungg“, das schweizerdeutsche Wort für „Murmeltier“. Niemand weiss genau warum, aber der Name blieb.
Wir begannen gerade erst damit, Operatoren zu entwickeln und entwickelten espejo, um Ressourcen schnell zwischen Namespaces zu synchronisieren. Es war die sehr frühe Phase unserer Operator-Reise.
Kapitel 2: Das Meer der Operatoren und der Tränen
Um das Problem der manuellen Eingriffe zu lösen (und weil wir auf OpenShift 4 migrierten, wo das Installationsverfahren kein Ansible mehr nutzt), begannen wir, uns mit Kubernetes-Operatoren zu beschäftigen. So schwer kann es doch nicht sein, ein Kubernetes-Manifest zu patchen. Oder? Falsch. Einige Operatoren waren fehlerhaft, andere nicht flexibel genug, manche gerieten zufällig in Reconcile-Loops und die meisten verbrauchten zu viele Ressourcen. Einige brachten sogar unsere API-Server zum Absturz. Wir begannen mit resource-locker-operator, migrierten zu patch-operator, verursachten Ausfälle mit Kyverno und testeten alle Policy-Engines, die wir finden konnten. Kubewarden war die einzige, die uns wirklich gefiel, aber die Cluster-Context-API war noch nicht flexibel genug für unsere Anwendungsfälle.
Espejo war ein guter Anfang, aber wir hatten noch nicht die Erfahrung, gut designte Operatoren zu bauen. Das zeigte sich. Jedes Event löste eine vollständige Reconciliation aller Ressourcen aus, wodurch die Synchronisation in grösseren Clustern drastisch langsamer wurde. Uns fehlte viel Flexibilität.
Kapitel 3: Verzweifelte Suche nach stabilen Landungen
Wir hatten genug von den ständigen Bugs und Breaking Changes in Kyverno und patch-operator wurde kaum gepflegt. Espejo war an seine Grenzen gestossen.
Verzweifelte Zeiten erfordern verzweifelte Massnahmen, also begannen wir, eine Mischung aus Bash-„Reconcilern“ – Hacks mit Cronjobs, kleinen eigenen Controllern und Vorverarbeitung von Ressourcen in Project Syn.
Ein wachsendes Problem waren unsere stark angepassten OpenShift-Alerting-Regeln. Wir kuratieren Upstream-Regeln und aktivieren nur diejenigen, die wir benötigen. Einige sind stark modifiziert. Mit jeder OpenShift-Version werden die Upstream-Definitionen verschoben und sind teilweise nur noch in Go-Code eingebettet verfügbar. Wir brauchten etwas, das bereits im Cluster deployte Regeln patchen kann, da dies die einzige stabile Schnittstelle war.
Kapitel 4: Espejote, der neue GitOps-Operator
Mit wachsender Operator-Erfahrung und unserer Begeisterung für Jsonnet entschieden wir uns, unseren eigenen Operator zu bauen – einen, der alles kann. Wir wollten etwas Flexibles, Effizientes und Einfaches. Etwas, das all unsere Anwendungsfälle abdeckt, vom Synchronisieren von Ressourcen zwischen Namespaces bis hin zum Patchen von OpenShift-Alerting-Regeln.
Espejote ist das Ergebnis dieser Reise. Es kombiniert Cluster-Zustand mit GitOps-Prinzipien und nutzt Jsonnet zur Definition des gewünschten Zustands. Es cached den Cluster-Zustand effizient, und die Reconcile-Trigger-Logik ist explizit definiert. Sinnvolle controller-runtime Rate Limits kommen zum Einsatz. Jsonnet bietet enorme Flexibilität, und natives Server-Side Apply macht das Hinzufügen und Entfernen von Schlüsseln einfach. Jeder Espejote „Resource Manager“ – also der dynamische Controller pro Konfigurationseinheit – nutzt eine eigene ServiceAccount für Least Privilege.
Espejote ist genau der Operator, den wir immer wollten und wir freuen uns, ihn mit der Welt zu teilen.
Was ist Espejote?
Espejote ist ein Kubernetes-Operator, mit dem du beliebige Ressourcen in einem Kubernetes-Cluster verwalten kannst. Er kombiniert GitOps-Prinzipien mit dem Zustand im Cluster.
Warum Espejote?
Es gibt viele ähnliche Tools (und Policy-Engines), aber Espejote hebt sich durch drei zentrale Säulen ab:
1. Powered by Jsonnet
Espejote nutzt Jsonnet als Templating-Engine. Im Gegensatz zu YAML kombiniert mit Go-Templates behandelt Jsonnet Konfigurationen als Datenstruktur. Es versteht Objekte, Arrays und Strings. Es kann nicht versehentlich fehlerhaftes YAML erzeugen, da Jsonnet sicherstellt, dass die interne Datenstruktur gültig ist, bevor überhaupt eine Datei exportiert wird.
2. Native Server-Side Apply
Espejote wurde von Grund auf für Server-Side Apply (SSA) entwickelt. Das bedeutet, dass Espejote gut mit anderen Controllern und Operatoren zusammenarbeitet. Es kann einzelne Annotationen oder komplette Ressourcen verwalten – SSA sorgt dafür, dass Änderungen sauber zusammengeführt werden, ohne andere Tools zu überschreiben.
3. Zuverlässigkeit
Zuverlässigkeit ist kein nachträglicher Gedanke. Espejote entstand aus der Frustration über Operatoren, die in Endlosschleifen geraten oder Cluster zum Absturz bringen. Es bietet:
Sinnvolle Rate Limits und Backoff-Strategien.
Jede Konfigurationseinheit („Resource Manager“) läuft als eigener, dynamisch erzeugter Controller, sodass fehlerhafte Einheiten andere nicht beeinflussen.
Least Privilege: Jeder Resource Manager nutzt eine eigene ServiceAccount.
Volle Kontrolle: Keine impliziten Watches oder „magischen“ Trigger – du bestimmst genau, was wann reconciled wird.
Praxisbeispiele
Was kannst du konkret mit Espejote machen? Hier einige Beispiele aus dem produktiven Einsatz bei VSHN:
Secret-Synchronisation: Automatisches Replizieren von Secrets (z.B. Image Pull Secrets oder Zertifikate) über mehrere Namespaces hinweg.
Autoscaler-Patching: Anpassung des OpenShift Cluster Autoscalers über Admission Webhooks.
Alerting-Regel-Management: Kuratieren und Patchen von OpenShift-Alerting-Regeln über verschiedene Cluster-Versionen hinweg.
Die Zukunft: WASM und mehr
Die Roadmap umfasst einen kro-ähnlichen API-Builder zur einfachen Erstellung eigener Ressourcen sowie Unterstützung für WebAssembly-Plugins. Damit können Entwickler eigene Logik in nahezu jeder Sprache schreiben und sicher im Espejote-Controller ausführen.
Dieses Beispiel ManagedResource patcht die RedHat OperatorHub-Konfiguration, um alle Standardquellen zu deaktivieren. Es zeigt den einfachsten Anwendungsfall: ein statisches Manifest bedingungslos patchen. Komplexere Anwendungsfälle findest du im Abschnitt „Erste Schritte“.
KubeCon Europe 2026 Recap – Souveränität, AI Agents und eine starke Community
26. März 2026
Die KubeCon + CloudNativeCon Europe 2026 in Amsterdam geht zu Ende – und hat einmal mehr gezeigt, warum dieses Event das Herz der Cloud-Native-Community ist.
Eine Woche voller Gespräche, Ideen und gemeinsamer Dynamik.
Eine klare Richtung: Souveränität und „Agentic“ AI
Zwei Themen waren dieses Jahr überall präsent.
Erstens: digitale Souveränität. Nicht mehr als Buzzword, sondern als konkretes Ziel. In Talks und Gesprächen wurde deutlich, dass Organisationen aktiv daran arbeiten, unabhängige und resiliente Plattformen aufzubauen – basierend auf offenen Standards und offenen Ökosystemen.
Zweitens: AI – insbesondere „agentische“ Systeme. Der Fokus hat sich klar verschoben: weg vom Experimentieren, hin zur konkreten Anwendung. Die Frage ist nicht mehr ob, sondern wie AI in Plattformen integriert wird.
K8up: Grosses Interesse und Maintainer gesucht
Ein echtes Highlight für uns war das grosse Interesse an K8up.
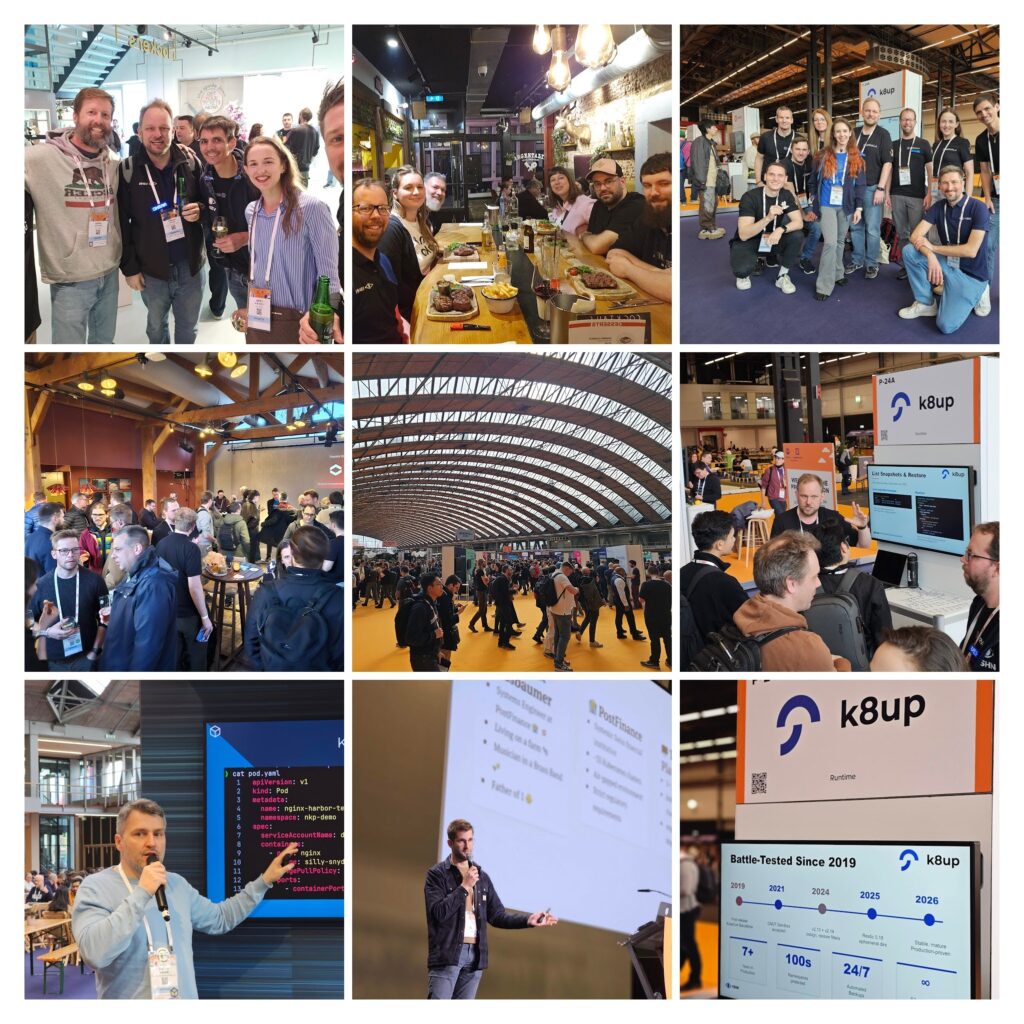
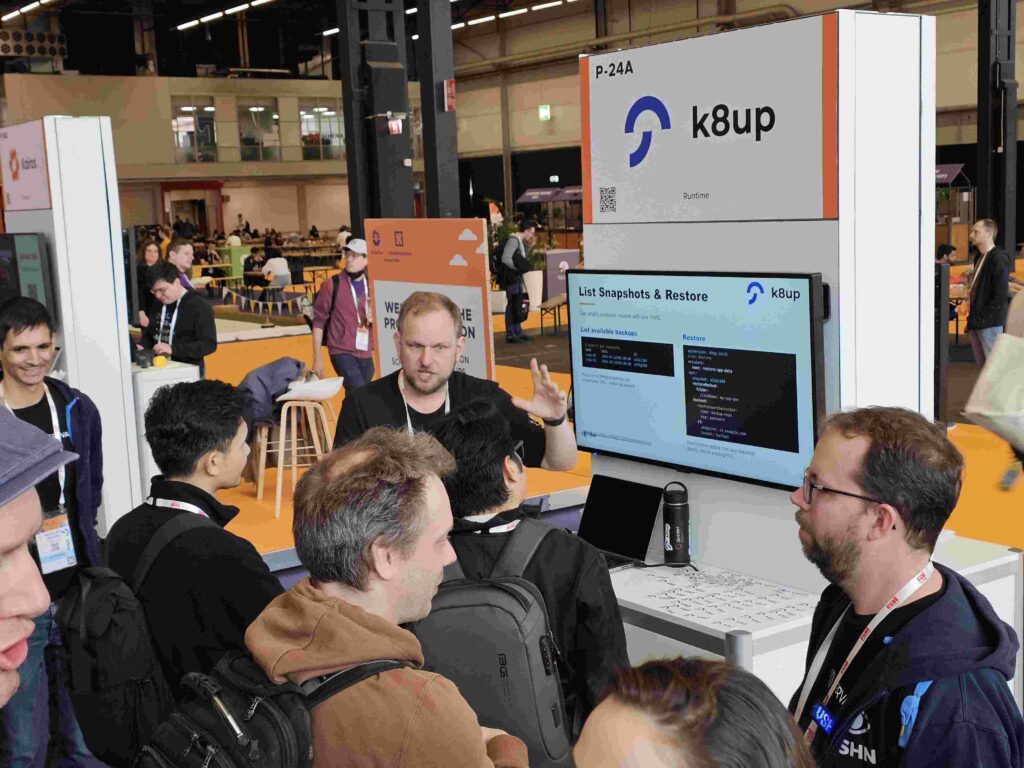
Am K8up-Kiosk im Project Pavilion hatten wir viele spannende Gespräche mit Nutzerinnen, Nutzern und potenziellen Contributor:innen.
Es wurde klar: 👉 Der Bedarf an einfachen, zuverlässigen Backup-Lösungen für Kubernetes wächst 👉 Die Community rund um K8up ist sehr engagiert 👉 Es gibt echtes Momentum, das Projekt gemeinsam weiterzuentwickeln
Gleichzeitig suchen wir aktiv Maintainer und Contributor, die K8up mitgestalten wollen.
Ein besonderer Moment war der Lightning Talk von Aarno Aukia zu K8up.
Kurz, prägnant und auf den Punkt – und danach mit vielen guten Gesprächen.
(Und ja – ganz im Kubernetes-Stil wurde während eines Talks sogar ein NGINX Ingress live archiviert. Cloud Native bleibt spannend.)
Servala: Vom Konzept zum konkreten Interesse
Auch Servala – Sovereign App Store war ein grosses Thema während der Woche, nicht nur wegen den Goodie Bags für die KubeTrain Teilnehmer:
Was besonders auffiel: das gestiegene Verständnis und Interesse.
Die Gespräche haben sich klar weiterentwickelt:
Von „Was ist Servala?“
Zu „Wie können wir teilnehmen?“
Das zeigt einen klaren Trend in der Branche – hin zu Ökosystemen statt isolierten Plattformen und zu konkreten Umsetzungen von Souveränität.
Die Schweiz mit grossem Impact an der KubeCon
Was dieses Jahr besonders aufgefallen ist: Die Schweiz hat im Cloud-Native-Ökosystem einen überproportional grossen Einfluss.
Trotz ihrer Grösse stammen 3 von 48 CNCF-Projekten an der KubeCon aus der Schweiz – also rund 6%. Dazu gehören Projekte wie Harbor, K8up und Capsule, die aktiv zur Weiterentwicklung des Ökosystems beitragen.
Und das ist nur ein Teil der Geschichte.
Wenn man grosse Beiträge wie Cilium mit einbezieht, wird der Einfluss der Schweizer Open-Source- und Engineering-Community noch deutlicher.
Doch es geht nicht nur um Projekte.
Die Schweiz war auf vielen Ebenen stark vertreten:
Talks und Lightning Talks
Maintainer und Contributors
Aktive Beteiligung an Diskussionen
Starke Präsenz an Side Events und in der Community
Diese Kombination aus technischer Exzellenz, offener Zusammenarbeit und aktiver Community macht die Schweizer Cloud-Native-Szene besonders.
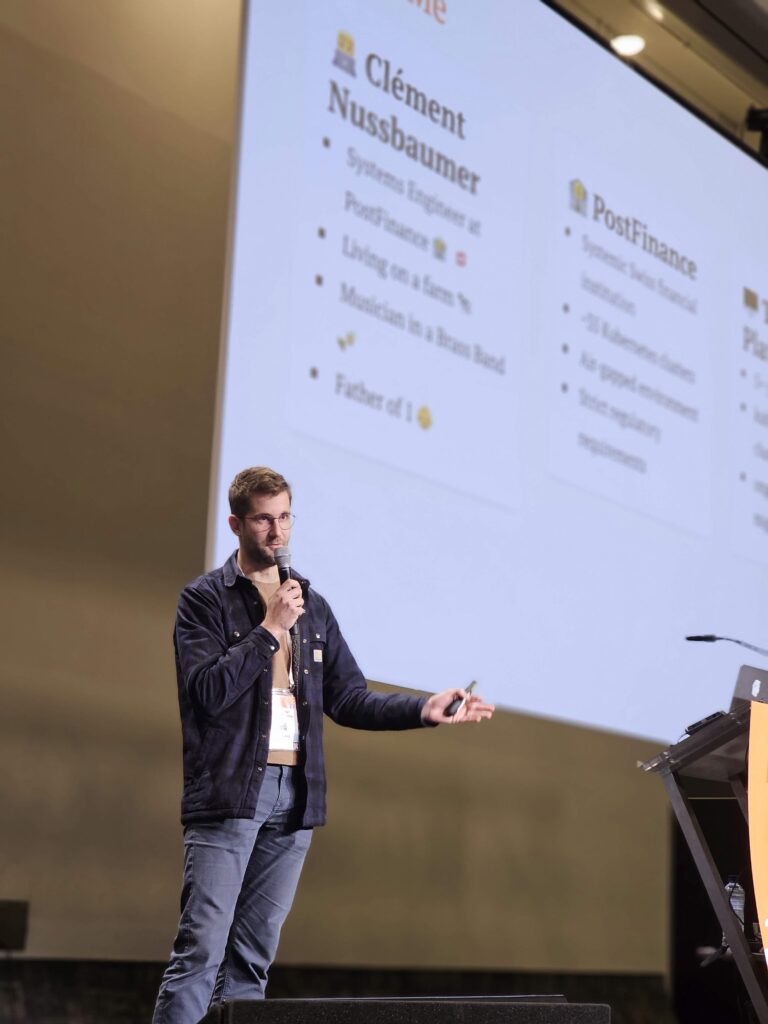
Clément Nussbaumer – PostFinance
Ein perfektes Beispiel dafür, was diese Community ausmacht: Offen, kollaborativ und mit viel Engagement dabei.
Denn am Ende entstehen die besten Gespräche oft ausserhalb der offiziellen Sessions.
Der KubeCon Swiss Apéro – Community in Bestform
Ein weiteres Highlight war der KubeCon Swiss Apéro organisiert von Rocket Engineers.
Rund 130 Leute aus der Schweizer Cloud-Native-Community kamen in Amsterdam zusammen.
Mehr als nur Talks
Neben dem offiziellen Programm gab es auch dieses Jahr wieder viele Side-Events und Community-Momente:
KubeTrain
KubeCon Swiss Apéro
Events von Upbound, Isovalent und vielen mehr
Unzählige spontane Treffen und Diskussionen
Genau dort entstehen oft die besten Ideen und neuen Kollaborationen.
Unsere wichtigsten Learnings
Die KubeCon Europe 2026 hat einige klare Trends bestätigt:
Souveränität wird konkret und umsetzbar
AI entwickelt sich in Richtung echter Plattform-Use-Cases
Offene Ökosysteme ersetzen isolierte Lösungen
Community bleibt der zentrale Treiber
Und vielleicht am wichtigsten:
👉 Die besten Ideen entstehen nicht allein – sondern gemeinsam
Danke, Amsterdam
Ein grosses Dankeschön an alle, die wir diese Woche treffen durften – Partner, Kunden, Contributor und die gesamte Cloud-Native-Community.
Wir nehmen viele neue Impulse, Kontakte und Ideen mit nach Hause.
VSHN erhält Red Hat Partner Award 2025 für Plattformmodernisierung
12. März 2026
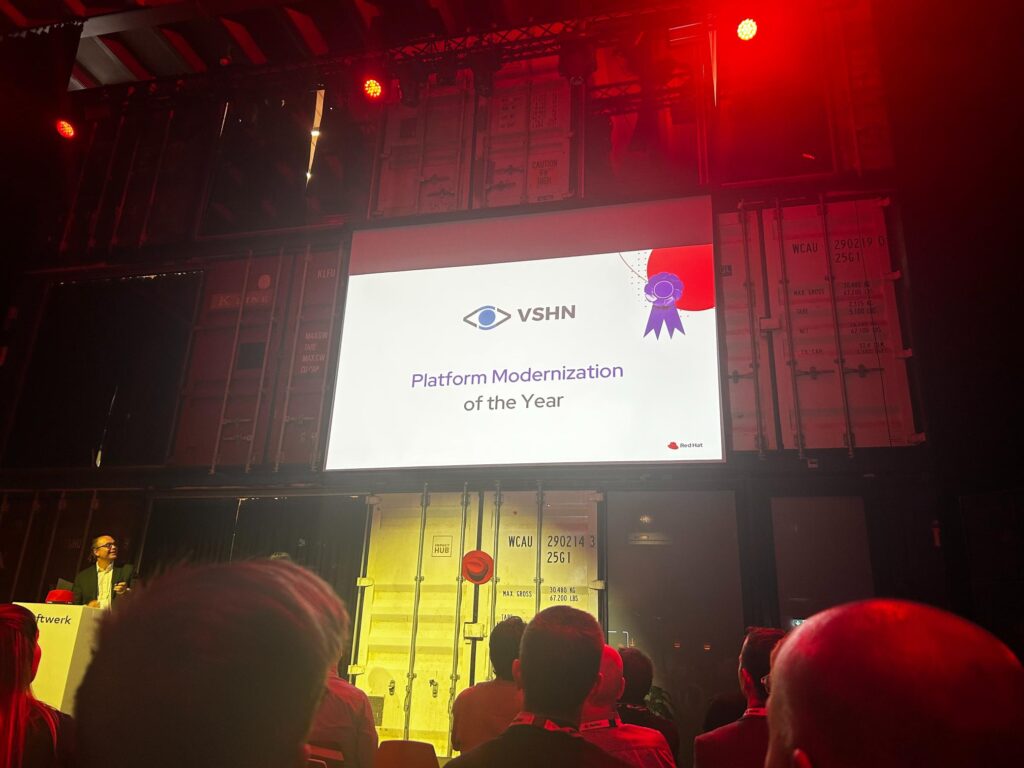
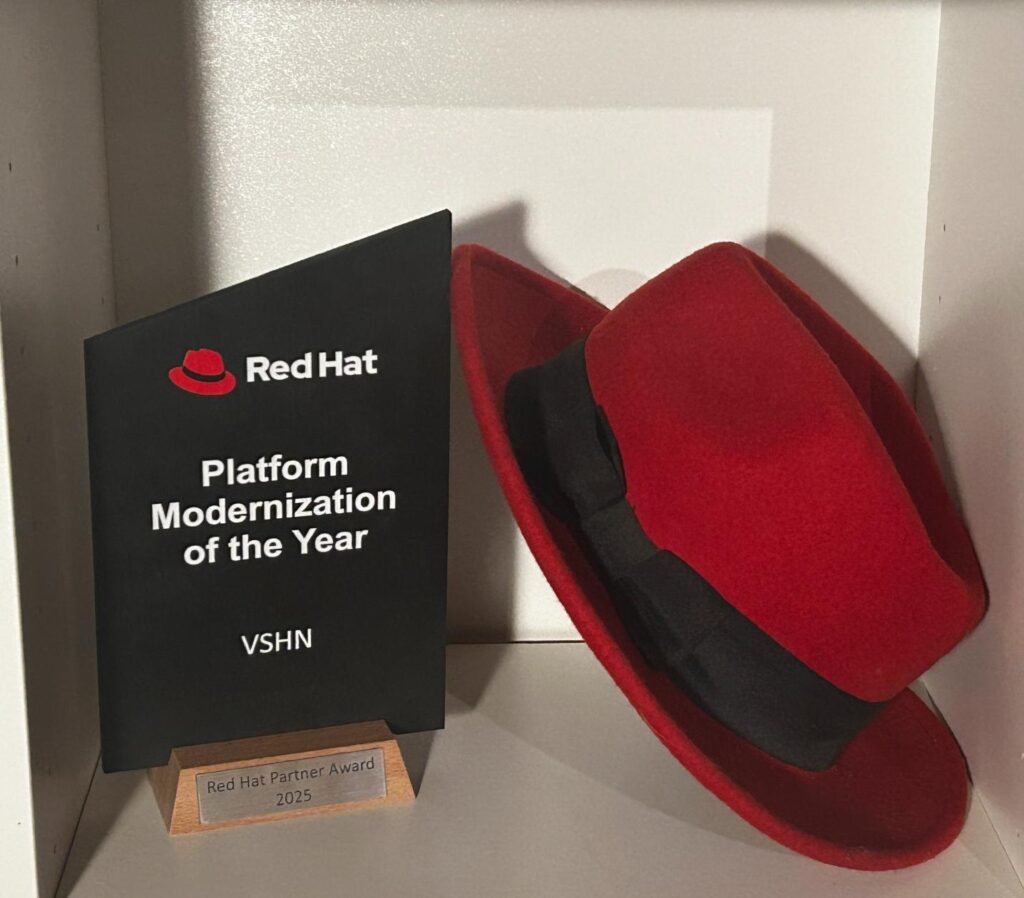
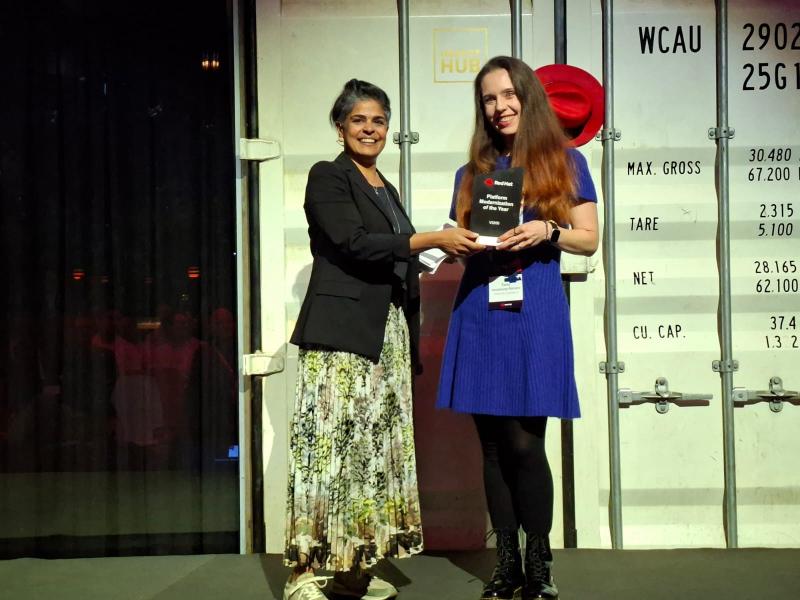
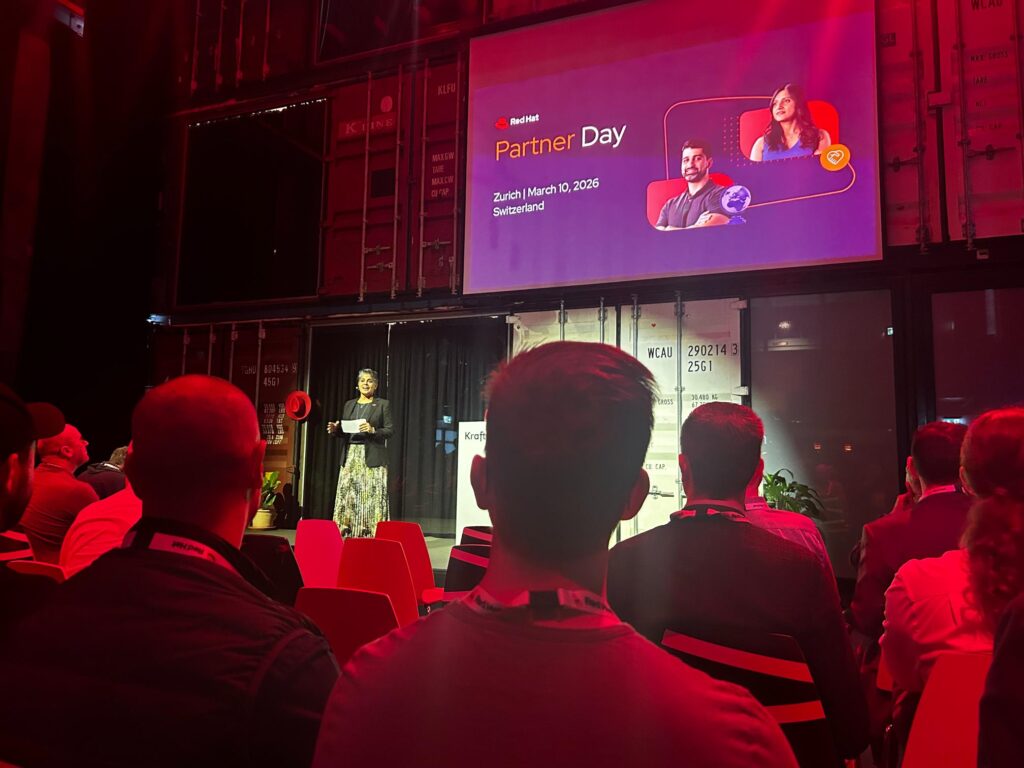
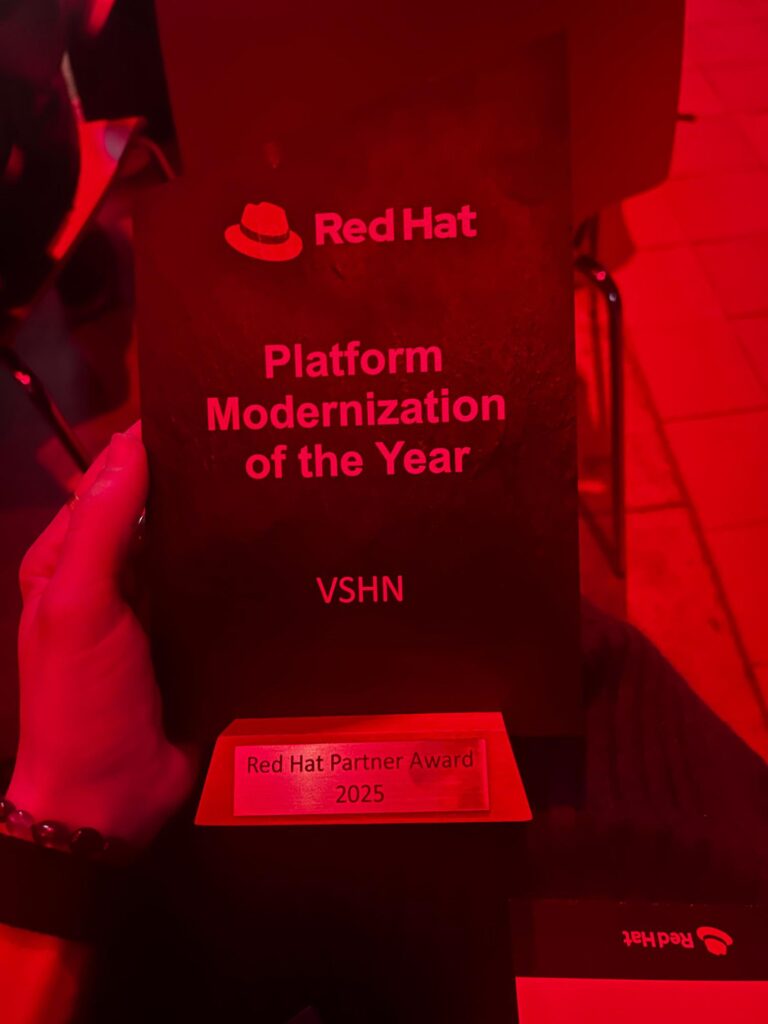
Am 10. März 2026 erhielt VSHN AG beim Red Hat Switzerland Partner Day 2026 in Zürich den Red Hat Partner Award 2025 in der Kategorie „Platform Modernization of the Year“.
Die Auszeichnung würdigt die gemeinsame Arbeit von VSHN mit Health Info Net AG (HIN) zur Modernisierung einer der wichtigsten digitalen Infrastrukturen im Schweizer Gesundheitswesen.
Rückgrat der digitalen Gesundheitskommunikation
Seit fast dreissig Jahren treibt HIN die Digitalisierung des Schweizer Gesundheitswesens voran. Das Unternehmen betreibt sichere digitale Dienste wie verschlüsselte @hin.ch-E-Mail-Adressen für Gesundheitsfachpersonen sowie Organisationen wie Arztpraxen, Spitäler, Apotheken und Behörden in der ganzen Schweiz.
Heute nutzen mehr als 50.000 Gesundheitsfachpersonen die Dienste von HIN, und das Netzwerk verbindet über 90% der relevanten Akteure im Schweizer Gesundheitswesen. Damit ist HIN ein zentraler Bestandteil der digitalen Kommunikationsinfrastruktur im Gesundheitssektor.
Der Betrieb einer solchen Plattform erfordert höchste Anforderungen an Sicherheit, Zuverlässigkeit und Skalierbarkeit, da sensible Gesundheitsdaten und kritische Kommunikationsprozesse davon abhängen.
Aufbauend auf einer bewährten Grundlage
Mit der Weiterentwicklung der digitalen Dienste von HIN spiegelte die zugrunde liegende Infrastruktur zunehmend eine frühere Phase der technischen Entwicklung wider. Die bestehende Umgebung, die auf dedizierten physischen Servern und langfristigen Hosting-Partnerschaften basierte, hatte sich über viele Jahre als zuverlässig erwiesen.
Gleichzeitig entstand der Bedarf, diese stabile Grundlage um mehr Flexibilität, Standardisierung und moderne Betriebsmodelle zu ergänzen.
Um diese Transformation voranzutreiben, startete HIN Project Phoenix – eine Initiative, inspiriert von den Prinzipien des Buchs The Phoenix Project. Ziel war es, die IT-Infrastruktur neu zu gestalten und gleichzeitig eine agilere und resilientere Organisation zu ermöglichen.
Zu den zentralen Prinzipien des Projekts gehörten:
GitOps und Traceability als zentrale Quelle für Konfigurationen und Infrastrukturänderungen
Eine Dual-Vendor-Strategie, um Vendor Lock-in auf allen Infrastruktur-Ebenen zu vermeiden
Eine Security-First-Architektur, die Datenschutz, Compliance und Datensicherheit priorisiert
Standardisierung und Skalierbarkeit auf Basis offener Technologien
Automatisierung und iterative Verbesserungen zur Steigerung der betrieblichen Effizienz
Eine schnellere Bereitstellung neuer digitaler Gesundheitsdienste
Ein strategisch wichtiger Bestandteil der Transformation ist zudem die geplante Umsetzung des Secure Swiss Health Network (SSHN) auf Basis der SCION Internet architecture, einer Next-Generation-Netzwerkarchitektur für besonders sichere und hochverfügbare Kommunikationspfade.
Eine Cloud-native Plattform für die Zukunft
Um diese Vision umzusetzen, arbeitete HIN mit VSHN zusammen, um eine moderne cloud-native Plattform zu konzipieren und aufzubauen.
Die Plattform basiert auf Red Hat OpenShift, einer Kubernetes-basierten Containerplattform, die skalierbare Anwendungsbereitstellung und moderne DevOps-Workflows ermöglicht.
Airlock Microgateway ist Teil dieser Plattform und schützt Webanwendungen und APIs, die auf OpenShift betrieben werden. Airlock Microgateway implementiert die Kubernetes Gateway API und bietet Schutz auf Anwendungsebene direkt innerhalb der cloud-nativen Plattform. Dies unterstützt den Sicherheitsansatz von HIN, indem Sicherheitsrichtlinien als Code definiert und nach GitOps-Prinzipien betrieben werden.
Ein wichtiger Bestandteil der Plattformarchitektur ist ein moderner Sicherheitsansatz auf Basis der Prinzipien Zero Trust und Defense in Depth. Während klassische Netzwerksicherheitsmodelle stark auf eine zentrale Perimeter-Firewall setzen, führt ein Zero-Trust-Ansatz zu deutlich stärkerer Netzwerk-Mikrosegmentierung und damit zu einem verteilten Sicherheitsmodell.
Bei HIN wurde die Infrastruktur sowohl in öffentliche als auch private Bereiche unterteilt. Zusätzlich werden die privaten Netzwerke, wo immer möglich, mithilfe von Kubernetes Network Policies weiter segmentiert.
Dieser mehrschichtige Sicherheitsansatz bedeutet, dass ein potenzieller Angreifer zunächst mehrere Schutzebenen überwinden und sich anschliessend auf verschiedenen Ebenen authentifizieren müsste – etwa über OIDC oder Zertifikate. Selbst im unwahrscheinlichen Fall eines erfolgreichen Angriffs sorgt die Segmentierung dafür, dass der Zugriff auf eine klar abgegrenzte Zone beschränkt bleibt und nicht die gesamte Plattform kompromittiert werden kann.
Um langfristige Flexibilität sicherzustellen und Abhängigkeiten von einzelnen Anbietern zu vermeiden, folgt die Plattform einer Dual-Vendor-Cloudstrategie und läuft auf zwei europäischen Cloud-Anbietern:
cloudscale.ch, einem Schweizer Cloud-Provider mit Fokus auf souveräne Infrastruktur
Exoscale, einem europäischen Cloud-Provider mit Rechenzentren in mehreren europäischen Ländern sowie starken Datenschutz- und Compliance-Standards
Diese Architektur ermöglicht es HIN, eine moderne Plattform zu betreiben und gleichzeitig langfristige Unabhängigkeit bei Infrastrukturentscheidungen zu bewahren.
Die Ergebnisse
Die Plattformmodernisierung brachte für HIN mehrere wichtige Verbesserungen:
Schnellere Bereitstellung und Skalierung von Anwendungen
Schutz von Webanwendungen und APIs mit Airlock Microgateway, einer Implementierung der Kubernetes Gateway API
Verbesserte Sicherheits- und Compliance-Funktionen im Einklang mit Schweizer Gesundheitsvorschriften
Höhere operative Effizienz durch Automatisierung und reduzierte manuelle Prozesse
Ein kultureller Wandel hin zu DevOps, der kontinuierliche Verbesserung und Innovation ermöglicht
Durch die Kombination aus cloud-nativen Technologien, Automatisierung und Sicherheitsfokus ist HIN heute gut aufgestellt, um die zukünftigen Anforderungen des Schweizer Gesundheitswesens zu unterstützen.
Der Red Hat Partner Award „Platform Modernization of the Year“ zeichnet Projekte aus, die zeigen, wie offene Technologien und moderne Plattformen kritische IT-Umgebungen erfolgreich transformieren können.
Beim Partner Day in Zürich würdigte Red Hat mehrere Schweizer und internationale Partner für Projekte rund um Automatisierung, Hybrid Cloud, Virtualisierung und Plattformmodernisierung.
Die Auszeichnung unterstreicht, welchen Beitrag moderne DevOps-Praktiken und offene Plattformen in Bereichen leisten können, in denen Sicherheit, Vertrauen und Zuverlässigkeit besonders wichtig sind.
Ein starkes Ökosystem
Projekte dieser Grössenordnung sind nur durch Zusammenarbeit möglich. Die Modernisierung der HIN-Plattform brachte Technologiepartner, Cloud-Infrastruktur-Anbieter und Plattform-Engineering-Expertise zusammen.
Das Projekt ist zudem ein Beispiel für das Open Sovereign-Ökosystem, in dem Organisationen zusammenarbeiten, um sichere, offene und souveräne digitale Infrastrukturen für kritische Bereiche wie das Gesundheitswesen aufzubauen.
Mehr erfahren
Wer mehr über das Projekt erfahren möchte, findet in unserer ausführlichen HIN Success Story weitere Informationen zur Plattformarchitektur, zur Transformation sowie zur Zusammenarbeit der beteiligten Partner.
Ein grosser Dank geht an die Teams von HIN, Red Hat und alle Beteiligten, die zu diesem Projekt beigetragen haben.
Wir sind stolz darauf, Plattformen zu unterstützen, die eine so wichtige Rolle in der digitalen Infrastruktur der Schweiz spielen, und freuen uns darauf, diesen Weg gemeinsam weiterzugehen.
Cloud Native Computing Switzerland Meetup – März 2026 Recap
10. März 2026
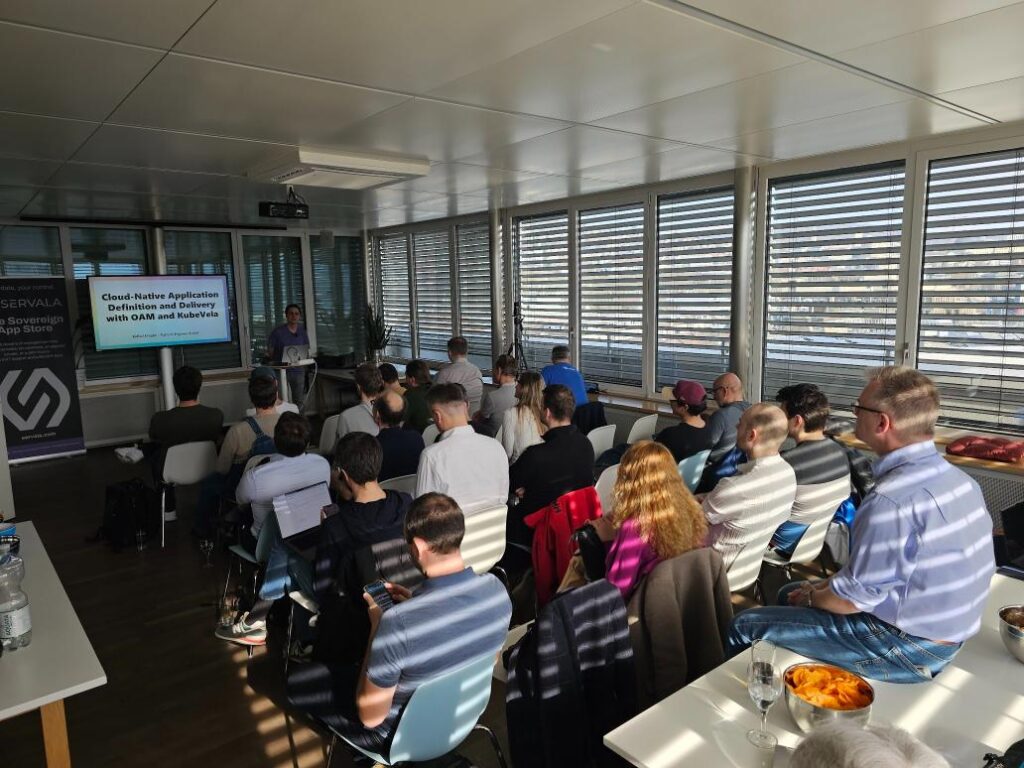
Am 10. März traf sich die Cloud Native Computing Switzerland Meetup Community erneut im VSHN Tower in Zürich zu einem Nachmittag voller technischer Talks, Diskussionen und Austausch innerhalb der Cloud-Native-Community.
Mit inzwischen 3.000 Mitgliedern gehört die Gruppe zu den aktivsten Cloud-Native-Communities in der Schweiz und bringt regelmässig Platform Engineers, DevOps Engineers, Architektinnen und Architekten sowie Open-Source-Enthusiasten zusammen.
Die März-Ausgabe bot vier Talks rund um Themen wie Kubernetes Security, Plattform-Engineering und MLOps.
Begrüssung und Community Updates
Aarno Aukia und Patrick Mathers – VSHN
Das Meetup begann mit einer kurzen Begrüssung und Community-Updates durch die Organisatoren. Die CNC Switzerland Meetups folgen dabei einigen klaren Prinzipien:
Alle Vorträge sind technisch und Open-Source-orientiert
Keine Produkt- oder Sales-Pitches
Die Talks finden auf Englisch statt
Speaker aus unterrepräsentierten Gruppen sind ausdrücklich willkommen
Diese Grundsätze sorgen dafür, dass das Meetup eine echte technische Community-Veranstaltung bleibt und keine Marketingplattform wird.
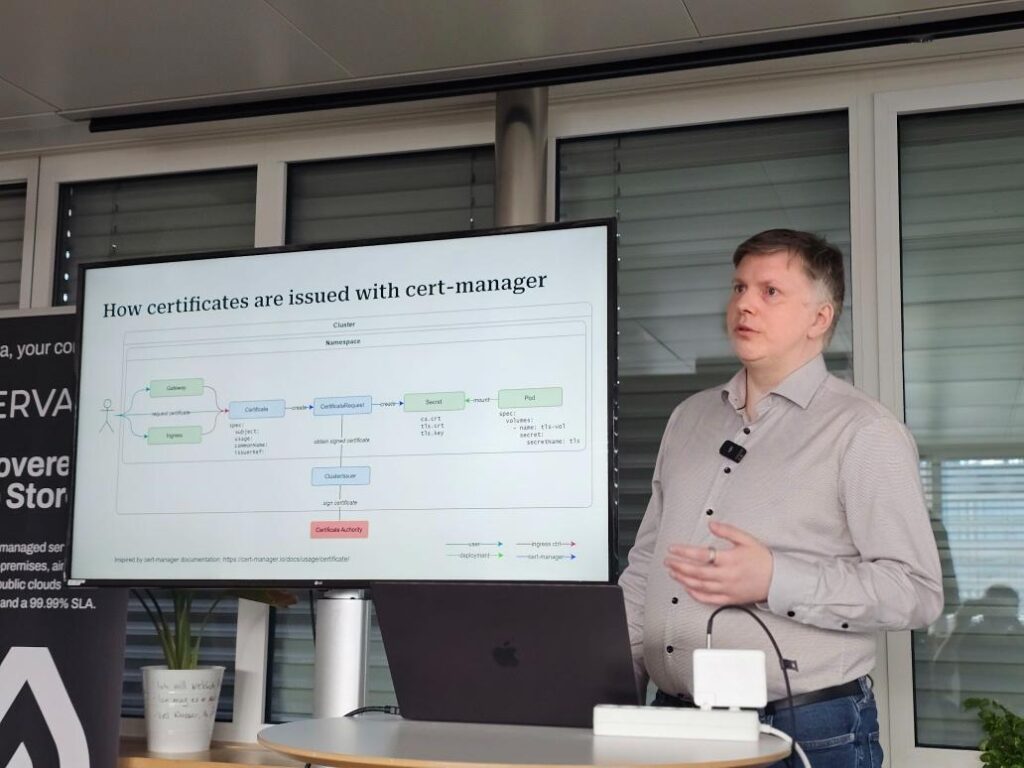
Der erste Vortrag widmete sich einer praktischen Herausforderung im Betrieb von Kubernetes-Clustern: TLS-Zertifikatsrotation.
Janne Kataja von SIX erklärte, wie Anwendungen TLS-Zertifikate im laufenden Betrieb neu laden können, ohne dass Pods neu gestartet werden müssen.
In Kubernetes werden Zertifikate häufig in Secrets gespeichert und in Pods gemountet. Wenn ein Zertifikat beispielsweise durch cert-manager erneuert wird, aktualisiert Kubernetes automatisch das gemountete Secret. Anwendungen mit Hot-Reload-Mechanismen können diese Änderungen erkennen und die Zertifikate dynamisch neu laden.
Der Ansatz ermöglicht:
nahtlose Zertifikatsrotation
höhere Verfügbarkeit
den Einsatz kurzlebiger Zertifikate für bessere Sicherheit
Der Vortrag zeigte eindrücklich, wie bereits kleine architektonische Entscheidungen die Stabilität und Betriebssicherheit von Plattformen deutlich verbessern können.
Application-Centric Platforms mit OAM und KubeVela
Der zweite Talk beschäftigte sich mit einem Thema, das in vielen Organisationen aktuell stark an Bedeutung gewinnt: Platform Engineering und Internal Developer Platforms.
Raffael Klingler von AXA stellte das Open Application Model (OAM) vor und zeigte, wie dieser Ansatz den Fokus von Kubernetes-Infrastruktur auf applikationszentrierte Definitionen verschiebt.
Statt komplexe Kubernetes-Manifeste zu schreiben, definieren Entwickler ihre Anwendungen über modulare, wiederverwendbare Bausteine. KubeVela übersetzt diese abstrakten Definitionen anschliessend in konkrete Infrastruktur- und Kubernetes-Ressourcen.
Der Ansatz ermöglicht unter anderem:
standardisierte Deployment-Patterns
weniger Kubernetes-Komplexität für Entwickler
Integration von Cloud-Services und GitOps-Workflows
Gerade im Kontext von Internal Developer Platforms zeigt OAM, wie Kubernetes für Entwicklungsteams zugänglicher und produktiver werden kann.
DevOps für AI: Machine Learning mit Kubeflow in Produktion bringen
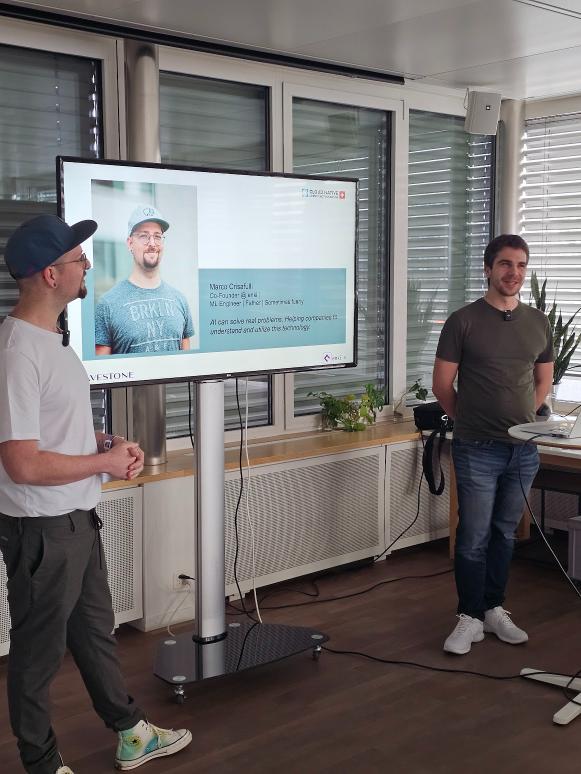
Fabrizio Lazzaretti (Wavestone) & Marco Crisafulli (enki)
Künstliche Intelligenz ist aktuell eines der dominierenden Themen in der IT. Dennoch scheitern viele AI-Initiativen daran, Modelle zuverlässig in Produktion zu betreiben.
Fabrizio Lazzaretti und Marco Crisafulli zeigten in ihrem Vortrag, wie MLOps-Praktiken und Kubeflow helfen können, die Lücke zwischen Data Science und produktiven Systemen zu schliessen.
Anhand eines durchgängigen Praxisbeispiels zeigten die Speaker, wie Organisationen von experimentellen AI-Projekten zu skalierbaren, produktionsreifen ML-Plattformen gelangen können.
Eine zentrale Erkenntnis des Talks: AI-Systeme brauchen starke DevOps-Grundlagen – oft sogar noch mehr als klassische Software.
Der letzte Vortrag beschäftigte sich mit einem wichtigen Wandel im Kubernetes-Netzwerk-Ökosystem.
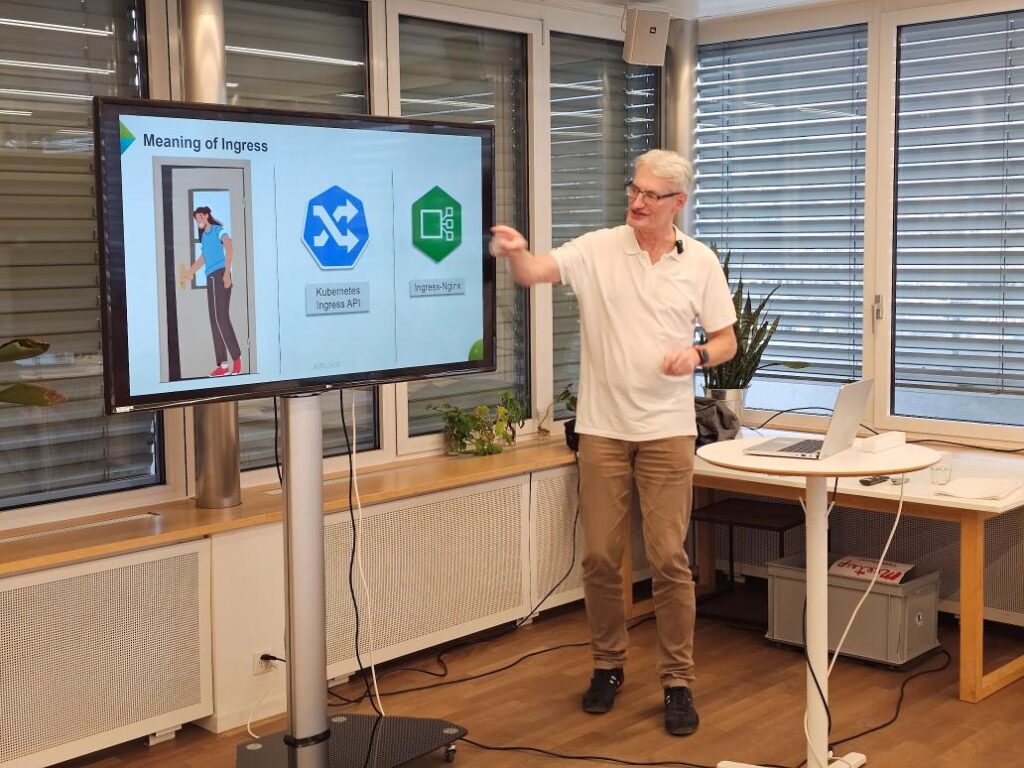
Urs Zurbuchen von Airlock erklärte, warum das traditionelle Ingress-Modell, das lange Zeit stark vom NGINX Ingress Controller geprägt war, zunehmend an seine Grenzen stösst.
Viele Kubernetes-Nutzer kennen Herausforderungen wie:
komplexe Konfigurationen
eine starke Abhängigkeit von Annotationen
Sicherheitsprobleme bei älteren Implementierungen
Die Gateway API entwickelt sich derzeit zu einem neuen Standard, der diese Einschränkungen adressieren soll.
Der Vortrag zeigte:
die architektonischen Vorteile der Gateway API
warum sie als zukünftiger Standard gilt
mögliche Migrationspfade für bestehende Cluster
Für viele Teilnehmende bot der Vortrag einen hilfreichen Überblick darüber, wohin sich Kubernetes Networking in Zukunft entwickelt.
Networking und Apéro
Nach den Vorträgen blieb Zeit für Diskussionen, Austausch und das traditionelle Meetup-Apéro.
Solche Veranstaltungen zeigen immer wieder, wie stark die Schweizer Cloud-Native-Community ist: Engineers aus unterschiedlichsten Unternehmen teilen ihre Erfahrungen, diskutieren neue Technologien und lernen voneinander.
Talks ansehen
Die Aufzeichnungen der Vorträge werden auf dem VSHN TV YouTube Channel veröffentlicht.
Abonniere den Channel, um benachrichtigt zu werden, sobald die Videos online sind.
Teil der Community werden
Das Cloud Native Computing Switzerland Meetup richtet sich an Entwicklerinnen und Entwickler, Architektinnen und Architekten sowie Engineers, die sich für Cloud-Native-Technologien und Open Source interessieren.
Wenn du selbst ein Projekt vorstellen oder einen Talk halten möchtest, kannst du deinen Vorschlag hier einreichen.
Wir freuen uns darauf, dich beim nächsten Meetup zu sehen.
DevOps für AI: LLMs in Produktion mit Kubernetes und Kubeflow betreiben
9. März 2026
Large Language Models (LLMs) werden zunehmend Teil moderner Softwaresysteme. Von Chatbots und Copilots über Retrieval-Systeme bis hin zu AI-Agenten – immer mehr Organisationen integrieren generative AI in echte Produktionsumgebungen. Während es heute einfacher denn je geworden ist, AI-Prototypen zu bauen, bleibt der zuverlässige Betrieb von LLMs in Produktion eine grosse Herausforderung.
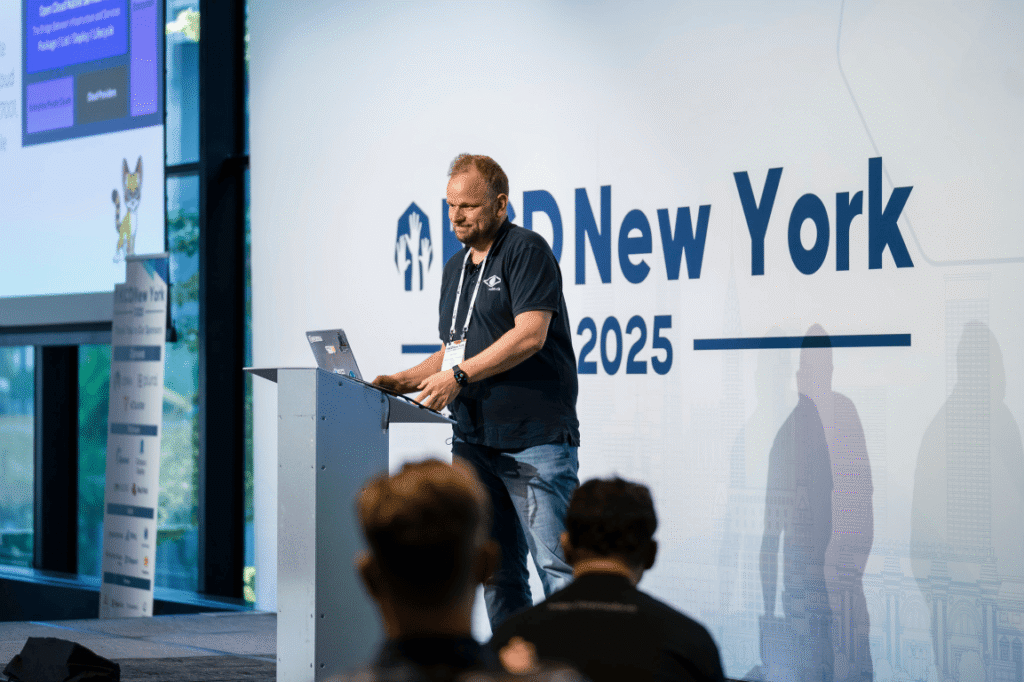
Auf den Kubernetes Community Days New York teilte Aarno Aukia praktische Einblicke, was es braucht, um LLMs mit bewährten DevOps-Praktiken zu betreiben. Sein Vortrag machte eine wichtige Realität deutlich: AI-Systeme benötigen weiterhin starke DevOps-Fundamente – möglicherweise sogar mehr als klassische Softwaresysteme.
Aarno Aukia’s Talk am KCD New York
DevOps trifft auf AI
DevOps war schon immer darauf ausgerichtet, die Lücke zwischen Entwicklung und Betrieb zu schliessen. Entwickler konzentrieren sich auf die Anwendungslogik und Daten, während Operations-Teams dafür sorgen, dass Software zuverlässig in Produktion läuft. In den letzten zehn Jahren haben sich DevOps-Praktiken rund um Automatisierung, Observability und Continuous Delivery stark weiterentwickelt.
In vielen Organisationen folgt Software heute einer etablierten Pipeline: Entwickler committen Code in Git, automatisierte CI/CD-Pipelines bauen und paketieren die Anwendung, und Kubernetes deployt und betreibt sie in Produktion. Monitoring- und Logging-Systeme schaffen Transparenz darüber, wie sich die Anwendung verhält, sodass Entwickler sie kontinuierlich verbessern können.
Diese Feedback-Schleife ist zum Rückgrat moderner Cloud-Native-Entwicklung geworden.
Wenn jedoch AI ins Spiel kommt, verändert sich dieses Modell in mehreren wichtigen Punkten.
AI-Systeme verhalten sich anders
Einer der grössten Unterschiede zwischen klassischen Anwendungen und AI-basierten Systemen ist die Deterministik. Traditionelle Software verhält sich vorhersehbar: Bei gleichem Input entsteht immer derselbe Output. LLMs funktionieren dagegen völlig anders.
Large Language Models sind probabilistische Systeme. Sie erzeugen Antworten, indem sie das nächste Token basierend auf dem Kontext vorhersagen und damit statistische Entscheidungen darüber treffen, was als Nächstes folgt. Das bedeutet, dass selbst kleine Änderungen im Prompt oder in der Eingabe zu sehr unterschiedlichen Ergebnissen führen können.
Eine scheinbar harmlose Anpassung eines System-Prompts kann das Verhalten eines Modells komplett verändern. In einem Beispiel führte bereits das Hinzufügen eines saisonalen Themas zu einem Chatbot-Prompt dazu, dass das Modell grundlegende Fragen nicht mehr korrekt beantworten konnte.
Für Operations-Teams entsteht dadurch eine neue Kategorie von Komplexität. Anstatt deterministische Systeme zu debuggen, müssen sie nun Systeme betreiben, deren Ergebnisse sich je nach Kontext subtil verändern können.
Testing wird dadurch deutlich komplexer.
Die Herausforderung beim Testen von AI
Klassisches Software-Testing ist vergleichsweise einfach. Ein Test liefert einen Input und überprüft, ob der Output exakt dem erwarteten Wert entspricht.
AI-Systeme passen nicht in dieses Modell. Wenn ein LLM eine Antwort generiert, kann diese korrekt sein, auch wenn sie sich in der Formulierung vom erwarteten Ergebnis unterscheidet. Gleichzeitig kann sie subtile sachliche Fehler oder Halluzinationen enthalten.
Zu bestimmen, ob eine Antwort akzeptabel ist, erfordert daher oft eine semantische Bewertung statt eines strikten Vergleichs. In manchen Fällen verwenden Organisationen sogar ein weiteres LLM, um die Ausgabe des ersten Modells zu bewerten. Dadurch entsteht ein völlig neues Testing-Paradigma, das viele Teams erst noch lernen zu beherrschen.
Mehr Artefakte zu verwalten
AI-Systeme bringen ausserdem zusätzliche Artefakte mit sich, die verwaltet und versioniert werden müssen.
In klassischen DevOps-Pipelines bestehen die wichtigsten Artefakte aus Source Code und Container Images. Bei AI-Workloads kommen jedoch weitere Komponenten hinzu: Datensätze, Trainingsartefakte, Prompts und Modelldateien. Diese Modelle sind oft sehr gross – teilweise mehrere Dutzend Gigabyte – und müssen sorgfältig gespeichert und versioniert werden.
Ohne saubere Versionierung wird es extrem schwierig, Probleme zu debuggen oder Ergebnisse später zu reproduzieren. Wenn sich ein Modell unerwartet verhält, müssen Teams genau wissen, welche Modellversion, welcher Datensatz und welche Konfiguration beim Deployment verwendet wurden.
Das erhöht die operative Komplexität von AI-Systemen erheblich.
Observability wird kritisch
Da LLMs nicht deterministisch sind, wird Observability noch wichtiger als in klassischen Systemen.
Logging muss deutlich mehr Kontext erfassen als bisher. Statt nur Anwendungsereignisse zu protokollieren, müssen Teams möglicherweise den vollständigen Prompt, die Modellantwort, die Modellversion und weitere Konfigurationsparameter speichern. Nur so können Betreiber später nachvollziehen, was genau passiert ist.
Ohne detaillierte Observability kann das Debugging von AI-Systemen schnell unmöglich werden.
Offene Modelle vs. gehostete APIs
Eine weitere wichtige operative Entscheidung ist die Wahl zwischen geschlossenen und offenen Modellen.
Gehostete AI-APIs bieten Komfort und leistungsstarke Funktionen, bringen aber auch Einschränkungen mit sich. In vielen Fällen haben Organisationen keine Kontrolle darüber, wann Modellupdates stattfinden oder welche Minor-Version gerade aktiv ist. Das kann Debugging und Reproduzierbarkeit erschweren.
Open-Weight- oder Open-Source-Modelle bieten dagegen mehr Kontrolle im Betrieb. Sie können heruntergeladen, versioniert, lokal getestet und auf eigener Infrastruktur betrieben werden. Organisationen können so selbst entscheiden, wann und wie Updates ausgerollt werden.
Gerade für regulierte Branchen wie Finanzwesen, Gesundheitswesen oder öffentliche Verwaltung ist dieses Mass an Kontrolle entscheidend.
Kubernetes als Fundament
Hier kommt Kubernetes als zentraler Bestandteil der AI-Infrastruktur ins Spiel.
Kubernetes löst bereits viele operative Herausforderungen beim Betrieb verteilter Systeme. Es bietet Mechanismen für Container-Orchestrierung, Ressourcenmanagement, Autoscaling und Fehlertoleranz. Für AI-Workloads besonders wichtig ist die Fähigkeit, auch GPU-Ressourcen zu verwalten.
Kubeflow erweitert Kubernetes um spezialisierte Komponenten für Machine-Learning-Workflows. Es hilft dabei, den gesamten Lebenszyklus von AI-Modellen zu verwalten – vom Training bis zum Betrieb der Inferenz.
Mit Kubeflow Pipelines können Teams Workflows für die Modellentwicklung und das Training automatisieren. Diese Pipelines orchestrieren komplexe Prozesse wie Datenvorverarbeitung, Trainingsläufe, Evaluationen und das Verpacken von Modellen für Deployments.
Für viele Organisationen, die LLMs einsetzen, liegt der Fokus jedoch nicht auf dem Training eigener Modelle, sondern darauf, bestehende Modelle zuverlässig in Produktion zu betreiben.
Hier kommt KServe ins Spiel.
LLMs mit KServe betreiben
KServe ist ein Kubernetes-natives Framework für Model Serving, das das Deployment und den Betrieb von AI-Modellen vereinfacht. Es ermöglicht Teams, Inferenzservices auf Kubernetes über standardisierte APIs bereitzustellen.
Ein typisches Deployment besteht aus einem Container, der einen Model Server betreibt, häufig basierend auf Runtimes wie vLLM. Der Container lädt das Modell, nutzt GPU-Ressourcen für die Inferenz und stellt einen API-Endpunkt für Anwendungen bereit.
KServe integriert sich mit Kubernetes-Autoscaling-Mechanismen und Observability-Tools, sodass AI-Workloads dynamisch skaliert und ihr Verhalten in Produktion überwacht werden kann.
Da alles als Kubernetes-Ressource läuft, können Teams dieselben DevOps-Praktiken nutzen, die sie bereits für andere Anwendungen einsetzen.
Ein schnell wachsendes Ökosystem
Das Ökosystem rund um AI-Infrastruktur entwickelt sich derzeit extrem schnell. Neue Projekte entstehen laufend, um die besonderen Herausforderungen beim Betrieb von LLMs im grossen Massstab zu adressieren.
Ein Beispiel ist LLMD, ein Kubernetes-Operator speziell für LLM-Inferenz. Er baut auf bestehenden Technologien wie vLLM auf, ergänzt diese jedoch um zusätzliche Funktionen wie Request-Routing, Modellselektion, Caching und intelligentes Scaling.
Solche Tools zeigen, wie sich das Cloud-Native-Ökosystem an die operativen Anforderungen von AI-Workloads anpasst.
AI braucht weiterhin DevOps
Trotz des grossen Hypes rund um generative AI bleibt eine zentrale Erkenntnis bestehen: AI-Systeme brauchen weiterhin starke operative Grundlagen.
LLMs in Produktion zu betreiben bedeutet weit mehr, als einfach eine API aufzurufen. Es erfordert sorgfältiges Management von Modellen, Infrastruktur, Observability und Deployment-Prozessen.
Kubernetes und Kubeflow bieten eine leistungsfähige Plattform, um diese Herausforderungen zu bewältigen. Durch die Anwendung bewährter DevOps-Prinzipien auf AI-Systeme können Organisationen Plattformen aufbauen, die nicht nur intelligent, sondern auch zuverlässig und skalierbar sind.
Während AI zunehmend zum Standardbestandteil moderner Anwendungen wird, wird die Fähigkeit, diese Systeme effizient zu betreiben, genauso wichtig wie die Modelle selbst.
Genau hier kommen Plattformansätze ins Spiel. Anstatt dass jedes Team komplexe Stacks selbst aufbauen und betreiben muss, können Plattformen fertige Services auf Kubernetes bereitstellen. Ein Beispiel dafür ist Servala – Sovereign App Store, ein Kubernetes-nativer Marktplatz, der Organisationen mit einem Katalog von Managed Cloud-Native-Services verbindet, darunter Datenbanken, Storage, Developer Tools und AI-fähige Infrastrukturkomponenten.
Beste Kubernetes Distributionen 2026 – und warum du sie vielleicht nicht selbst betreiben solltest
2. März 2026
Kubernetes ist zum Rückgrat der modernen digitalen Infrastruktur geworden – es treibt alles an, von SaaS-Plattformen bis hin zu unternehmenskritischen Systemen im Gesundheitswesen, in der Finanzbranche und in der öffentlichen Verwaltung. Doch eine Sache wird immer noch weit unterschätzt: Kubernetes allein reicht nicht.
Der Betrieb von Kubernetes in Produktion erfordert weit mehr als das Upstream-Projekt. Du brauchst Netzwerk, Storage, Observability, Security-Hardening, Upgrade-Tooling und operative Prozesse – alles eng integriert und kontinuierlich gepflegt.
Genau hier kommen Kubernetes-Distributionen ins Spiel.
Und wenn du diese Komplexität nicht selbst betreiben möchtest, gibt es eine Abstraktionsebene höher: Managed Kubernetes oder Managed OpenShift.
In diesem Beitrag werfen wir einen Blick auf die Kubernetes-Distributionslandschaft im Jahr 2026 und erklären, warum das Auslagern des Betriebs oft die klügste Wahl ist.
Was ist Kubernetes?
Kubernetes (K8s) ist das Open-Source-Orchestrierungssystem für containerisierte Anwendungen. Ursprünglich von Google entwickelt, hat es sich zum De-facto-Standard für das Deployment, die Skalierung und den Betrieb von Containern in Cloud-, Hybrid- und On-Premises-Umgebungen etabliert.
Heute wird Kubernetes von der Cloud Native Computing Foundation (CNCF) verwaltet, die eine herstellerneutrale Entwicklung, offene Standards und eine starke Community-getriebene Roadmap gewährleistet.
Kubernetes selbst ist am besten als Motor zu verstehen. Um wirklich voranzukommen, brauchst du das drum herum gebaute Auto – und genau das liefern Kubernetes-Distributionen.
Die aktuelle Kubernetes-Version per 2. März 2026 ist v1.35. Das Kubernetes-Projekt pflegt Release-Branches für die drei neuesten Minor-Releases (aktuell 1.35, 1.34, 1.33). Kubernetes 1.19 und neuer erhält ca. 1 Jahr Patch-Unterstützung. Kubernetes 1.18 und älter erhielt ca. 9 Monate Patch-Unterstützung.
Zu jedem Zeitpunkt befinden sich die drei neuesten Minor-Versionen im Mainstream-Support, wobei jedes Release für ca. 14 Monate unterstützt wird. Regelmässige Upgrades sind also keine Option – sie sind eine zentrale operative Anforderung.
Branchenberichte zeigen konsistent, dass die Mehrheit der Produktionscluster unterstützte Versionen einsetzt, ein erheblicher Anteil jedoch aufgrund operativer Komplexität hinterherhinkt. Laut dem Kubernetes-Adoptionsbericht 2025 von Datadog laufen 78 % der Hosts auf Kubernetes-Versionen im Mainstream-Support, 19 % auf älteren Versionen mit erweitertem Support und nur 3 % auf nicht mehr unterstützten Releases. Das zeigt, wie wichtig regelmässige Updates und Lifecycle-Management in Produktionsumgebungen geworden sind – und wie leicht sie in selbstverwalteten Setups vernachlässigt werden.
Was definiert eine Kubernetes-Distribution?
Ähnlich wie bei Linux – wo der Kernel mit Treibern, Dienstprogrammen und Konfiguration zu einem vollständigen Betriebssystem (einer Linux-Distribution) kombiniert wird – muss auch Kubernetes mit wesentlichen Tools und Diensten gebündelt werden, um in der Produktion nutzbar zu sein. Genau das leistet eine Kubernetes-Distribution.
Genau wie es verschiedene Linux-Distributionen für unterschiedliche Bedürfnisse gibt – wie Ubuntu, Debian oder Red Hat Enterprise Linux (RHEL) – gibt es auch viele Kubernetes-Distributionen, jede mit anderen Kompromissen bei Benutzerfreundlichkeit, Support, Performance und Ökosystem-Integration.
Eine Kubernetes-Distribution ist eine vorkonfigurierte Version von Upstream-Kubernetes, die die Kernkomponenten (API-Server, Scheduler, Controller-Manager usw.) mit den Tools und Diensten kombiniert, die für einen zuverlässigen Betrieb benötigt werden.
Typische Funktionen, die von Distributionen gebündelt werden:
Installer- und Upgrade-Tooling für Control Plane und Worker Nodes
Networking (CNI), Ingress und manchmal Service Mesh
Storage-Unterstützung durch CSI-Treiber und Backup-Integration
Sicherheitsfunktionen wie Authentifizierung, RBAC und Audit-Logs
Monitoring, Logging und Alerting (oft auf Basis von Prometheus und verwandten Tools)
Developer-Tooling wie GitOps-Pipelines, CLI oder Dashboards
Eine Distribution hilft dabei, das Setup zu standardisieren, den Integrationsaufwand zu reduzieren und Best Practices zu folgen. Aber selbst die beste Distribution muss noch installiert, aktualisiert, gepatcht und betreut werden – und damit kommen wir zur nächsten Ebene.
Kubernetes und Red Hat OpenShift im Jahr 2026
Red Hat OpenShift ist wahrscheinlich die bekannteste Kubernetes-Distribution und verfolgt einen klar meinungsstarken Ansatz. Sie baut auf Upstream-Kubernetes auf und erweitert es zu einer vollständigen Anwendungsplattform.
Wesentliche Merkmale von OpenShift:
Vollständiges Lifecycle-Management und Upgrades
Integrierte Developer-Experience mit Pipelines, GitOps und Image-Builds
OperatorHub für lifecycle-verwaltete Services
Starke Multi-Tenancy, Zugriffskontrolle und Policy-Durchsetzung
Integrierte Observability- und Compliance-Fähigkeiten
OpenShift ist von Anfang an für den Produktionsbetrieb ausgelegt, insbesondere in regulierten Umgebungen oder grossen Organisationen, die Konsistenz und Governance schätzen.
Die aktuelle OpenShift-4.21-Plattform (veröffentlicht im Februar 2026) basiert auf Kubernetes 1.34 und CRI-O 1.34. Sie festigt OpenShifts Position als vertrauenswürdige und umfassende Anwendungsplattform, auf der KI-Workloads, Container und Virtualisierung Seite an Seite laufen – in hybriden Cloud-Umgebungen, mit integrierten Tools und Services für cloud-native, virtuelle und traditionelle Anwendungen.
Wenn du in einer regulierten Branche tätig bist oder eine Plattform brauchst, die von Anfang an produktionsbereit ist, ist OpenShift ein starker Kandidat. Wenn du Flexibilität bevorzugst oder ein minimales Setup möchtest, passen andere Distributionen vielleicht besser.
Die Kubernetes-Distributionslandschaft im Jahr 2026
Es gibt Dutzende von Kubernetes-Distributionen, die meisten fallen jedoch in vier praktische Kategorien.
Enterprise-Grade Kubernetes-Distributionen
Für grosse und regulierte Umgebungen mit starken Anforderungen an Lifecycle-Management und Governance konzipiert:
Red Hat OpenShift – funktionsreiche, hochintegrierte Plattform mit integrierter Governance, Observability und Developer-Tooling
VMware Tanzu Kubernetes Grid – eng integriert mit vSphere und Enterprise-Lifecycle-Tooling
D2iQ Kubernetes Platform (DKP) – fokussiert auf Multi-Cluster-, Hybrid- und Edge-Betrieb mit starken Lifecycle- und Governance-Fähigkeiten
Mirantis Kubernetes Engine (MKE) – gehärtete Enterprise-Distribution mit Unterstützung für Air-Gapped- und FIPS-konforme Umgebungen
Rancher RKE2 – sichere Kubernetes-Distribution mit Fokus auf Hybrid- und Multi-Cluster-Betrieb
Enterprise-Distributionen bieten oft Lifecycle-Automatisierung (Upgrades, Patching), gehärtete Sicherheit (CIS-Benchmarks, FIPS) und Tools für konsistente Multi-Cluster-Policy-Durchsetzung und Hybrid-Cloud-Deployment.
Cloud-Managed Kubernetes-Services
Diese Dienste abstrahieren einen Grossteil der Control Plane und bieten Kubernetes als Service an:
Amazon Elastic Kubernetes Service (EKS)
Google Kubernetes Engine (GKE)
Azure Kubernetes Service (AKS)
IBM Cloud Kubernetes Service, Oracle OKE und andere
Diese sind ideal, wenn du Kubernetes nutzen möchtest, ohne die Infrastruktur selbst zu verwalten. Sie sind eng in ihre jeweiligen Cloud-Ökosysteme integriert und übernehmen die Upgrades für dich.
Leichtgewichtige und Edge-optimierte Kubernetes-Distributionen
Perfekt für IoT, entlegene Standorte oder ressourcenbeschränkte Umgebungen:
k3s (von Rancher) – Single-Binary-Kubernetes für Edge, CNCF-zertifiziert
k0s (von Mirantis) – minimal, deklarativ und ideal für eingebettete oder Hybrid-Deployments
MicroK8s – Canonicals Snap-basierte Distribution für Edge und Dev/Test
Talos Linux + Kubernetes – vollständig immutabel und API-getrieben
Diese Distributionen priorisieren einen kleinen Footprint, minimale Abhängigkeiten und geringen operativen Aufwand.
Self-Hosted Open-Source-Kubernetes-Distributionen
Diese Open-Source-Kubernetes-Distributionen richten sich an Teams, die vollständige Kontrolle und Flexibilität über ihre Cluster möchten. Sie kommen ohne Vendor-Lock-in, erfordern aber mehr operativen Aufwand.
OKD – Community-Distribution, die das Upstream von Red Hat OpenShift bildet
Charmed Kubernetes – Canonicals meinungsstarker, aber modularer Kubernetes-Stack
Talos Linux + Kubernetes – vollständig immutables und API-verwaltetes Linux-Betriebssystem für Kubernetes
Sie bieten Flexibilität, aber Lifecycle-Management, Upgrades und Integrationen bleiben in deiner Verantwortung.
Warum Managed Kubernetes oder Managed OpenShift wählen?
Selbst mit einer gut gestalteten Distribution bleibt der Betrieb von Kubernetes komplex.
Teams sind verantwortlich für:
Cluster-Health, Verfügbarkeit und Skalierung
Regelmässige Upgrades und Sicherheits-Patching
Incident-Response und Troubleshooting
Governance über mehrere Cluster oder Umgebungen
Compliance und Audit-Bereitschaft
Managed-Kubernetes- und Managed-OpenShift-Services existieren genau dafür, um diese Last abzunehmen.
Bei VSHN betreiben wir Kubernetes- und OpenShift-Cluster mit klaren SLAs und produktionsreifen Prozessen, darunter:
Automatisierte Upgrades und Lifecycle-Management
24/7 SLA-gesichertes Monitoring und Incident-Response
Konsistente Multi-Cluster-Governance und Policy-Durchsetzung
Integration mit Managed-Datenbanken, Identity und Observability-Services
Unterstützung für hybride, Multi-Cloud- und Sovereign-Cloud-Umgebungen
Nachgewiesene Compliance mit ISO 27001, ISAE 3402 Report Type 2, KCSP und Red Hat Premier CCSP
Mit einem Managed-Ansatz braucht dein Team keine tiefgehende Kubernetes-Betriebsexpertise im Haus. Du kannst dich auf Anwendungen, Innovation und Delivery konzentrieren – während wir die Komplexität der zugrundeliegenden Plattform übernehmen.
Warum Talos Managed Kubernetes noch stärker macht
Moderne, immutable Grundlagen wie Talos Linux verändern grundlegend, wie Kubernetes-Cluster betrieben werden.
Talos eliminiert ganze Klassen von operativen und Sicherheitsrisiken durch Design:
Kein SSH-Zugang
Kein Paketmanager
Kein Configuration Drift
Vollständig deklarativ und API-getrieben
In einem verwalteten Setup ermöglicht Talos hochgradig standardisierte, reproduzierbare und sichere Cluster im grossen Massstab. Upgrades werden vorhersehbar, rollback-sicher und auditierbar – was Talos besonders attraktiv für regulierte und souveräne Umgebungen macht.
In Kombination mit verwaltetem Betrieb repräsentiert Talos eine klare Richtung für die Zukunft von Kubernetes: immutabel, automatisiert und zuverlässig.
Also – welche Kubernetes-Distribution solltest du wählen?
Eine kurze Orientierungshilfe je nach Bedarf:
Vollwertige Plattform für Hybrid-Cloud mit Enterprise-Unterstützung? → Red Hat OpenShift
Cloud-native Services mit minimalem operativen Aufwand bevorzugt? → EKS, GKE, AKS
Leichtgewichtiges, minimales oder Edge-fähiges Setup benötigt? → k3s oder k0s
Vollständige Kontrolle und Bereitschaft zur Eigenverantwortung? → RKE2, MicroK8s, OKD
Vorteile ohne operativen Aufwand gewünscht? → Entscheid dich für einen Managed-Kubernetes- oder Managed-OpenShift-Anbieter wie VSHN
Fazit
Im Jahr 2026 hat sich Kubernetes als Motor der digitalen Welt fest etabliert. Von cloud-nativen Anwendungen bis hin zu unternehmenskritischen Systemen in Unternehmen und dem öffentlichen Sektor ist Kubernetes zur Grundlage moderner IT-Plattformen geworden.
Die Wahl der richtigen Kubernetes-Distribution ist jedoch nur der erste Schritt. Die eigentliche Herausforderung liegt darin, Kubernetes über die Zeit sicher, zuverlässig und regelkonform zu betreiben – insbesondere in komplexen, regulierten oder schnell wachsenden Umgebungen.
Im Enterprise-Bereich hat sich Red Hat OpenShift als De-facto-Standard herausgebildet. Die Kombination aus ausgereiftem Lifecycle-Management, integrierter Sicherheit, starken Governance-Mechanismen und einem umfassenden Toolchain für Entwickler und Betreiber macht OpenShift zur ersten Wahl für viele Organisationen – insbesondere dort, wo Compliance, Skalierbarkeit und operative Stabilität entscheidend sind.
Gleichzeitig zeigen leichtgewichtige und moderne Distributionen wie k3s, k0s und Talos, wohin sich die Kubernetes-Technologie entwickelt. Immutable, API-getriebene und hochautomatisierte Plattformen reduzieren operative Komplexität und Angriffsoberflächen erheblich. Ihr volles Potenzial entfalten sie jedoch erst, wenn sie standardisiert und professionell verwaltet betrieben werden.
Genau hier kommen Managed Kubernetes, Managed OpenShift und Cloud Platform Operations ins Spiel. Sie verbinden moderne Plattformtechnologien mit bewährten operativen Prozessen, klaren SLAs und kontinuierlicher Verbesserung. Teams können sich auf Anwendungen, Innovation und Geschäftswert konzentrieren, ohne tiefgehende Kubernetes-Betriebsexpertise im Haus halten zu müssen.
Ob OpenShift im Enterprise-Umfeld, Cloud-managed Kubernetes oder moderne immutable Plattformen wie Talos – der entscheidende Faktor ist nicht die Distribution selbst, sondern ein Betriebsmodell, das konsistent Sicherheit, Stabilität und Skalierbarkeit liefert.
Wer Kubernetes nachhaltig, sicher und zukunftssicher betreiben möchte, für den ist ein Managed-Ansatz oft der effektivste Weg – sowohl technisch als auch organisatorisch.
👉 Erfahre mehr über unser Angebot:
Managed OpenShift – eine vollständig von VSHN betriebene Enterprise-Kubernetes-Plattform
Cloud Platform Operations – professionelle Betriebs- und Plattformservices für Kubernetes- und Containerplattformen in der Cloud oder On-Premises
Sovereignty in Practice Study 2026 – jetzt teilnehmen
9. Feb. 2026
Von DevOps zu digitaler Souveränität
In den letzten Jahren haben DevOps, Platform Engineering und Cloud-Native-Technologien grundlegend verändert, wie Organisationen digitale Services entwickeln und betreiben. Was ursprünglich als Diskussion über Geschwindigkeit, Automatisierung und Effizienz begann, ist heute zunehmend eine Frage von Kontrolle, Verantwortung und langfristiger Handlungsfähigkeit.
In unseren DevOps-Studien wurde genau dieser Wandel sichtbar. Technische Reife allein reicht nicht mehr aus. Organisationen stellen sich immer häufiger grundlegende Fragen: Wo liegen unsere Daten wirklich? Wer kontrolliert unsere Plattformen? Und wie wirken sich regulatorische, rechtliche und geopolitische Rahmenbedingungen auf den Alltag in IT und Betrieb aus?
Genau an diesem Punkt setzt die Sovereignty in Practice Study 2026 an.
Die DevOps-Studie zeigte eine breite Einführung von Cloud-Native-Ansätzen, Automatisierung und Plattformmodellen über viele Branchen hinweg. Gleichzeitig traten wiederkehrende Herausforderungen deutlich hervor:
wachsende Abhängigkeiten von wenigen Anbietern
steigender regulatorischer Druck, insbesondere in regulierten Umfeldern
Spannungsfelder zwischen Agilität, Compliance und langfristiger Kontrolle
Unsicherheit darüber, wie viel digitale Souveränität realistisch und umsetzbar ist
Digitale Souveränität tauchte dabei immer wieder als zentrales Thema auf – häufig jedoch eher als abstrakter Begriff denn als gelebte Praxis.
Warum eine eigene Souveränitätsstudie
Gemeinsam mit Zühlke haben wir bei VSHN entschieden, den nächsten Schritt zu gehen.
Statt digitale Souveränität als Randthema zu behandeln, rückt die Sovereignty in Practice Study 2026 sie bewusst ins Zentrum. Ziel ist es nicht, eine theoretische Idealdefinition zu liefern, sondern zu verstehen, wie Organisationen digitale Souveränität heute ganz konkret umsetzen.
Im Fokus stehen unter anderem folgende Fragen:
Wie werden Entscheidungen zu Daten, Workloads und Anbietern getroffen?
Wie werden diese Entscheidungen organisatorisch und technisch durchgesetzt?
Wo werden Abhängigkeiten bewusst akzeptiert – und warum?
Wie prägen regulatorische und wirtschaftliche Rahmenbedingungen reale Architekturen?
Von Strategie zu gelebter Praxis
Digitale Souveränität wird häufig auf Strategieebene diskutiert. In der Praxis zeigt sie sich jedoch in sehr konkreten Entscheidungen – etwa bei Cloud-Verträgen, Plattformarchitekturen, Betriebsmodellen oder Governance-Strukturen.
Die Studie wird über eine kurze Online-Umfrage durchgeführt und ist bewusst praxisnah gestaltet. Die Antworten sollen aus Sicht der jeweiligen Organisation erfolgen. Falls einzelne Aspekte unklar oder noch nicht entschieden sind, ist „Nicht sicher“ eine vollkommen valide und wichtige Antwort.
Für wen ist die Studie gedacht
Die Sovereignty in Practice Study richtet sich an Organisationen, die digitale Plattformen oder geschäftskritische Workloads betreiben – insbesondere auch in regulierten Bereichen wie Gesundheitswesen, Finanzdienstleistungen, öffentlicher Sektor oder kritische Infrastrukturen.
Unabhängig davon, ob digitale Souveränität bereits strategisch verankert ist oder sich gerade erst als operatives Thema etabliert, trägt jede Perspektive zu einem realistischen Gesamtbild bei.
Gewinnspiel
Und wie schon bei den DevOps Reports wird es auch diesmal ein Gewinnspiel geben! Wenn du am Ende der Umfrage deine E-Mail-Adresse angibst, nimmst du automatisch an der Verlosung teil.
Zu gewinnen gibt es entweder einen (1) Digitec / Galaxus Gutschein im Wert von 200 CHF oder einen (1) APPUiO Cloud Gutschein im Wert von 200 CHF.
Die beiden Gewinner werden am Mittwoch, den 1. April 2026, privat und separat von uns kontaktiert. Es gelten die Teilnahmebedingungen.
Jetzt an der Studie teilnehmen
Dauer: ca. 5-7 Minuten
Format: Online-Umfrage
Teilnahmeschluss: 31. März 2026
Für die Studie bedeutet digitale Souveränität die Fähigkeit einer Organisation, Entscheidungen über Daten, Workloads und Anbieter selbstbestimmt zu treffen und unter regulatorischen sowie geschäftlichen Rahmenbedingungen durchzusetzen.
Am 27. und 28. Januar 2026 lud Ergon sein Partner-Ökosystem zum Airlock Partner Event auf den Stoos ein – zwei Tage im Zeichen von Zusammenarbeit, Austausch und einer gemeinsamen Perspektive auf die Zukunft von Identity Security.
VSHN war stolz, als Airlock-Partner Teil dieses Events zu sein und eine inspirierende Atmosphäre mit vielen spannenden Menschen, Gesprächen und technischen Einblicken zu erleben. Die Kombination aus tiefgehenden Diskussionen, starkem Community-Spirit und der beeindruckenden Bergkulisse machte das Event gleich zu Beginn des Jahres zu einem besonderen Highlight.
Eine starke Partnerschaft mit Ergon und Airlock
Airlock und das Airlock Microgateway sind Teil des Security-Portfolios von Ergon und spielen eine zentrale Rolle beim Schutz geschäftskritischer digitaler Services. Als Partner arbeitet VSHN eng mit Ergon zusammen, um diese Komponenten zuverlässig, sicher und skalierbar zu betreiben – insbesondere in Umgebungen, in denen Verfügbarkeit, Compliance und Vertrauen nicht verhandelbar sind.
Events wie das Airlock Partner Event oder unsere Cloud Native Computing Meetups zeigen, wie wichtig enge Zusammenarbeit ist, wenn es darum geht, Identity- und Access-Lösungen zu entwickeln und zu betreiben, auf die sich Organisationen wirklich verlassen können.
Biggest Microgateway Deal 2025
Ein besonderer Moment für VSHN war die Auszeichnung mit dem Partner Award „Biggest Microgateway Deal 2025“.
Der Award würdigt unser erfolgreiches gemeinsames Kundenprojekt mit HIN – Health Info Net, dem vertrauenswürdigen Netzwerk für den Schweizer Gesundheitssektor. Gemeinsam mit Ergon und Airlock unterstützen wir HIN beim Betrieb einer sicheren und hochverfügbaren Access-Infrastruktur, die den strengen Anforderungen des Gesundheitswesens gerecht wird.
Diese Auszeichnung ist eine starke Bestätigung dafür, was möglich ist, wenn Technologie, Partnerschaft und operative Exzellenz zusammenkommen.
Vor Ort mit dem VSHN-Team
Unsere VSHNeers Daniel Briner und Tobias Brunner vertraten VSHN während des zweitägigen Events und nahmen an vielen wertvollen Gesprächen, Sessions und Partneraustauschen teil. Beide gaben zudem Interviews während des Events – weitere Inhalte, Videos und Einblicke werden in den kommenden Tagen von Airlock veröffentlicht.
Und nicht zuletzt: Das Airlock-Maskottchen bekam während des Events offiziell einen Namen – Airbert.
Ausblick
Das Airlock Partner Event 2026 hat erneut gezeigt, wie viel Potenzial in starken Ökosystemen steckt, die auf Vertrauen, Offenheit und gemeinsamer Verantwortung basieren.
Wir danken für die Einladung, den offenen Austausch und die Anerkennung unserer gemeinsamen Arbeit – und freuen uns bereits auf viele weitere Success Stories mit Ergon, Airlock und unseren Kundinnen und Kunden in der Zukunft.
Was ist das Airlock Microgateway?
Airlock ist eine etablierte Security-Lösung von Ergon, die moderne Applikationen und APIs mit starken Identity- und Access-Kontrollen schützt. Das Airlock Microgateway überträgt diesen Ansatz in cloud-native und Kubernetes-Umgebungen und ermöglicht fein granulierte Zugriffskontrollen, sichere Authentifizierungsflüsse und eine konsistente Durchsetzung von Security-Policies nahe an der Applikation.
Für Organisationen mit verteilten, containerisierten Workloads bietet das Microgateway eine leistungsfähige Grundlage für Identity Security – ohne unnötige Komplexität in die Applikationsarchitektur zu bringen.
Um Einführung und Betrieb zu vereinfachen, ist das Airlock Microgateway als Managed Service auf Servala – dem Sovereign App Store von VSHN – verfügbar. So können Organisationen das Airlock Microgateway vollständig gemanagt und cloud-agnostisch nutzen und behalten gleichzeitig die Kontrolle über Daten, Governance und Plattformwahl.
Mehr Infos zum Airlock Microgateway Service findest du auf Servala.
Recap Red Hat Summit: Connect Switzerland 2026 in Zürich
15. Jan. 2026
Am 14. Januar 2026 kam die Schweizer Enterprise-IT- und Open-Source-Community in Zürich zum Red Hat Summit: Connect Switzerland 2026 zusammen. Die Veranstaltung bot einen ganzen Tag voller Einblicke, Diskussionen und Austausch zu Hybrid Cloud, OpenShift, Automation, DevSecOps, AI und vor allem digitaler Souveränität.
Für uns bei VSHN war es ein starker Start ins neue Jahr und als Silver Sponsor setzten wir ein weiteres klares Zeichen dafür, wie relevant Open Source, Cloud Native Plattformen und souveräne IT-Architekturen für Schweizer Organisationen geworden sind.
VSHN in der Opening Keynote von Red Hat Country Manager Richard Zobrist
Der Tag startete direkt mit einem besonderen Moment: Ein starkes Zitat über VSHN und unsere Zusammenarbeit mit HIN (Health Info Net) – geteilt von Richard Zobrist, Red Hat Country Manager Schweiz, während der Opening Keynote. Aarno brachte es später augenzwinkernd auf den Punkt: „Its not every day that the Red Hat country manager Richard drops my name during the opening keynote 🥰“ – ein grossartiger Start in einen spannenden Event-Tag.
Fokus auf reale Enterprise-Herausforderungen
Der Red Hat Summit: Connect Switzerland bot erneut eine gelungene Mischung aus strategischen Perspektiven und praxisnahen Umsetzungsthemen. In Keynotes, Breakout Sessions und Partner Talks wurde eines deutlich: Unternehmen stellen nicht mehr die Frage, ob sie Hybrid Cloud und Kubernetes einsetzen sollen, sondern wie sie diese Plattformen zuverlässig, sicher und konform zu regulatorischen und souveränen Anforderungen betreiben.
Besonders stark nachgefragt waren Themen wie:
Hybrid- und Multi-Cloud-Architekturen mit OpenShift
Platform Engineering als Enabler für Developer Productivity
Automation und Day-2 Operations
Security und Compliance in regulierten Umgebungen
AI-Workloads auf Enterprise-Kubernetes-Plattformen
… und all diese Themen im Kontext digitaler Souveränität
Digitale Souveränität – gebaut, nicht gekauft
Eines der Highlights für uns war der Partner Spotlight Talk von Aarno Aukia, CTO & Partner bei VSHN. In seinem Lightning Talk „Data Sovereignty Is Built, Not Bought“ griff Aarno ein Thema auf, das sich wie ein roter Faden durch viele Gespräche des Tages zog.
Die zentrale Botschaft: Souveränität ist kein Label, das man einkauft. Sie ist eine architektonische und operative Fähigkeit, die bewusst aufgebaut und betrieben werden muss. OpenShift spielt dabei eine Schlüsselrolle, indem es Applikationen und Daten von einzelnen Infrastruktur-Providern entkoppelt und einen konsistenten Betrieb über On-Premises, Private Cloud und vertrauenswürdige Public Clouds hinweg ermöglicht.
Genau hier setzen Plattformen wie Servala an – mit Managed Services für OpenShift-Umgebungen dort, wo die Daten bereits liegen, ohne unnötige Datenverschiebung oder Lock-in.
Viele gute Gespräche am VSHN-Stand
Über den ganzen Tag hinweg war unser Stand ein Treffpunkt für Kundinnen und Kunden, Partner und Community-Mitglieder. Wir führten zahlreiche spannende Gespräche rund um:
APPUiO – Expert hosting for expert software engineers
Platform Engineering und Internal Developer Platforms
Souveräne Cloud-Strategien für die Schweiz und Europa
Betrieb von Workloads und Managed Services auf Kubernetes
Auffällig war einmal mehr, wie konkret die Fragestellungen inzwischen sind. Viele Organisationen befinden sich mitten in der Umsetzung und suchen nach erprobten Betriebsmodellen statt nach theoretischen Konzepten.
Community, Partner und Austausch
Neben den Sessions und Breakout-Talks bleibt der Red Hat Summit: Connect Switzerland vor allem ein Community-Event und wird zurecht als der grösste Open Source Event der Schweiz angesehen. Der offene Austausch mit Red Hat Expertinnen und Experten, Partnern und Peers machte es leicht, Erfahrungen, Herausforderungen und Learnings zu teilen.
Ein grosses Dankeschön geht an Red Hat und das lokale Team für die Organisation dieses rundum gelungenen Events in Zürich.
Ausblick
Die Gespräche haben klar gezeigt, dass 2026 ein weiteres entscheidendes Jahr für die digitale Souveränität wird. Wir freuen uns darauf, gemeinsam mit unseren Kundinnen, Kunden und Partnern weiterhin zuverlässige, offene und souveräne Plattformen zu bauen – und den Dialog auf kommenden Community-Events fortzusetzen.
Vielen Dank an alle, die bei uns am Stand vorbeigeschaut, an den Sessions teilgenommen und ihre Perspektiven geteilt haben. Wir freuen uns bereits auf den nächsten Red Hat Summit: Connect.
Kontaktiere VSHN
Willst du mehr erfahren, was wir tun oder wie wir dich unterstützen können? Dann kontaktiere uns – wir freuen uns auf den Austausch.
Zum Jahresende möchten wir kurz innehalten und Danke sagen. Danke an unsere Kundinnen und Kunden, Partner, Community-Mitglieder und das gesamte VSHN-Team für das Vertrauen, die Zusammenarbeit und das gemeinsame Lernen im Jahr 2025. Wir wünschen dir schöne Feiertage, einen erholsamen Jahresausklang und einen grossartigen Start ins Jahr 2026. Wir freuen uns darauf, diesen Weg gemeinsam weiterzugehen.
Gemeinsam souveräne, zuverlässige Cloud-Native-Plattformen bauen
2025 war für VSHN ein Jahr voller Momentum, Fokus und Zusammenarbeit. Gemeinsam mit unseren Kundinnen und Kunden, Partnern und der breiteren Cloud-Native-Community haben wir weiter das getan, was uns am wichtigsten ist: Kubernetes– und OpenShift-Plattformen zuverlässig betreiben, Managed Cloud-Native-Services aus unserem Application Catalog bereitstellen, Developer Productivity ermöglichen und offene, souveräne digitale Infrastrukturen in der Schweiz und Europa vorantreiben.
Auch in diesem Jahr hat sich erneut gezeigt: Zuverlässiger Betrieb ist nicht nur eine technische Herausforderung, sondern die Grundlage für Innovation, Sicherheit und Vertrauen. Digitale Souveränität wurde zu einem der prägenden Themen des Jahres – so stark, dass sogar Begriffe wie „Sovereignty Washing“ aufkamen. Das unterstreicht, wie wichtig es ist, echte architektonische und operative Souveränität von reinen Marketingversprechen zu unterscheiden. Wenn du tiefer in dieses Thema eintauchen möchtest, empfehlen wir Taking Back Control: The Case for Data Sovereignty und European Cloud Alternatives Matter.
Plattformbetrieb im grossen Massstab
Im Verlauf des Jahres 2025 haben wir eine wachsende Anzahl von Kubernetes- und OpenShift-Plattformen für Kundinnen und Kunden aus dem öffentlichen Sektor, dem Gesundheitswesen, dem Finanzbereich und vielen weiteren Branchen betrieben und weiterentwickelt. Besonders gefreut hat uns, neue Kundinnen und Kunden wie das Gesundheitsamt Frankfurt sowie HIN (Health Info Net) willkommen zu heissen und diese erfolgreichen Partnerschaften in unseren Success Stories zu zeigen.
Der Fokus über alle Plattformen hinweg war klar: Stabilität, Sicherheit und planbarer Betrieb in zunehmend komplexen Umgebungen. Was wir in der Praxis jeden Tag sehen, ist einfach, aber essenziell: Plattformen müssen verständlich, wartbar und zukunftsfähig sein, um nachhaltig skalieren zu können.
Einer der grössten Meilensteine 2025 war das kontinuierliche Wachstum von Servala – the Sovereign App Store. Was als Vision für einen offenen, interoperablen Marktplatz für Cloud-Native-Services begann, entwickelte sich in diesem Jahr zu einem greifbaren und wachsenden Ökosystem.
Ein zentraler Moment war der Servala Ecosystem Day 2025 – Sovereignty in Action, bei dem Cloud Provider, Softwareanbieter und Consulting-Partner zusammenkamen, um gemeinsam zu gestalten und offen zu diskutieren, was digitale Souveränität jenseits von Buzzwords wirklich bedeutet.
Der begleitende Recap-Blogpost und das Video zeigten diesen Übergang von der Idee zur Zusammenarbeit und gehörten zu den stärksten Servala-Inhalten des Jahres:
Über das gesamte Jahr hinweg war Servala zudem präsent in zahlreichen Talks, Workshops und Partnerdiskussionen. Dabei wurde immer wieder deutlich: Souveränität entsteht durch Offenheit, Standards und geteilte Verantwortung – nicht durch Abschottung.
Community, Events und Wissensaustausch
Community war schon immer ein zentraler Bestandteil von VSHN – und 2025 bildete hier keine Ausnahme. Wir waren auf zahlreichen Events in der Schweiz und in Europa präsent, nicht nur als Sponsoren, sondern als aktive Mitwirkende und Teilnehmende.
Zu den Highlights des Jahres zählten unter anderem:
Parallel dazu haben wir weiterhin Blogposts, Partner Spotlights und Event-Recaps veröffentlicht, die Theorie und Praxis verbinden – stets basierend auf realer operativer Erfahrung und unseren DevOps in Switzerland Report 2025 veröffentlicht.
Partnerschaften stärken
Starke Ökosysteme brauchen starke Partnerschaften. 2025 haben wir die Zusammenarbeit mit Technologiepartnern, Cloud Providern und der Open-Source-Community weiter vertieft.
Unsere Rolle als langjähriger Red-Hat-Partner, unser Engagement im CNCF-Ökosystem – unter anderem mit eigenen CNCF-Sandbox-Projekten wie K8up – Kubernetes Backup Operator, Codey oder Project Syn – sowie die enge Zusammenarbeit mit Schweizer und europäischen Cloud Providern trugen massgeblich dazu bei, zuverlässige, konforme und souveräne Plattformen für unsere Kundinnen und Kunden bereitzustellen.
Partner Spotlights und gemeinsame Auftritte auf Events unterstrichen eine gemeinsame Überzeugung: Nachhaltige Cloud-Native-Plattformen entstehen gemeinsam.
Wachstum als Team
Hinter jeder zuverlässigen Plattform steht ein engagiertes Team. 2025 ist VSHN weiter gewachsen – nicht nur in der Anzahl Mitarbeitender, sondern auch in Erfahrung und Vielfalt der Kompetenzen.
Wir haben gezielt in Weiterbildung, internen Wissensaustausch und Selbstorganisation investiert und gleichzeitig neue Formate erprobt, um Menschen und Rollen sichtbarer zu machen. Bleib gespannt – 2026 erzählen wir mehr über unsere VSHNeers.
Die Kombination aus Ownership, Vertrauen und technischer Exzellenz hat sich einmal mehr als starke Basis erwiesen.
Wachstum als Organisation
2025 war auch für VSHN als Organisation ein Jahr des Lernens und der Weiterentwicklung. Über technische Exzellenz hinaus haben wir weiter daran gearbeitet, wie wir zusammenarbeiten, Entscheidungen treffen und Verantwortung übernehmen. Wir haben interne Strukturen geschärft, Verantwortlichkeiten geklärt und in Transparenz sowie Kommunikation über alle Teams hinweg investiert.
Ein wichtiger Meilenstein war die Einführung eines neuen Lohnsystems, an dem wir seit längerer Zeit intensiv gearbeitet haben. Das neue Modell tritt 2026 in Kraft, sobald alles bereit ist. Unsere Erfahrungen, Learnings und Ergebnisse werden wir definitiv in einem separaten Blogpost teilen.
Diese kontinuierliche organisatorische Weiterentwicklung ermöglicht es uns zu wachsen, ohne das zu verlieren, was VSHN ausmacht: Vertrauen, Selbstorganisation und ein starkes gemeinsames Verantwortungsgefühl.
Ausblick
2025 hat unseren Glauben bestärkt, dass die Zukunft von Cloud-Native-Plattformen offen, interoperabel und souverän ist. Die Herausforderungen sind real – von zunehmender Regulierung bis hin zu wachsender technischer Komplexität – aber ebenso die Chancen.
Mit starken Plattformen, einem wachsenden Servala-Ökosystem und einer engagierten Community gehen wir mit Zuversicht ins nächste Jahr.
Vielen Dank an alle Kundinnen und Kunden, Partner, Community-Mitglieder und VSHNeers, die Teil dieser Reise sind. Wir freuen uns auf das, was kommt.
My name is Roland and I am delighted to be taking on responsibility for the ISMS from December. In this role, I will be responsible for coordinating all aspects of information security.
As a child, I read Clifford Stoll’s book The Cuckoo’s Egg, which fascinated me greatly. That’s how I took my first steps with Linux using Yggdrasil Linux. I then moved on to SuSE 4.2 (Kernel 2.0!!!), which I bought in a bookstore, before switching to Debian. After completing my apprenticeship as a radio and TV electrician, I knew that I wanted to pursue a career in IT and focus on security in the long term. In recent years, I have worked as a Linux system engineer in various companies, primarily in the field of Internet and managed service providers.
In my free time, I enjoy sports and, as a licensed amateur radio operator, I like to tinker with technology.
VSHN an der KubeCon Europe 2026 in Amsterdam – wir freuen uns auf dich!
11. Dez. 2025
KubeCon + CloudNativeCon Europe 2026 – die Cloud-Native-Community trifft sich wieder in Amsterdam
Vom 23. – 26. März 2026 kehrt die KubeCon + CloudNativeCon Europe wieder ins wunderschöne Amsterdam zurück und lädt tausende Cloud-Native-Praktikerinnen und -Praktiker, Platform Engineers, SREs, Entwicklerinnen und Entwickler sowie Open-Source-Begeisterte ein. Für VSHN ist dieses Event seit Jahren eines der wichtigsten Treffen der Community und 2026 ist keine Ausnahme.
Wir sind die ganze Woche vor Ort, vernetzen uns mit der Community, lernen die neuesten CNCF-Entwicklungen kennen, teilen unsere Erfahrungen im Betrieb zuverlässiger Kubernetes- und OpenShift-Plattformen und treffen Partner, Kundinnen und Kunden sowie Freundinnen und Freunde aus der Szene.
Community Support – KubeTrain und KubeTrain Party
Wir freuen uns sehr, die Community als Sponsor des KubeTrain 2026 und der KubeTrain Party zu unterstützen.
KubeTrain – 22. März 2026: Eine unterhaltsame und nachhaltige Reise für alle, die gemeinsam zur KubeCon nach Amsterdam fahren. Die Initiative bringt Cloud-Native-Fans in einem Zug zusammen und sorgt bereits unterwegs für Networking und gute Gespräche.
KubeTrain Party – 22. März 2026: Nach der Ankunft geht es direkt weiter mit der offiziellen KubeTrain Party. Drinks, Musik, Networking und ein grossartiger Start in die KubeCon-Woche.
Triff uns beim KubeCon Swiss Apéro
Swiss Apéro – 24. März 2026: Auch beim KubeCon Swiss Apéro 2026 sind wir vor Ort und sponsern den Event. Der Swiss Apéro findet im Beach House, Strandzuid, Europaplein 22, 1078 GZ Amsterdam ab 18:30 Uhr statt. Du kannst dich auf einen Abend voller Austausch zu Kubernetes, OpenShift, Platform Engineering, digitaler Souveränität, Servala und mehr freuen.
Warum du uns an der KubeCon treffen solltest
VSHN ist nicht einfach ein weiterer Kubernetes-Dienstleister. Seit über zehn Jahren prägen wir die Cloud-Native-Landschaft in der Schweiz und darüber hinaus.
Wir betreiben Kubernetes– und OpenShift-Plattformen für Organisationen in ganz Europa und darüber hinaus
Wir bauen und betreiben Servala – the Sovereign App Store. Servala verbindet Unternehmen, Entwickler und Cloud Provider mit sicheren, skalierbaren und benutzerfreundlichen Cloud-Native Services und Applikationen
Application Catalog – eine grosse Auswahl an Managed Services, die sich nahtlos in deinen Entwicklungs-Workflow integrieren lassen
APPUiO – Experten-Hosting für Experten-Software-Engineers basierend auf OpenShift
VSHN Solutions – VSHN Solutions als dein DevOps-Enabler – Individuell. Modular. Skalierbar.
Wir helfen Teams, Developer Productivity, Zuverlässigkeit und Betriebsqualität zu steigern
Wir leben Open Source, Zusammenarbeit und nachhaltige Ökosysteme
Wir entwickeln aktiv die Cloud Native Community weiter
Wir haben auch unser eigenes CNCF Sandbox Project: K8up, einen Backup Operator für Kubernetes und OpenShift, der Teams hilft, Backup- und Restore-Prozesse sicher und automatisiert zu betreiben. Als aktive Maintainer tragen wir dazu bei, das Open-Source-Ökosystem zu stärken und zuverlässige Werkzeuge für die Kubernetes-Community bereitzustellen.
Community Engagement – Organisatoren der grössten Cloud Native Meetup Gruppe der Schweiz
Unser nächstes Cloud Native Computing Meetup findet am 10. März 2026 im VSHNtower in Zürich statt – spannende Talks, Austausch und Networking inklusive. Sei dabei!
Worauf wir uns an der KubeCon 2026 besonders freuen
Die Weiterentwicklung des Kubernetes-Ökosystems
Platform Engineering als Schlüsseldisziplin moderner Software-Teams
Digitale Souveränität und europäische Alternativen
KI-unterstützter Betrieb und intelligentere Automatisierung
Neue CNCF-Projekte, die die Zukunft von Cloud Native prägen
Lass uns in Amsterdam treffen
Wenn du an der KubeCon Europe 2026 teilnimmst, möchten wir dich unbedingt treffen. Egal ob du über Kubernetes-Betrieb, OpenShift, Servala, Cloud-Native-Strategien, Backups mit K8up oder einfach bei einem Kaffee sprechen möchtest – melde dich bei uns.
Du findest uns: 🚆 Im KubeTrain 🎉 An der KubeTrain Party 🫕 Beim Swiss Apéro 🇳🇱🌷🚲 Überall auf der KubeCon in Amsterdam
Wir freuen uns auf dich in Amsterdam. Lass uns gemeinsam die Zukunft von Cloud Native gestalten.
VSHN beim Red Hat Summit: Connect 2026 in Zürich im Januar – wir sind wieder als Silver Sponsor dabei
10. Dez. 2025
Das Jahr 2026 startet direkt mit einem Highlight: Red Hat Summit: Connect Switzerland 2026 findet am 14. Januar in Zürich statt und wir freuen uns sehr, auch dieses Jahr wieder als Silver Sponsor dabei zu sein. Ein Tag voll mit digitaler Souveränität, Hybrid Ctseloud, Automation, DevSecOps, OpenShift, AI und Enterprise IT Innovation – direkt in Zürich.
Die Veranstaltung bringt IT-Leader, Entwicklerinnen und Entwickler, Platform Engineers, Architektinnen und Architekten sowie Open-Source-Enthusiasten zusammen, um voneinander zu lernen, Erfahrungen auszutauschen und mit Red Hat Expertinnen und Experten in Kontakt zu kommen. Das passt perfekt zu dem, was wir bei VSHN jeden Tag tun: Kubernetes– und OpenShift-Plattformen zuverlässig betreiben, Developer Productivity ermöglichen und Teams im modernen Infrastrukturbetrieb unterstützen.
Was dich erwartet
Das Programm ist vollgepackt mit Keynotes, Breakout Sessions, Labs und reichlich Networking-Zeit. Ein paar Highlights:
Keynotes zu Open Hybrid Cloud, AI, Platform Strategy und digitaler Souveränität
Einblicke in RHEL 10, OpenShift AI und Sicherheit in Hybrid-Cloud-Umgebungen
Sessions zu IT Automation, DevSecOps, Platform Engineering und Infrastruktur Security
Hands-on Labs am Nachmittag
Networking-Möglichkeiten für tiefe technische Gespräche und neue Kontakte
Wenn du dich für AI-Architekturen, moderne Infrastruktur, Automation, Geschwindigkeit im Delivery oder Hybrid- und Multi-Cloud Strategien interessierst wirst du hier sicher fündig.
VSHN und Red Hat
VSHN ist der erste Kubernetes Certified Service Provider (KCSP) in der Schweiz und erster Schweizer Red Hat Premier CCSP Partner. Wir sind ISO 27001 zertifiziert, arbeiten nach den strengen FINMA-Richtlinien und sind ISAE 3402 Report Type 2 auditiert. Als langjähriger Red Hat Partner mit tiefem Know-how rund um Red Hat OpenShift und Managed Services legen wir unseren Fokus auf Sicherheit, Zuverlässigkeit und professionellen 24×7 Betrieb.
Triff VSHN vor Ort
Besuche unseren Stand und sprich mit uns über:
Servala – the Sovereign App Store verbindet Unternehmen, Entwickler und Cloud Provider mit sicheren, skalierbaren und benutzerfreundlichen Cloud-Native Services und Applikationen.
Managed OpenShift – Wir übernehmen alles von der Einrichtung und Konfiguration bis hin zu Monitoring, Wartung und Backups. Unser Ziel: dir den Kopf frei halten und die Betriebsabläufe vereinfachen.
Application Catalog – eine grosse Auswahl an Managed Services, die sich nahtlos in deinen Entwicklungs-Workflow integrieren lassen
APPUiO – Experten-Hosting für Experten-Software-Engineers basierend auf OpenShift
VSHN Solutions – VSHN Solutions als dein DevOps-Enabler – Individuell. Modular. Skalierbar.
Wir freuen uns auf spannende Gespräche, Erfahrungsaustausch aus echten Projekten und darauf, gemeinsam zu erkunden, wie wir Teams im Betrieb moderner Software unterstützen können.
Wir sehen uns am 14. Januar in Zürich
Wenn du vor Ort bist – komm vorbei und sag hallo. Lass uns vernetzen, lernen und die Cloud-Native Zukunft gemeinsam gestalten.
KCD Suisse Romande 2025 at CERN – Community, Cloud Native, and Two Great Days in Geneva
5. Dez. 2025
The first Kubernetes Community Days Suisse Romande took place on December 4-5, 2025 – and what a venue: CERN Science Gateway in Geneva. A place where science meets innovation made the perfect backdrop for the local cloud native community to come together, share ideas, learn, and collaborate. VSHN was proud to be Silver Sponsor of the KCD.
Around 300 participants from Switzerland and beyond gathered for two days filled with workshops, sessions, hallway talks, and a whole lot of Kubernetes energy. The atmosphere was fantastic – friendly, curious, and buzzing with exchange. Exactly what KCDs should be about.
Workshops, Talks and Great People
Day 1 kicked off with three parallel hands-on workshops, followed by CERN and LHC tours for those lucky enough to grab a spot. The combination of technology and the magic of CERN definitely created excitement early on.
Day 2 continued with even more workshops – and later the stage belonged to the speakers. Nearly 50 sessions touched on Kubernetes, platform engineering, open source tooling, DevOps culture, security, AI topics and more. Talks were held in French and English, highlighting the multilingual and open nature of the Swiss tech scene.
Among the featured speakers were well-known community voices including:
Jessie Frazelle – Zoo.dev
Sarah Novotny – Kosai / Operant AI
Mauricio Salatino – LearnK8s
Aurélie Vache – OVHcloud
Engin Diri – Pulumi
Shérine Khoury – Red Hat
Luc Juggery – Exoscale
Kasper Nissen – Lunar
But beyond names and sessions, what stood out most were conversations in the corridors, shared learnings, and genuine collaboration. Networking at events like this is where ideas turn into projects.
Why Events like KCD Matter
KCDs are community-driven by design – organized for practitioners and by practitioners, supported by CNCF. They create a space where we meet as peers, share solutions, discuss challenges, and grow together. For us at VSHN, this is exactly the spirit we believe in.
Cloud native is evolving fast – platforms, automation, developer experience, sovereignty, and AI are changing how we build and operate software. Meeting the community in person helps everyone stay ahead and shape what’s next. Aarno and Pierre were very happy to meet so many interested people.
See You Again in 2026
A huge thank you to the Cloud Native Suisse Romande organizers, all speakers, sponsors, and every participant we met at the booth. We loved the conversations, the exchange, and the energy inside CERN.
Already looking forward to next year!
📬 Want to continue the conversation about Kubernetes, OpenShift, or Servala? Reach out – we’re happy to connect.